


Remote Koruma
Ağınızı WireShield DDoS koruma altyapısına GRE tüneliyle bağlayın. Saldırılar bizim altyapımızda filtrelensin, temiz trafik size ulaşsın.
Remote Koruma Hakkında
WIRESHIELD / NETWORK DEFENSE
GRE üzerinden uzaktan veya kendi altyapınızda DDoS koruması.
REMOTE DDoS PROTECTION
Kendi ağınızı WireShield koruma altyapısına GRE tüneliyle bağlayın. Temiz trafik ağınıza geri ulaşsın.
Mevcut altyapınızı koruma altyapımıza güvenle bağlayın.
Esnek yönlendirme seçenekleriyle ağınıza tam kontrol.
Tüm saldırıları tek ekrandan izleyin ve raporlayın.
İster GRE ile uzaktan koruyun, ister kendi altyapınızda WireShield appliance ile tam kontrol sizde olsun.
Ağınızı WireShield DDoS koruma altyapısına GRE tüneliyle bağlayın. Saldırılar bizim altyapımızda filtrelensin, temiz trafik size ulaşsın.
Remote Koruma Hakkında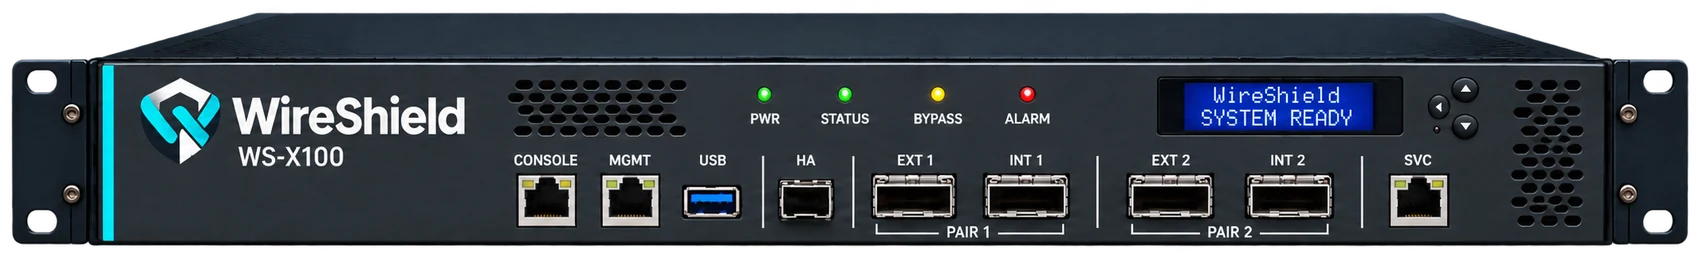
WireShield Edge ile trafiği kendi altyapınızda, hat üzerinde koruyun. Yüksek performans, düşük gecikme, tam kontrol.
WireShield Edge HakkındaMERKEZİ YÖNETİM PLATFORMU
Gerçek zamanlı izleme, detaylı analiz ve esnek yönetim özellikleriyle ağınız her zaman güvende.
Anlık trafik, saldırı ve sistem durumu.
Birden fazla siteyi tek platformdan yönetin.
Saldırı türleri, hedefler ve etkiler.
Ekipleriniz için güvenli ve esnek yetkilendirme.


NASIL ÇALIŞIR?
Gelişmiş tespit yöntemleri ve esnek filtreleme seçenekleriyle DDoS saldırılarını etkili şekilde durdurun.
Sürekli öğrenen imzalar ve davranış analizi ile saldırıları anında tespit eder.
Protokol tabanlı ve davranışsal filtreleme ile kötü niyetli trafiği durdurur, temiz trafiği iletir.
Hedef IP, ASN, protokol, saldırı türü ve etki analizi ile kapsamlı raporlar sunar.
NEREDEN BAŞLAMALI?
Üç kısa soruyla size en uygun modeli ve bağlantı yöntemini önerelim.

Önerinizi görmek için soruları yanıtlayın.
SSS
Karar vermeden önce en çok sorulanlar.
Remote korumada trafiğiniz WireShield altyapısına yönlendirilir, orada filtrelenir ve temiz trafik size GRE ya da VXLAN tüneliyle döner; cihaz kurmanız gerekmez. WireShield Edge ise kendi altyapınızda, hat üzerinde çalışan WS-X serisi bir appliance’dır; trafik ağınızdan hiç çıkmaz. İkisi de merkezi yönetim platformundan izlenir.
GRE, iki nokta arasında trafiği kapsülleyerek taşıyan bir tünel protokolüdür. WireShield, filtrelenmiş temiz trafiği GRE tüneliyle ağınıza geri iletir. GRE destekleyen mevcut yönlendiricinizle çalışır.
Temiz trafiği GRE veya VXLAN tünelleriyle ya da uygun lokasyonlarda cross-connect ile teslim alabilir, yönlendirmeyi BGP ile yönetebilirsiniz. Router’ınız yoksa size ayırdığımız bir VM üzerinde bu bağlantıları kurabilirsiniz. Saldırı anında hedefli engelleme için FlowSpec, entegrasyon için API seçenekleri de vardır.
Size ayrılmış bir Router VM sağlıyoruz. BGP ve GRE gibi bağlantıları bu VM üzerinde ekibimizle birlikte kurarsınız; kendi cihazınızı almadan başlayabilirsiniz.
Modeli hat hızınız belirler: WS-X10 (10G), WS-X40 (40G), WS-X100 (100G) ve WS-X400 (400G, 2U, iki NIC genişleme yuvası). Emin değilseniz topolojinizi anlatın, doğru modeli birlikte belirleyelim.
Evet. MSSP Operatör portalında müşterileri (tenant), kotaları, koruma gruplarını ve izinleri tek yerden yönetirsiniz; her müşteri kendi Müşteri Portalı’ndan saldırılarını ve raporlarını görür.
Müşteri Portalı’nda saldırı geçmişi; hedef IP, saldırı türü, süre ve etki bilgileriyle listelenir. Raporlar indirilebilir.
Sayfanın üstündeki “Saldırı altında mısınız?” butonunu kullanarak hedef IP/prefix’inizi ve saldırının başlangıç saatini bize iletin. Bu talepler öncelikli ele alınır.

İhtiyaçlarınıza en uygun koruma çözümü için ekibimizle görüşün.