


Remote-Schutz
Verbinden Sie Ihr Netz über einen GRE-Tunnel mit der WireShield-DDoS-Schutzinfrastruktur. Angriffe werden bei uns gefiltert, sauberer Verkehr erreicht Sie.
Mehr zum Remote-Schutz
WIRESHIELD / NETWORK DEFENSE
DDoS-Schutz über GRE oder in Ihrer eigenen Infrastruktur.
REMOTE-DDOS-SCHUTZ
Verbinden Sie Ihr Netz über einen GRE-Tunnel mit der WireShield-Schutzinfrastruktur. Sauberer Verkehr fließt in Ihr Netz zurück.
Binden Sie Ihre bestehende Infrastruktur sicher an unsere Schutzinfrastruktur an.
Volle Kontrolle über Ihr Netz durch flexible Routing-Optionen.
Überwachen und dokumentieren Sie alle Angriffe auf einem Bildschirm.
Schützen Sie per GRE aus der Ferne oder behalten Sie mit einer WireShield-Appliance die volle Kontrolle in Ihrer eigenen Infrastruktur.
Verbinden Sie Ihr Netz über einen GRE-Tunnel mit der WireShield-DDoS-Schutzinfrastruktur. Angriffe werden bei uns gefiltert, sauberer Verkehr erreicht Sie.
Mehr zum Remote-Schutz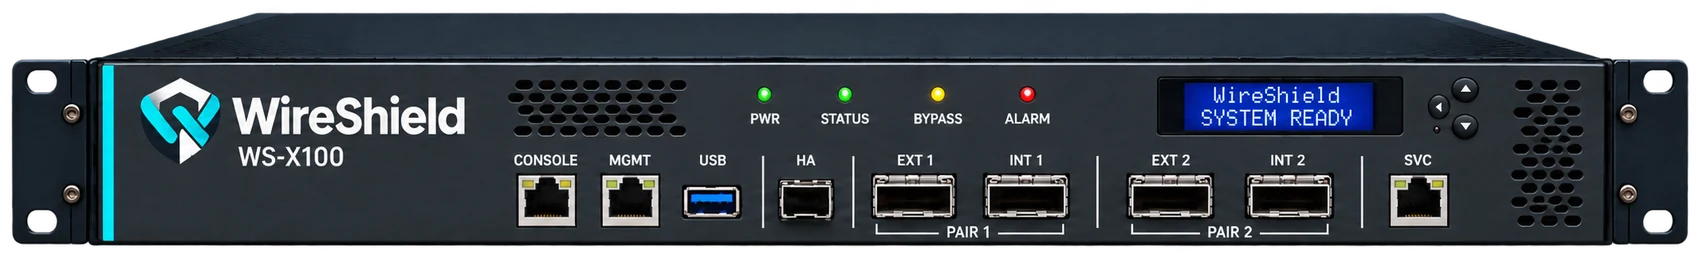
Schützen Sie den Verkehr inline in Ihrer eigenen Infrastruktur mit WireShield Edge. Hohe Leistung, geringe Latenz, volle Kontrolle.
Mehr zu WireShield EdgeZENTRALE VERWALTUNGSPLATTFORM
Echtzeit-Überwachung, detaillierte Analyse und flexible Verwaltung halten Ihr Netz jederzeit sicher.
Live-Status von Verkehr, Angriffen und System.
Mehrere Standorte auf einer Plattform verwalten.
Angriffsarten, Ziele und Auswirkungen.
Sichere und flexible Berechtigungen für Ihre Teams.


SO FUNKTIONIERT ES
Stoppen Sie DDoS-Angriffe wirksam mit fortschrittlicher Erkennung und flexiblen Filteroptionen.
Kontinuierlich lernende Signaturen und Verhaltensanalyse erkennen Angriffe sofort.
Protokoll- und verhaltensbasierte Filterung blockiert schädlichen Verkehr und lässt sauberen Verkehr durch.
Umfassende Berichte mit Ziel-IP, ASN, Protokoll, Angriffsart und Auswirkungsanalyse.
WO ANFANGEN
Beantworten Sie drei kurze Fragen und wir empfehlen das passende Modell und die passende Anbindung.

Beantworten Sie die Fragen, um unsere Empfehlung zu sehen.
FAQ
Die Fragen, die wir vor einer Entscheidung am häufigsten hören.
Beim Remote-Schutz wird Ihr Verkehr zur WireShield-Infrastruktur geleitet, dort gefiltert und als sauberer Verkehr über einen GRE- oder VXLAN-Tunnel zurückgeliefert; Hardware ist nicht nötig. WireShield Edge ist eine Appliance der WS-X-Serie, die inline in Ihrer eigenen Infrastruktur arbeitet – der Verkehr verlässt Ihr Netz nie. Beide werden über die zentrale Verwaltungsplattform überwacht.
GRE ist ein Tunnelprotokoll, das Verkehr zwischen zwei Endpunkten kapselt. WireShield liefert den gefilterten, sauberen Verkehr über einen GRE-Tunnel an Ihr Netz zurück. Es funktioniert mit Ihrem vorhandenen Router, sofern dieser GRE unterstützt.
Sauberen Verkehr erhalten Sie über GRE- oder VXLAN-Tunnel, wo verfügbar auch per Cross-Connect, das Routing steuern Sie mit BGP. Haben Sie keinen Router, richten Sie diese Verbindungen auf einer von uns bereitgestellten VM ein. FlowSpec steht für gezieltes Blockieren während eines Angriffs zur Verfügung, eine API für Integrationen.
Wir stellen Ihnen eine dedizierte Router-VM bereit. BGP, GRE und ähnliche Verbindungen richten Sie darauf gemeinsam mit unserem Team ein – so starten Sie ohne eigene Geräte.
Ihre Leitungsgeschwindigkeit entscheidet: WS-X10 (10G), WS-X40 (40G), WS-X100 (100G) und WS-X400 (400G, 2U, zwei NIC-Erweiterungssteckplätze). Wenn Sie unsicher sind, beschreiben Sie Ihre Topologie und wir wählen gemeinsam das passende Modell.
Ja. Im MSSP-Operator-Portal verwalten Sie Kunden (Mandanten), Kontingente, Schutzgruppen und Berechtigungen an einer Stelle; jeder Kunde sieht seine Angriffe und Berichte im Kundenportal.
Das Kundenportal listet die Angriffshistorie mit Ziel-IP, Angriffsart, Dauer und Auswirkung. Berichte können heruntergeladen werden.
Nutzen Sie oben auf der Seite die Schaltfläche „Unter Angriff?“ und senden Sie uns die Ziel-IP/das Präfix und den Beginn des Angriffs. Diese Anfragen werden vorrangig bearbeitet.

Sprechen Sie mit unserem Team und finden Sie das Schutzmodell, das zu Ihnen passt.