


WIRESHIELD EDGE
Schutz in Ihrer eigenen Infrastruktur.
Schützen Sie den Verkehr inline in Ihrem eigenen Netz mit WireShield Edge (WS-X-Serie). Hohe Leistung, geringe Latenz und volle Kontrolle bleiben bei Ihnen.
Highlights
-
Inline-Schutz
Das Gerät sitzt im Verkehrspfad und filtert, ohne dass der Verkehr Ihr Netz verlässt.
-
Hohe Leistung
Arbeitet mit geringer Latenz, ohne den Datenfluss zu unterbrechen.
-
Volle Kontrolle
Richtlinien, Regeln und Rate-Limits liegen in Ihrer Hand.
-
Bypass-Anzeige
Die LEDs PWR, STATUS, BYPASS und ALARM am Frontpanel zeigen den Live-Zustand.
-
HA-Unterstützung
Ein dedizierter HA-Port ermöglicht Hochverfügbarkeits-Designs.
-
Appliance Admin
Überwachen Sie CPU, RAM, Temperatur und Lüfterstatus über die Weboberfläche.
PRODUKTFAMILIE
WS-X-Serie: von 10G bis 400G
Vier Modelle mit passender Portgeschwindigkeit und Gehäusegröße. Alle teilen dasselbe Frontpanel-Layout: Konsole, Management, USB, HA, zwei Inline-Portpaare und ein Service-Port.


HARDWARE
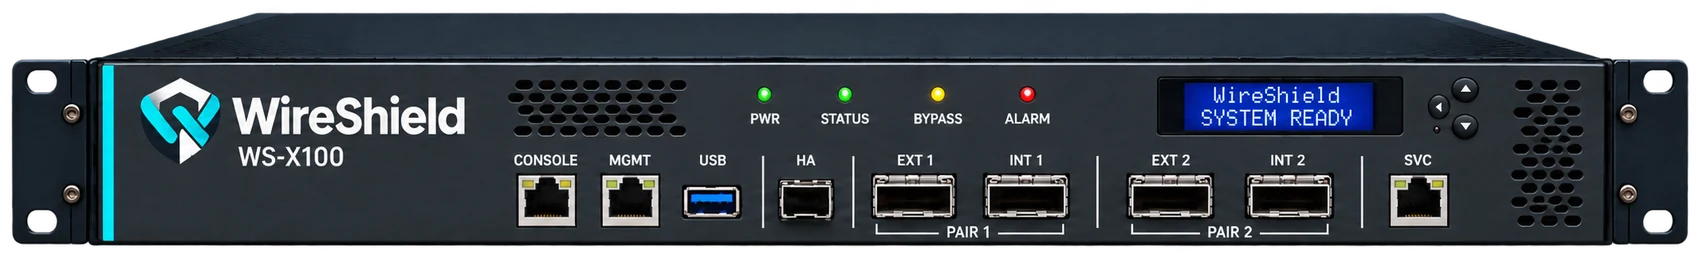
WS-X100 Frontpanel
Das 1U-Gehäuse bietet Management, Hochverfügbarkeit und zwei Inline-Portpaare. Das LCD zeigt den Systemstatus direkt am Gerät.
| Port | Verwendung |
|---|---|
| CONSOLE | Serieller Konsolenzugang |
| MGMT | Management-Port |
| USB | USB-Port |
| HA | Hochverfügbarkeits-Verbindung |
| EXT1 / INT1 | Inline-Portpaar 1 (extern / intern) |
| EXT2 / INT2 | Inline-Portpaar 2 (extern / intern) |
| SVC | Service-Port |
Port- und Hardwaredetails können je nach Modellrevision abweichen. Die aktuelle technische Spezifikation erhalten Sie auf Anfrage.
FAQ
Häufig gestellte Fragen
Die Fragen, die wir vor einer Entscheidung am häufigsten hören.
Was ist der Unterschied zwischen Remote-Schutz und WireShield Edge?
Beim Remote-Schutz wird Ihr Verkehr zur WireShield-Infrastruktur geleitet, dort gefiltert und als sauberer Verkehr über einen GRE- oder VXLAN-Tunnel zurückgeliefert; Hardware ist nicht nötig. WireShield Edge ist eine Appliance der WS-X-Serie, die inline in Ihrer eigenen Infrastruktur arbeitet – der Verkehr verlässt Ihr Netz nie. Beide werden über die zentrale Verwaltungsplattform überwacht.
Wie wird WireShield Edge in mein Netz eingebunden?
Die Appliance sitzt inline im Verkehrspfad: Die Außenseite Ihres Netzes wird an den EXT-Port, die Innenseite an den INT-Port eines Portpaares angeschlossen, und der Verkehr läuft zur Filterung durch das Gerät. Das Frontpanel hat zwei solcher Portpaare.
Welches WS-X-Modell sollte ich wählen?
Ihre Leitungsgeschwindigkeit entscheidet: WS-X10 (10G), WS-X40 (40G), WS-X100 (100G) und WS-X400 (400G, 2U, zwei NIC-Erweiterungssteckplätze). Wenn Sie unsicher sind, beschreiben Sie Ihre Topologie und wir wählen gemeinsam das passende Modell.
Unterstützt WireShield Edge Hochverfügbarkeit (HA)?
Das Frontpanel hat einen dedizierten HA-Port für Hochverfügbarkeits-Designs. Nennen Sie uns Ihre Topologie, dann planen wir das HA-Setup gemeinsam.
Wo verwalte ich das Gerät?
In der Weboberfläche Appliance Admin: CPU, RAM, Temperatur und Lüfterstatus, Ports und Wire Pairs, Lizenz und Updates, Netzwerkeinstellungen, Backup, Benutzer und Rollen, Audit-Log und Diagnosewerkzeuge.
Wo sehe ich Angriffe und Berichte?
Das Kundenportal listet die Angriffshistorie mit Ziel-IP, Angriffsart, Dauer und Auswirkung. Berichte können heruntergeladen werden.
Ich bin gerade unter Angriff. Was soll ich tun?
Nutzen Sie oben auf der Seite die Schaltfläche „Unter Angriff?“ und senden Sie uns die Ziel-IP/das Präfix und den Beginn des Angriffs. Diese Anfragen werden vorrangig bearbeitet.
Stärken wir gemeinsam Ihr Netz.
Sprechen Sie mit unserem Team und finden Sie das Schutzmodell, das zu Ihnen passt.