


WIRESHIELD EDGE
Bescherming in uw eigen infrastructuur.
Bescherm verkeer inline in uw eigen netwerk met WireShield Edge (WS-X-serie). Hoge prestaties, lage latency en volledige controle blijven bij u.
Highlights
-
Inline bescherming
Het apparaat staat in het verkeerspad en filtert zonder dat het verkeer uw netwerk verlaat.
-
Hoge prestaties
Werkt met lage latency zonder de dataverkeersstroom te onderbreken.
-
Volledige controle
Beleid, regels en rate limits liggen in uw handen.
-
Bypass-indicator
De LED's PWR, STATUS, BYPASS en ALARM op het voorpaneel tonen de live status.
-
HA-ondersteuning
Een eigen HA-poort maakt hoogbeschikbare ontwerpen mogelijk.
-
Appliance Admin
Bewaak CPU, RAM, temperatuur en ventilatorstatus via de webinterface.
PRODUCTFAMILIE
WS-X-serie: van 10G tot 400G
Vier modellen met de passende poortsnelheid en chassisgrootte. Allemaal met dezelfde opbouw van het voorpaneel: console, management, USB, HA, twee inline poortparen en een serviceport.


HARDWARE
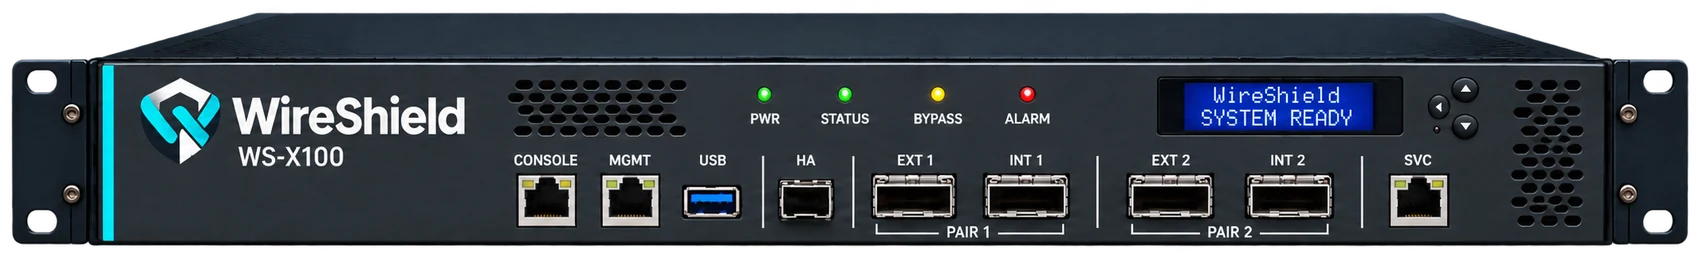
WS-X100 voorpaneel
Het 1U-chassis biedt management, hoge beschikbaarheid en twee inline poortparen. Het lcd toont de systeemstatus direct op het apparaat.
| Port | Doel |
|---|---|
| CONSOLE | Seriële consoletoegang |
| MGMT | Managementpoort |
| USB | USB-poort |
| HA | Hoge-beschikbaarheidsverbinding |
| EXT1 / INT1 | Inline poortpaar 1 (extern / intern) |
| EXT2 / INT2 | Inline poortpaar 2 (extern / intern) |
| SVC | Serviceport |
Poort- en hardwaredetails kunnen per modelrevisie verschillen. Neem contact op voor de actuele technische specificatie.
FAQ
Veelgestelde vragen
De vragen die we het vaakst horen voordat een beslissing valt.
Wat is het verschil tussen Remote bescherming en WireShield Edge?
Bij Remote bescherming wordt uw verkeer naar de WireShield-infrastructuur geleid, daar gefilterd en komt als schoon verkeer via een GRE- of VXLAN-tunnel bij u terug; hardware is niet nodig. WireShield Edge is een appliance uit de WS-X-serie die inline in uw eigen infrastructuur werkt, zodat het verkeer uw netwerk nooit verlaat. Beide worden bewaakt vanuit het centrale beheerplatform.
Hoe wordt WireShield Edge op mijn netwerk aangesloten?
De appliance staat inline in het verkeerspad: de buitenkant van uw netwerk sluit u aan op de EXT-poort en de binnenkant op de INT-poort van een paar, en het verkeer loopt voor filtering door het apparaat. Het voorpaneel heeft twee van zulke poortparen.
Welk WS-X-model moet ik kiezen?
Uw lijnsnelheid bepaalt het model: WS-X10 (10G), WS-X40 (40G), WS-X100 (100G) en WS-X400 (400G, 2U, twee NIC-uitbreidingssleuven). Twijfelt u, beschrijf dan uw topologie en wij kiezen samen het juiste model.
Ondersteunt WireShield Edge hoge beschikbaarheid (HA)?
Het voorpaneel heeft een eigen HA-poort voor hoogbeschikbare ontwerpen. Deel uw topologie, dan plannen we de HA-opstelling samen.
Waar beheer ik het apparaat?
In de webinterface Appliance Admin: CPU, RAM, temperatuur en ventilatorstatus, poorten en wire pairs, licentie en updates, netwerkinstellingen, back-up, gebruikers en rollen, auditlog en diagnosetools.
Waar zie ik aanvallen en rapporten?
Het Klantenportaal toont de aanvalsgeschiedenis met doel-IP, aanvalstype, duur en impact. Rapporten kunnen worden gedownload.
Ik ben nu onder aanval. Wat moet ik doen?
Gebruik bovenaan de pagina de knop “Onder aanval?” en stuur ons het doel-IP/prefix en het begin van de aanval. Deze aanvragen worden met voorrang behandeld.
Laten we uw netwerk samen versterken.
Praat met ons team en vind het beschermingsmodel dat bij u past.