AS216394 · WireShield

WIRESHIELD WEB PROTECTION · L7

L7-bescherming voor uw website en API’s.

Analyseer HTTP-verkeer en beheer uw bescherming met WAF, rate limits en challenge-beleid.

  • WAF
  • HTTP DDoS
  • Rate Limiting
  • Caching
  • Always Live
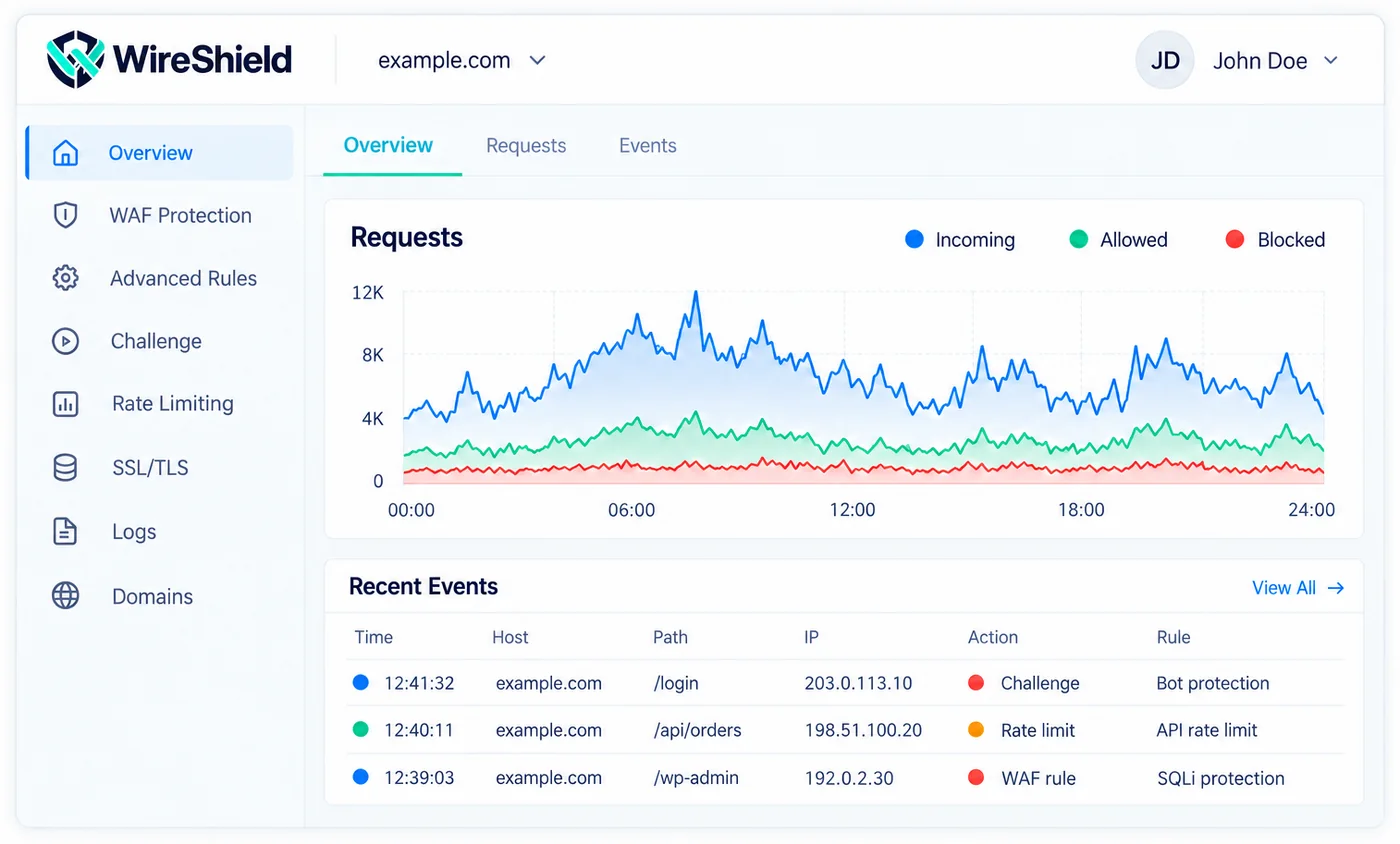
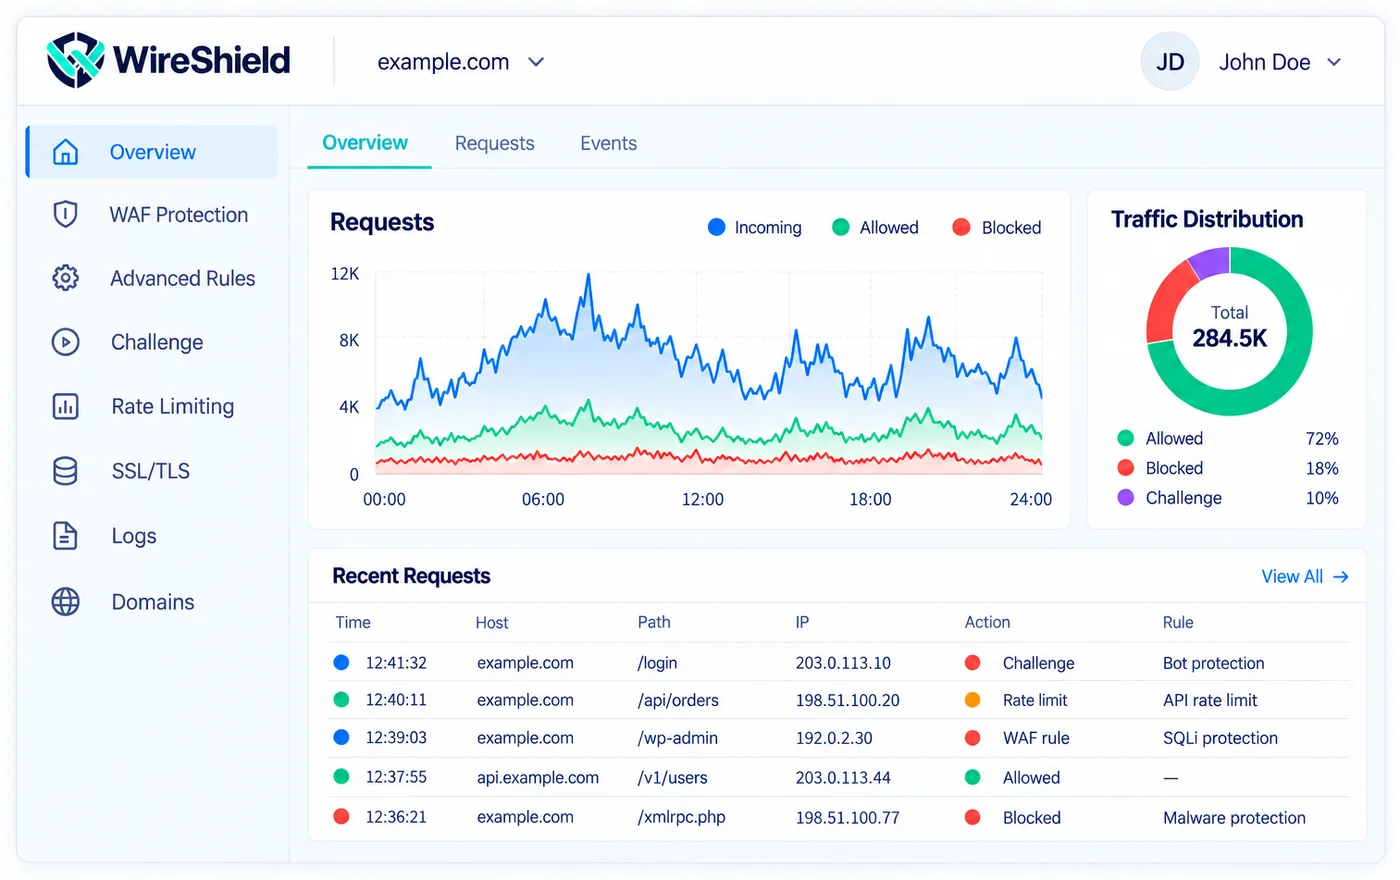
WireShield Web Protection-dashboard: aanvragen, toegestaan en geblokkeerd verkeer, recente gebeurtenissen

Bescherming gericht op uw webapplicaties.

Gedeeld inzicht en beleidsbeheer voor websites, klantportalen en HTTP-API’s.

  • Websites

    Bescherm het HTTP-verkeer van uw bedrijfswebsites en applicaties.

  • API-endpoints

    Pas flexibele regels en beveiligingsbeleid toe op uw REST-API’s.

  • E-commerce en klantportalen

    Ondersteun de continuïteit van klantportalen, webshops en webapplicaties.

Beoordeel elke aanvraag met het juiste beleid.

  1. HTTP DDoS-controle

    Pas beschermingsbeleid toe op basis van aanvraagfrequentie en servicegedrag.

  2. Web Application Firewall

    Filter ongewenste HTTP-aanvragen met beheerde en eigen regels.

  3. Rate Limiting

    Stel aanvraaglimieten in per URL en servicebehoefte.

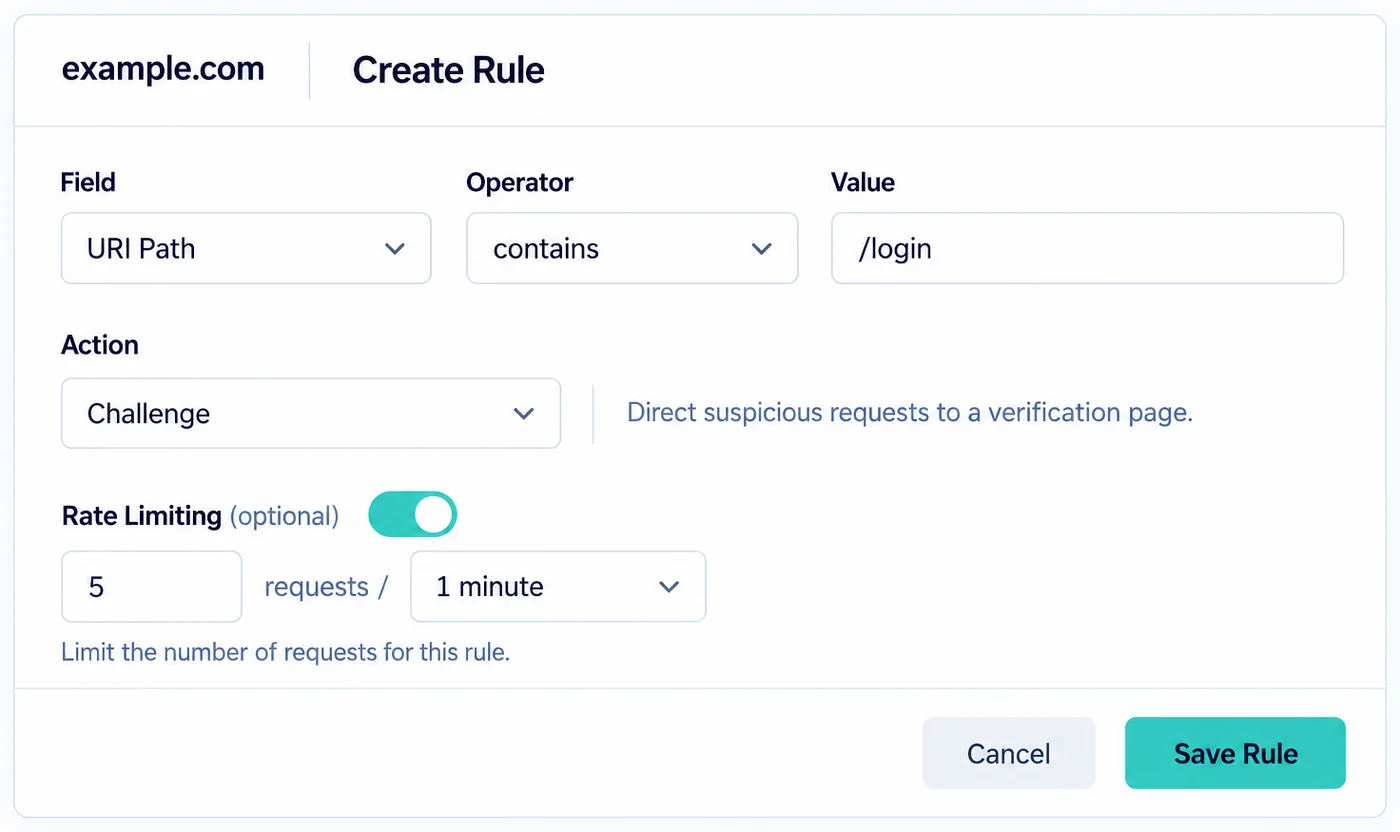
Scherm voor het maken van regels: veld, operator, waarde, actie en rate limiting
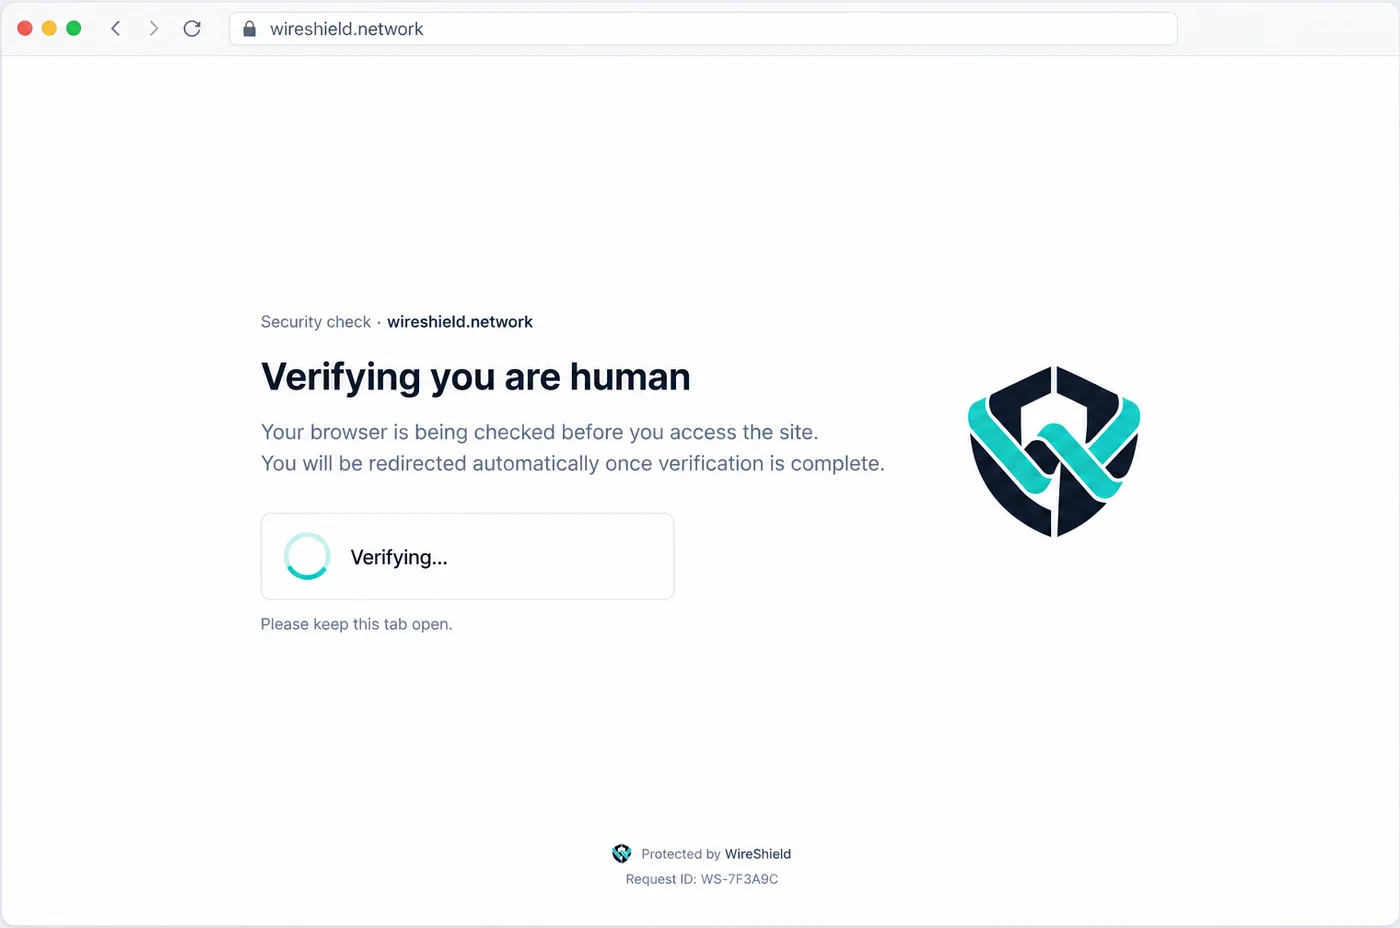
Aanpasbare beveiligingscontrolepagina: „Verifying you are human” met logo en teksten

U hebt de controle. Regels die bij uw applicatie passen.

  • Aanpasbare challenge-pagina’s

    Toon de beveiligingscontrolepagina met uw eigen logo en teksten, zodat bezoekers uw merk zien.

  • Challenge-beleid

    Beheer controles voor het betreffende domein en de betreffende paden.

  • Regels voor API-verkeer

    Behandel browsercontroles apart van uw API-endpoints.

  • Uitzonderingen en toegangsregels

    Maak beleid dat past bij uw legitieme serviceverkeer.

Voeg uw domein toe. Plan uw bescherming.

Wij plannen samen de verkeersroutering, met behoud van uw bestaande hostinginfrastructuur.

  1. 01

    Domein- en origin-gegevens

    Bepaal het te beschermen domein en de gegevens van uw origin-server.

  2. 02

    DNS- en SSL/TLS-configuratie

    Stel de routering en SSL/TLS-instellingen in die uw domein nodig heeft.

  3. 03

    Beleid en verkeerscontrole

    Neem uw WAF-, rate limiting- en challenge-regels in gebruik.

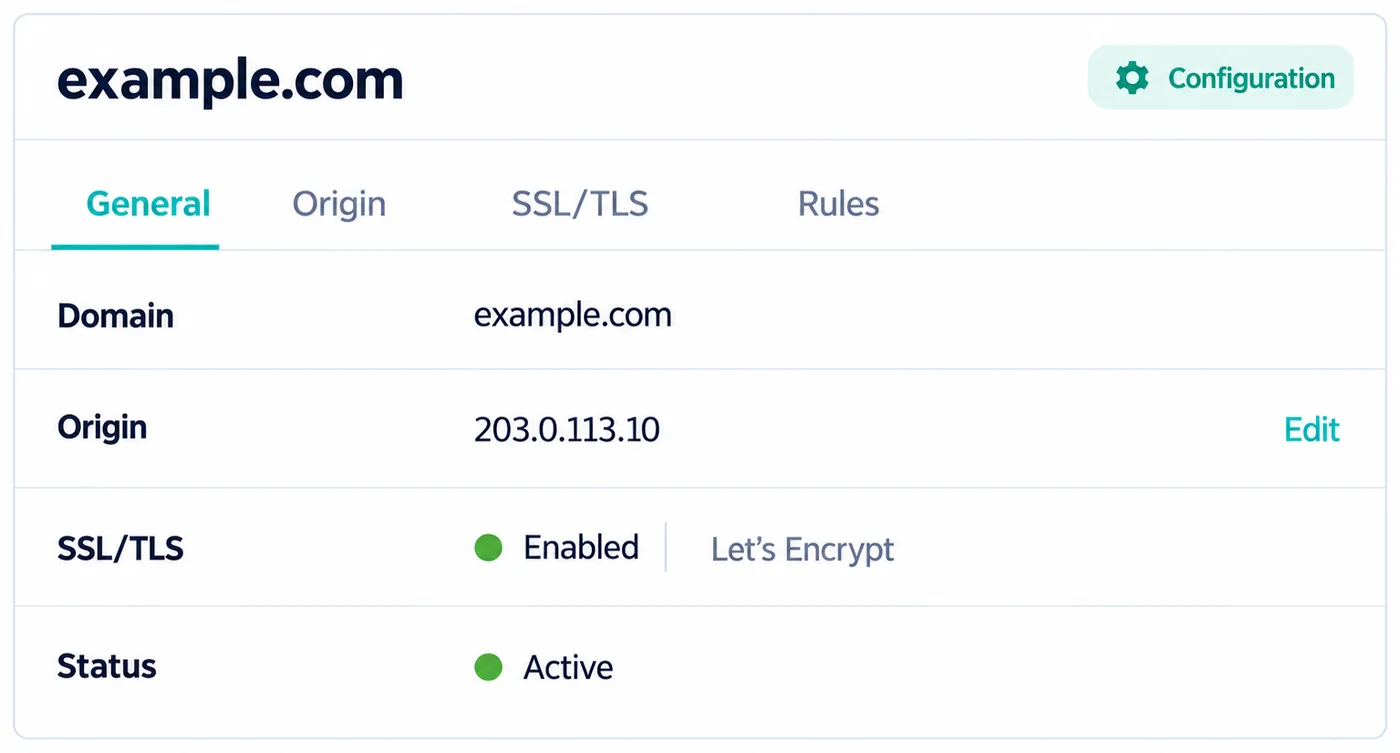
Domeininstellingen: origin, SSL/TLS en status

Cache statische bestanden, versnel uw site.

Statische bestanden worden opgeslagen op WireShield WAF-nodes, zodat uw site sneller laadt en uw origin-server minder belast wordt.

  • Cacheduur en queryparameters

    Kies hoe lang statische bestanden worden opgeslagen en de cacheduur in de browser; neem queryparameters mee of negeer ze.

  • Cacheregels

    Standaard worden alleen statische bestanden (js, css, afbeeldingen, lettertypen, pdf…) gecachet. Voeg regels toe om HTML-pagina’s te cachen of een pad zoals /api/ buiten de cache te houden.

  • Always Live

    Als de origin-server niet meer reageert, zien bezoekers de laatste goede kopie van elke pagina. Standaard ingeschakeld.

  • Purge op aanvraag

    Leeg de hele cache op alle nodes, of maximaal 30 URL’s tegelijk.

  • Ontwikkelmodus

    Omzeil de cache gedurende 3 uur terwijl u uw site aanpast; elke aanvraag gaat naar uw origin-server.

  • Cachestatistieken

    Volg de hitratio en de aanvragen en gegevens die uit de cache worden geleverd.

STANDAARD INGESCHAKELD

Cache Deception Armor

Beschermt tegen web cache deception. Een aanvaller kan een privépagina niet in de cache laten opslaan door een statische bestandsextensie zoals .css of .jpg aan het adres toe te voegen, zodat account- en sessiepagina’s niet vanuit de cache aan andere bezoekers worden getoond. Het is standaard ingeschakeld in zowel de cloud- als de on-premise-optie en in elk pakket; u kunt het uitschakelen als dat nodig is.

ALWAYS LIVE

STANDAARD INGESCHAKELD

Uw site blijft live, ook als uw server uitvalt.

Als de origin-server niet meer reageert, zien bezoekers de laatste goede kopie van elke pagina.

  • Origin uit, site aan

    Bezoekers blijven browsen: in plaats van een foutpagina krijgen ze de laatste goede kopie van elke pagina.

  • Werkt met de cache

    De laatste goede kopieën komen uit de WireShield-cache. Cacheregels bepalen welke bestanden en pagina’s worden opgeslagen.

  • Standaard ingeschakeld

    Always Live staat standaard aan. U hoeft niets in te schakelen.

Bekijk hoe caching werkt

Eén overzicht, van aanvraag tot aanvalsregistratie.

Alle beveiligingsgebeurtenissen van uw website en API’s in één interface.

Beheerpaneel van Web Protection: aanvragen, verkeersverdeling en recente aanvragen
  • Live inzicht in aanvragen

    Volg uw verkeer in realtime.

  • Logboeken van regels en acties

    Bekijk alle beveiligingsgebeurtenissen.

  • Beheer per domein

    Beheer al uw domeinen op één plek.

  • API-integratie

    Voor automatisering en eigen workflows.

Gebruik het in de cloud of draai het op uw eigen servers.

Twee manieren om Web Protection te gebruiken: kant-en-klaar in de WireShield-cloud, of geïnstalleerd op uw eigen infrastructuur. Beide opties hebben exact dezelfde functies.

WIRESHIELD CLOUD

Cloud

Wijs uw DNS-records naar WireShield en gebruik de bescherming meteen.

  • Begin door uw DNS-records naar WireShield te laten wijzen
  • Reseller-accounts: bied de bescherming aan uw eigen klanten aan
  • De infrastructuur wordt beheerd door WireShield

ON-PREMISE · WHITE-LABEL

On-premise / Self-hosted

Installeer het op uw eigen servers en bied het aan onder uw eigen merk.

  • Installeer op uw eigen servers
  • White-label: gebruik en verkoop het onder uw eigen merk
  • Beheer uw eigen nodes zelf
  • Maak reseller-accounts voor uw klanten

Kies waar uw verkeer wordt verwerkt.

Kies per domein: draai het op het hele wereldwijde netwerk of op één locatie naar keuze.

  • ALLE LOCATIES

    Wereldwijd netwerk

    Uw site draait op alle locaties van het netwerk. Bezoekers worden automatisch naar de dichtstbijzijnde geleid; reageert een locatie niet meer, dan nemen de andere het verkeer automatisch over.

OF

Alleen op één locatie draaien

  • Turkije

    Istanbul

    Uw verkeer en uw gegevens blijven in Turkije en verlaten het land niet. Voor organisaties die hun gegevens in Turkije willen houden.

    KVKK-conform

  • Duitsland

    Frankfurt

    Een Europese locatie voor bezoekers in Midden- en West-Europa.

  • Bulgarije

    Sofia

    Een Europese locatie voor bezoekers op de Balkan en in Zuidoost-Europa.

  • Nederland

    Amsterdam

    Een Europese locatie voor bezoekers in West- en Noord-Europa.

Frankfurt, Sofia en Amsterdam liggen binnen de Europese Unie. Moeten uw gegevens in Turkije blijven, kies dan Istanbul. Weet u niet welke locatie past? Vertel ons waar uw bezoekers en uw gegevens zijn.

Complete netwerkbescherming met de weblaag.

Web Protection · HTTP/HTTPS

WAF en HTTP-verkeersbeleid voor websites en API’s.

Webbescherming voor elke site en API die open moet blijven.

WAF, rate limiting en challenge-beleid voor websites, klantportalen en HTTP-API’s.

  • E-commerce

    Houd winkelwagens en checkout open tijdens campagnes en piekverkeer

  • Fintech en bankwezen

    Bescherm login- en API-endpoints met rate limits en challenges

  • SaaS en klantportalen

    Beheer browsercontroles apart van uw API-verkeer

  • Media en uitgevers

    Cache statische bestanden en houd pagina’s bereikbaar bij verkeerspieken

  • Onderwijs en publieke portalen

    Houd portalen beschikbaar bij inschrijvings- en examenpieken

  • Bureaus en hosting-resellers

    Bied bescherming aan uw klanten onder uw eigen merk

Vragen die u mogelijk hebt.

Wat is het verschil met L3/L4-bescherming?

L3/L4-bescherming (Remote of Inline) stopt volumetrische aanvallen en protocolaanvallen op de netwerk- en transportlaag, zoals UDP flood en SYN flood, op prefixniveau. Web Protection werkt op de HTTP/HTTPS-laag en past WAF-, rate limiting- en challenge-beleid toe per domein, URL en aanvraaggedrag. De twee vullen elkaar aan.

Kan ik bij mijn huidige hostingprovider blijven?

Ja. Wij werken met behoud van uw bestaande hostinginfrastructuur; u bepaalt de gegevens van uw origin-server en wij plannen samen de verkeersroutering.

Hoe worden challenges beheerd voor API-verkeer?

U kunt browsercontroles (challenges) apart van uw API-endpoints behandelen. U definieert beleid per domein en pad en maakt uitzonderingen voor uw legitieme serviceverkeer.

Hoe worden SSL/TLS en de origin-verbinding gepland?

Wij stellen samen de routering en de SSL/TLS-instellingen in die uw domein nodig heeft. U definieert uw origin-gegevens; de verbindings- en certificaatinstellingen worden tijdens de installatie gepland.

Waar hangt de prijs van af?

De prijs hangt af van de te beschermen domeinen en applicaties, het verkeersvolume en uw beleidsbehoeften. Na een technische beoordeling doen wij een passende offerte.

Is het beschikbaar in de cloud, of kan ik het op mijn eigen servers installeren?

Beide. In de cloud wijst u de DNS-records van uw domein naar WireShield en gebruikt u de bescherming meteen. Met de on-premise-optie (self-hosted) installeert u het op uw eigen servers, beheert u uw eigen nodes en gebruikt u het als white-label-dienst.

Kan ik het doorverkopen of als white-label-dienst aanbieden?

Ja. In de cloud kunt u reseller-accounts openen voor uw klanten. Met de on-premise-optie draait u de dienst onder uw eigen merk, beheert u uw eigen nodes en maakt u zelf reseller-accounts aan.

Kan de challenge-pagina worden aangepast?

Ja. U kunt de beveiligingscontrolepagina (challenge-pagina) die bezoekers zien aanpassen, bijvoorbeeld met uw eigen logo en teksten, zodat deze bij uw merk past.

Wat slaat de cache op?

Standaard alleen statische bestanden zoals js, css, afbeeldingen, lettertypen en pdf. U kunt regels toevoegen om HTML-pagina’s te cachen of paden zoals /api/ buiten de cache te houden. Alleen GET- en HEAD-aanvragen worden gecachet en WAF-controles gelden ook voor gecachete antwoorden.

Wat gebeurt er als mijn origin-server niet meer reageert?

Met Always Live zien bezoekers de laatste goede kopie van elke pagina zolang uw origin-server niet reageert. Het staat standaard aan. De kopieën komen uit de WireShield-cache, dus uw cacheregels bepalen welke pagina’s en bestanden worden opgeslagen.

Wat is Cache Deception Armor?

Het beschermt tegen web cache deception, een aanval die een cache misleidt om een privépagina op te slaan door een statische bestandsextensie zoals .css aan het adres toe te voegen. Het staat standaard aan in de WireShield-cache, in de cloud- en on-premise-opties en in elk pakket, en u kunt het uitschakelen als dat nodig is.

Kan ik kiezen waar mijn verkeer wordt verwerkt?

Ja, per domein. U kiest het wereldwijde netwerk (alle locaties; bezoekers worden automatisch naar de dichtstbijzijnde geleid) of één enkele locatie: Istanbul (Turkije), Frankfurt (Duitsland), Sofia (Bulgarije) of Amsterdam (Nederland). Bij Istanbul blijven uw verkeer en uw gegevens in Turkije en verlaten het land niet, een KVKK-conforme keuze voor organisaties die hun gegevens in Turkije moeten houden.

Laten we bescherming plannen die bij uw webinfrastructuur past.

Neem contact op met ons team om uw technische behoeften te bespreken.