


Remote bescherming
Koppel uw netwerk via een GRE-tunnel aan de WireShield DDoS-beschermingsinfrastructuur. Aanvallen worden bij ons gefilterd, schoon verkeer bereikt u.
Over Remote bescherming
WIRESHIELD / NETWORK DEFENSE
DDoS-bescherming via GRE of in uw eigen infrastructuur.
REMOTE DDOS-BESCHERMING
Koppel uw netwerk via een GRE-tunnel aan de WireShield-beschermingsinfrastructuur. Schoon verkeer stroomt terug naar uw netwerk.
Koppel uw bestaande infrastructuur veilig aan onze beschermingsinfrastructuur.
Volledige controle over uw netwerk dankzij flexibele routeringsopties.
Bewaak en rapporteer elke aanval vanaf één scherm.
Bescherm op afstand via GRE, of behoud de volledige controle in uw eigen infrastructuur met een WireShield-appliance.
Koppel uw netwerk via een GRE-tunnel aan de WireShield DDoS-beschermingsinfrastructuur. Aanvallen worden bij ons gefilterd, schoon verkeer bereikt u.
Over Remote bescherming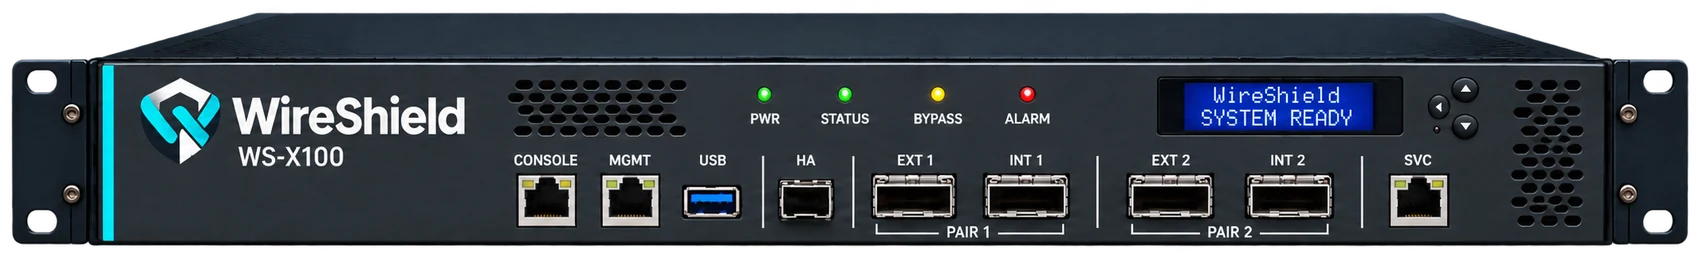
Bescherm verkeer inline in uw eigen infrastructuur met WireShield Edge. Hoge prestaties, lage latency, volledige controle.
Over WireShield EdgeCENTRAAL BEHEERPLATFORM
Realtime bewaking, gedetailleerde analyse en flexibel beheer houden uw netwerk te allen tijde veilig.
Live status van verkeer, aanvallen en systeem.
Beheer meerdere locaties vanuit één platform.
Aanvalstypen, doelen en impact.
Veilige en flexibele rechten voor uw teams.


ZO WERKT HET
Stop DDoS-aanvallen effectief met geavanceerde detectie en flexibele filteropties.
Continu lerende signaturen en gedragsanalyse detecteren aanvallen direct.
Protocol- en gedragsgebaseerde filtering blokkeert kwaadaardig verkeer en laat schoon verkeer door.
Uitgebreide rapporten met doel-IP, ASN, protocol, aanvalstype en impactanalyse.
WAAR BEGINNEN
Beantwoord drie korte vragen en wij adviseren het juiste model en de juiste koppeling.

Beantwoord de vragen om ons advies te zien.
FAQ
De vragen die we het vaakst horen voordat een beslissing valt.
Bij Remote bescherming wordt uw verkeer naar de WireShield-infrastructuur geleid, daar gefilterd en komt als schoon verkeer via een GRE- of VXLAN-tunnel bij u terug; hardware is niet nodig. WireShield Edge is een appliance uit de WS-X-serie die inline in uw eigen infrastructuur werkt, zodat het verkeer uw netwerk nooit verlaat. Beide worden bewaakt vanuit het centrale beheerplatform.
GRE is een tunnelprotocol dat verkeer tussen twee eindpunten inkapselt. WireShield stuurt het gefilterde, schone verkeer via een GRE-tunnel terug naar uw netwerk. Het werkt met uw bestaande router als die GRE ondersteunt.
U ontvangt schoon verkeer via GRE- of VXLAN-tunnels, waar beschikbaar ook via een cross-connect, en beheert de routering met BGP. Heeft u geen router, dan richt u deze verbindingen in op een VM die wij leveren. FlowSpec is beschikbaar voor gericht blokkeren tijdens een aanval, en een API voor integraties.
Wij leveren een eigen Router-VM. BGP, GRE en vergelijkbare verbindingen richt u daarop samen met ons team in, zodat u kunt starten zonder eigen apparatuur.
Uw lijnsnelheid bepaalt het model: WS-X10 (10G), WS-X40 (40G), WS-X100 (100G) en WS-X400 (400G, 2U, twee NIC-uitbreidingssleuven). Twijfelt u, beschrijf dan uw topologie en wij kiezen samen het juiste model.
Ja. In het MSSP Operator-portaal beheert u klanten (tenants), quota, beschermingsgroepen en rechten op één plek; elke klant ziet zijn eigen aanvallen en rapporten in het Klantenportaal.
Het Klantenportaal toont de aanvalsgeschiedenis met doel-IP, aanvalstype, duur en impact. Rapporten kunnen worden gedownload.
Gebruik bovenaan de pagina de knop “Onder aanval?” en stuur ons het doel-IP/prefix en het begin van de aanval. Deze aanvragen worden met voorrang behandeld.

Praat met ons team en vind het beschermingsmodel dat bij u past.