AS216394 · WireShield

WIRESHIELD WEB PROTECTION · L7

L7-Schutz für Ihre Website und Ihre APIs.

Analysieren Sie HTTP-Verkehr und steuern Sie Ihren Schutz mit WAF, Rate-Limits und Challenge-Richtlinien.

  • WAF
  • HTTP DDoS
  • Rate Limiting
  • Caching
  • Always Live
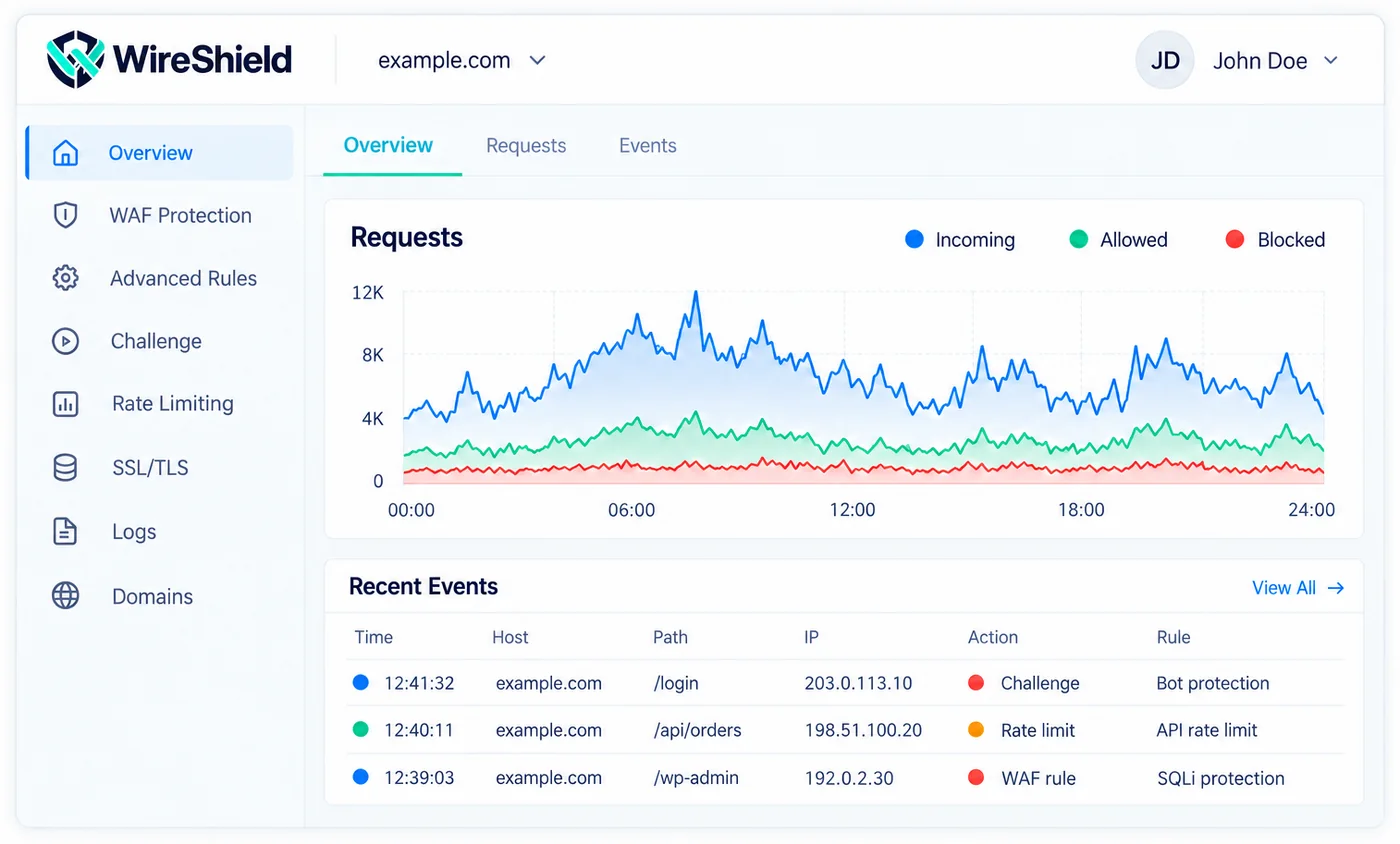
WireShield-Web-Protection-Dashboard: Anfragen, erlaubter und blockierter Verkehr, aktuelle Ereignisse

Schutz mit Fokus auf Ihre Webanwendungen.

Gemeinsame Transparenz und Richtlinienverwaltung für Websites, Kundenportale und HTTP-APIs.

  • Websites

    Schützen Sie den HTTP-Verkehr Ihrer Unternehmenswebsites und Anwendungen.

  • API-Endpunkte

    Wenden Sie flexible Regeln und Sicherheitsrichtlinien auf Ihre REST-APIs an.

  • E-Commerce und Kundenportale

    Sichern Sie die Verfügbarkeit von Kundenportalen, Onlineshops und Webanwendungen.

Jede Anfrage mit der passenden Richtlinie prüfen.

  1. HTTP-DDoS-Kontrolle

    Wenden Sie Schutzrichtlinien an, die auf Anfragerate und Dienstverhalten basieren.

  2. Web Application Firewall

    Filtern Sie unerwünschte HTTP-Anfragen mit verwalteten und eigenen Regeln.

  3. Rate Limiting

    Legen Sie Anfragelimits pro URL und Dienstbedarf fest.

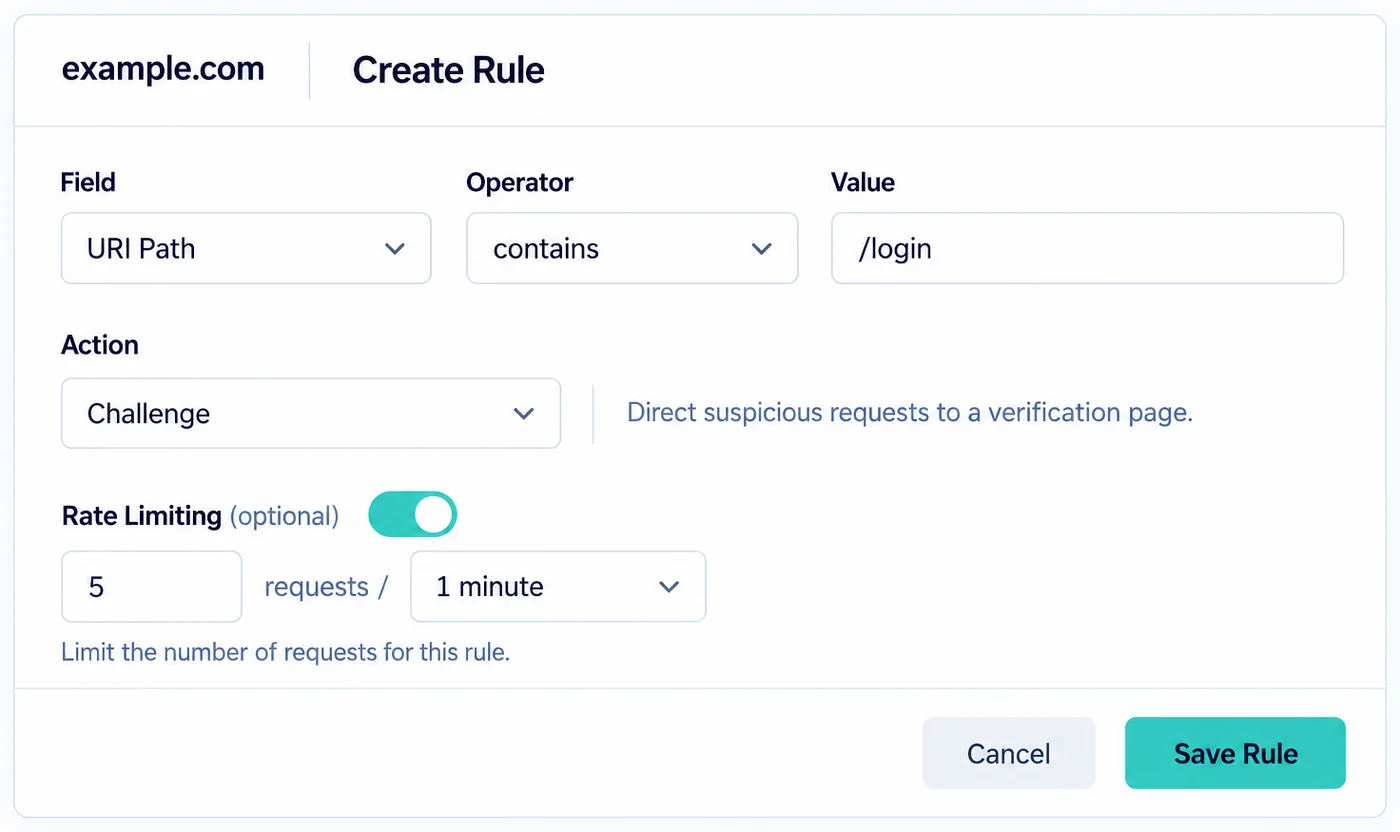
Bildschirm zur Regelerstellung: Feld, Operator, Wert, Aktion und Rate Limiting
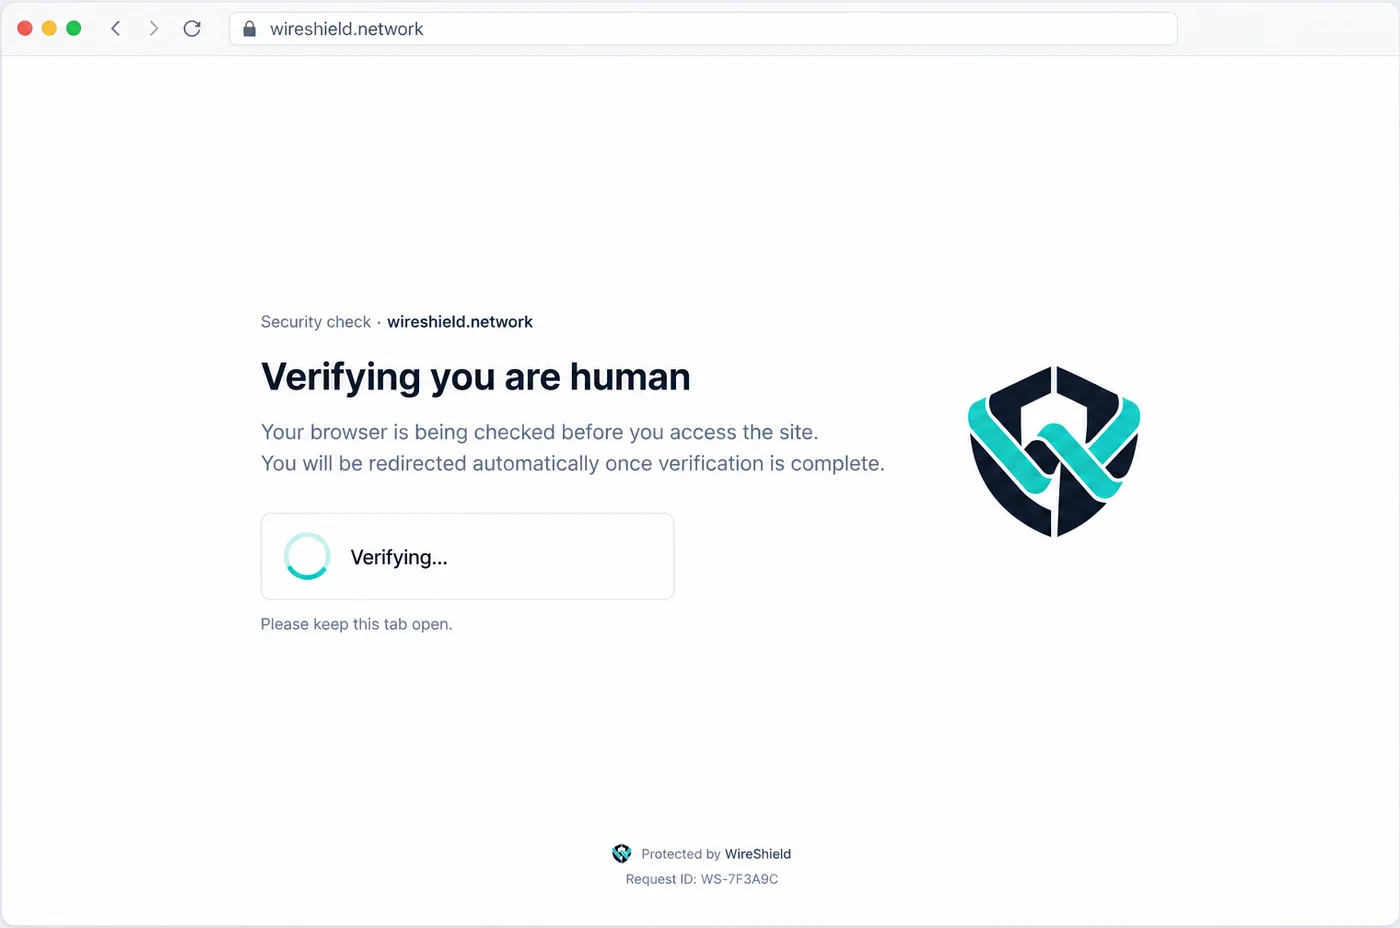
Anpassbare Sicherheitsprüfungsseite: „Verifying you are human“ mit Logo und Texten

Sie behalten die Kontrolle. Die Regeln passen zu Ihrer Anwendung.

  • Anpassbare Challenge-Seiten

    Zeigen Sie die Sicherheitsprüfung mit Ihrem eigenen Logo und Ihren eigenen Texten, damit Besucher Ihre Marke sehen.

  • Challenge-Richtlinien

    Steuern Sie die Prüfungen für die jeweilige Domain und die jeweiligen Pfade.

  • Regeln für API-Verkehr

    Behandeln Sie Browserprüfungen getrennt von Ihren API-Endpunkten.

  • Ausnahmen und Zugriffsregeln

    Erstellen Sie Richtlinien, die zu Ihren legitimen Dienstabläufen passen.

Domain hinzufügen. Schutz planen.

Wir planen das Traffic-Routing gemeinsam und behalten Ihre bestehende Hosting-Infrastruktur bei.

  1. 01

    Domain- und Origin-Angaben

    Legen Sie die zu schützende Domain und die Angaben Ihres Origin-Servers fest.

  2. 02

    DNS- und SSL/TLS-Einrichtung

    Nehmen Sie die für Ihre Domain nötigen Routing- und SSL/TLS-Einstellungen vor.

  3. 03

    Richtlinien und Verkehrskontrolle

    Setzen Sie Ihre WAF-, Rate-Limiting- und Challenge-Regeln in Betrieb.

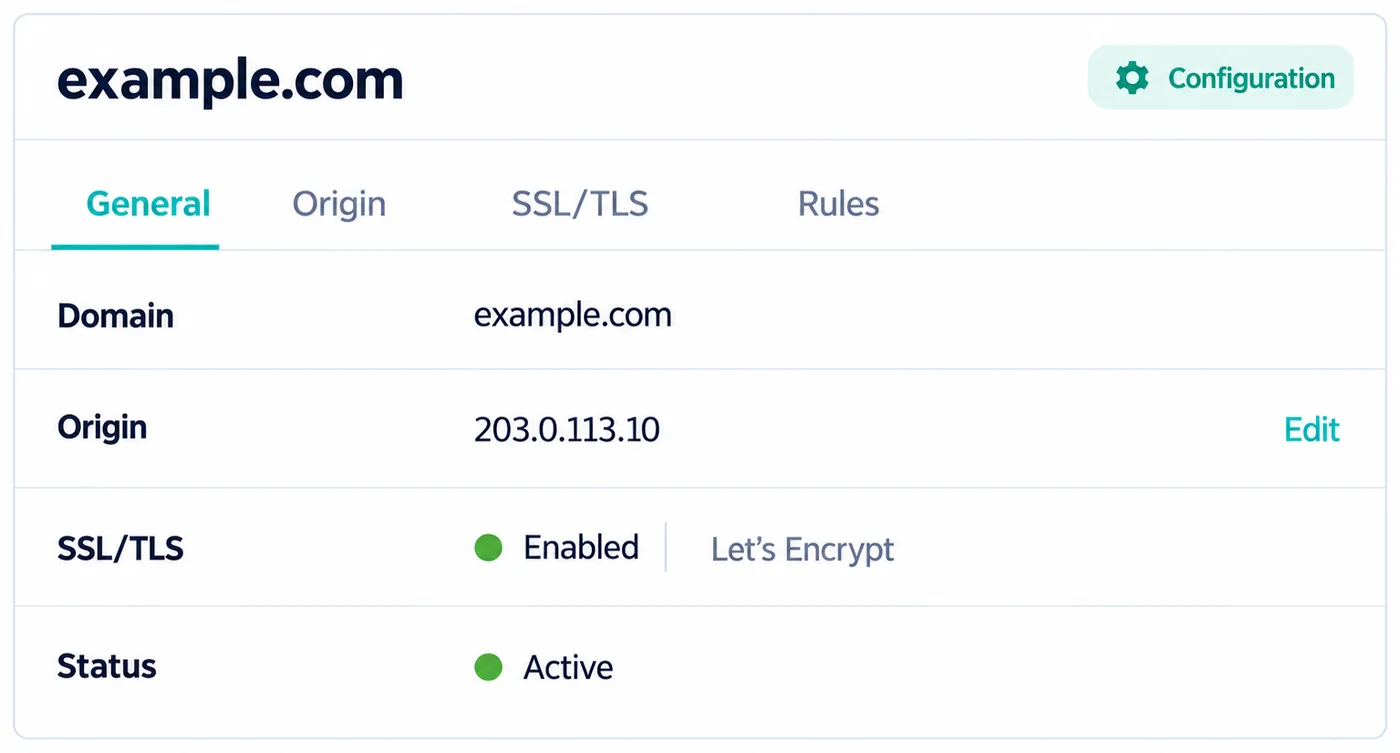
Domain-Einstellungen: Origin, SSL/TLS und Status

Statische Dateien cachen, Ihre Website beschleunigen.

Statische Dateien werden auf WireShield-WAF-Nodes gespeichert, sodass Ihre Website schneller lädt und Ihr Origin-Server weniger Last trägt.

  • Cache-Dauer und Query-Parameter

    Legen Sie fest, wie lange statische Dateien gespeichert werden und wie lange der Browser-Cache gilt; Query-Parameter einbeziehen oder ignorieren.

  • Cache-Regeln

    Standardmäßig werden nur statische Dateien (js, css, Bilder, Schriftarten, pdf …) gecacht. Fügen Sie Regeln hinzu, um HTML-Seiten zu cachen oder einen Pfad wie /api/ vom Cache auszunehmen.

  • Always Live

    Reagiert der Origin-Server nicht mehr, sehen Besucher die letzte intakte Kopie jeder Seite. Standardmäßig aktiv.

  • Purge auf Abruf

    Leeren Sie den gesamten Cache auf allen Nodes oder bis zu 30 URLs auf einmal.

  • Entwicklungsmodus

    Umgehen Sie den Cache 3 Stunden lang, während Sie Ihre Website ändern; jede Anfrage geht an Ihren Origin-Server.

  • Cache-Statistiken

    Verfolgen Sie die Trefferquote sowie die aus dem Cache ausgelieferten Anfragen und Daten.

STANDARDMÄSSIG AKTIV

Cache Deception Armor

Schützt vor Web Cache Deception. Ein Angreifer kann eine private Seite nicht im Cache ablegen lassen, indem er an deren Adresse eine statische Dateiendung wie .css oder .jpg anhängt; so werden Konto- und Sitzungsseiten nicht aus dem Cache an andere Besucher ausgeliefert. Es ist standardmäßig aktiv, sowohl in der Cloud- als auch in der On-Premise-Option und in jedem Paket; bei Bedarf können Sie es abschalten.

ALWAYS LIVE

STANDARDMÄSSIG AKTIV

Ihre Website bleibt online, auch wenn Ihr Server ausfällt.

Reagiert der Origin-Server nicht mehr, sehen Besucher die letzte intakte Kopie jeder Seite.

  • Origin ausgefallen, Website online

    Besucher surfen weiter: Statt einer Fehlerseite erhalten sie die letzte intakte Kopie jeder Seite.

  • Arbeitet mit dem Cache

    Die letzten intakten Kopien stammen aus dem WireShield-Cache. Die Cache-Regeln bestimmen, welche Dateien und Seiten gespeichert werden.

  • Standardmäßig aktiv

    Always Live ist standardmäßig aktiv. Es muss nichts eingeschaltet werden.

So funktioniert das Caching

Eine Ansicht, von der Anfrage bis zum Angriffsprotokoll.

Alle Sicherheitsereignisse Ihrer Website und Ihrer APIs in einer Oberfläche.

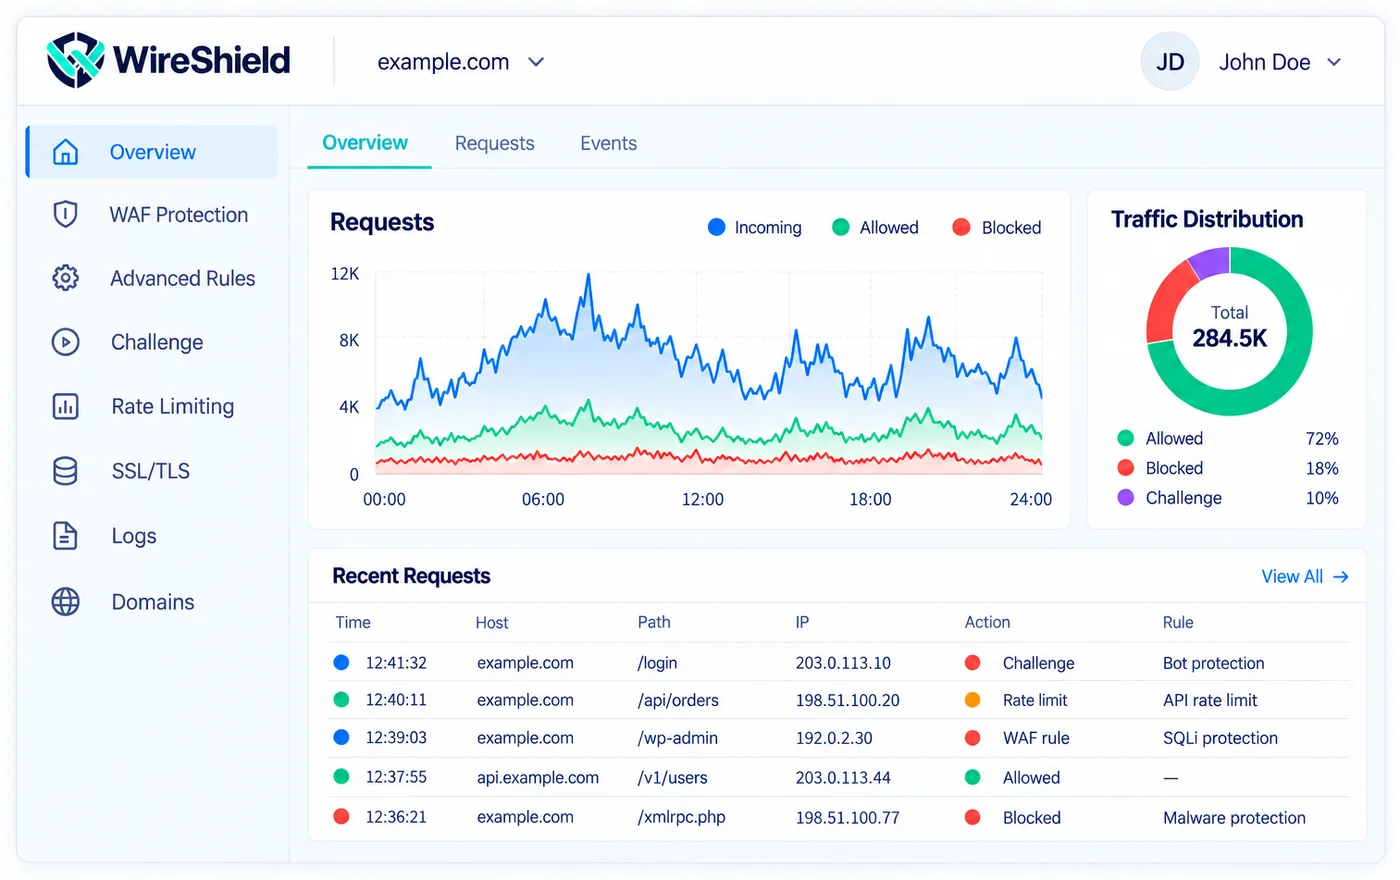
Web-Protection-Verwaltungspanel: Anfragen, Verkehrsverteilung und aktuelle Anfragen
  • Live-Transparenz über Anfragen

    Verfolgen Sie Ihren Verkehr in Echtzeit.

  • Regel- und Aktionsprotokolle

    Prüfen Sie alle Sicherheitsereignisse.

  • Verwaltung pro Domain

    Verwalten Sie alle Ihre Domains an einem Ort.

  • API-Integration

    Für Automatisierung und eigene Workflows.

Nutzen Sie es in der Cloud oder betreiben Sie es auf eigenen Servern.

Zwei Wege, Web Protection zu nutzen: sofort einsatzbereit in der WireShield-Cloud oder installiert auf Ihrer eigenen Infrastruktur. Beide Optionen haben genau denselben Funktionsumfang.

WIRESHIELD CLOUD

Cloud

Richten Sie Ihre DNS-Einträge auf WireShield aus und nutzen Sie den Schutz sofort.

  • Beginnen Sie, indem Sie Ihre DNS-Einträge auf WireShield ausrichten
  • Reseller-Konten: Bieten Sie den Schutz Ihren eigenen Kunden an
  • Die Infrastruktur wird von WireShield betrieben

ON-PREMISE · WHITE-LABEL

On-Premise / Self-hosted

Installieren Sie es auf Ihren eigenen Servern und bieten Sie es unter Ihrer eigenen Marke an.

  • Installation auf Ihren eigenen Servern
  • White-Label: Nutzen und vertreiben Sie es unter Ihrer eigenen Marke
  • Verwalten Sie Ihre eigenen Nodes selbst
  • Erstellen Sie Reseller-Konten für Ihre Kunden

Wählen Sie, wo Ihr Verkehr verarbeitet wird.

Wählen Sie pro Domain: im gesamten globalen Netz betreiben oder an einem einzelnen Standort Ihrer Wahl.

  • ALLE STANDORTE

    Globales Netz

    Ihre Website läuft an allen Standorten des Netzes. Besucher werden automatisch zum nächstgelegenen geleitet; antwortet ein Standort nicht mehr, übernehmen die anderen den Verkehr automatisch.

ODER

Nur an einem Standort betreiben

  • Türkei

    Istanbul

    Ihr Verkehr und Ihre Daten bleiben in der Türkei und verlassen das Land nicht. Für Organisationen, die ihre Daten in der Türkei halten möchten.

    KVKK-konform

  • Deutschland

    Frankfurt

    Ein europäischer Standort für Besucher in Mittel- und Westeuropa.

  • Bulgarien

    Sofia

    Ein europäischer Standort für Besucher auf dem Balkan und in Südosteuropa.

  • Niederlande

    Amsterdam

    Ein europäischer Standort für Besucher in West- und Nordeuropa.

Frankfurt, Sofia und Amsterdam liegen innerhalb der Europäischen Union. Wenn Ihre Daten in der Türkei bleiben müssen, wählen Sie Istanbul. Unsicher, welcher Standort passt? Sagen Sie uns, wo Ihre Besucher und Ihre Daten sind.

Kompletter Netzwerkschutz mit der Web-Ebene.

Web Protection · HTTP/HTTPS

WAF und HTTP-Verkehrsrichtlinien für Websites und APIs.

Web-Schutz für jede Website und API, die offen bleiben muss.

WAF, Rate Limiting und Challenge-Richtlinien für Websites, Kundenportale und HTTP-APIs.

  • E-Commerce

    Halten Sie Warenkorb und Checkout bei Aktionen und Verkehrsspitzen offen

  • Fintech und Banking

    Schützen Sie Login- und API-Endpunkte mit Rate-Limits und Challenges

  • SaaS und Kundenportale

    Verwalten Sie Browserprüfungen getrennt von Ihrem API-Verkehr

  • Medien und Verlage

    Cachen Sie statische Dateien und halten Sie Seiten bei Verkehrsspitzen online

  • Bildung und öffentliche Portale

    Halten Sie Portale bei Anmelde- und Prüfungsspitzen verfügbar

  • Agenturen und Hosting-Reseller

    Bieten Sie Ihren Kunden Schutz unter Ihrer eigenen Marke an

Fragen, die Sie vielleicht haben.

Wie unterscheidet es sich vom L3/L4-Schutz?

Der L3/L4-Schutz (Remote oder Inline) stoppt volumetrische und Protokollangriffe auf der Netzwerk- und Transportschicht, etwa UDP-Flood und SYN-Flood, auf Präfixebene. Web Protection arbeitet auf der HTTP/HTTPS-Schicht und wendet WAF-, Rate-Limiting- und Challenge-Richtlinien nach Domain, URL und Anfrageverhalten an. Beide ergänzen sich.

Kann ich bei meinem aktuellen Hosting-Anbieter bleiben?

Ja. Wir arbeiten mit Ihrer bestehenden Hosting-Infrastruktur; Sie legen die Angaben Ihres Origin-Servers fest und wir planen das Traffic-Routing gemeinsam.

Wie werden Challenges für API-Verkehr verwaltet?

Sie können Browserprüfungen (Challenges) getrennt von Ihren API-Endpunkten behandeln. Sie definieren Richtlinien pro Domain und Pfad und legen Ausnahmen für Ihre legitimen Dienstabläufe an.

Wie werden SSL/TLS und die Origin-Verbindung geplant?

Wir konfigurieren gemeinsam das Routing und die SSL/TLS-Einstellungen, die Ihre Domain benötigt. Sie legen Ihre Origin-Angaben fest; die Verbindungs- und Zertifikatseinstellungen werden bei der Einrichtung geplant.

Wovon hängt der Preis ab?

Der Preis hängt von den zu schützenden Domains und Anwendungen, dem Verkehrsvolumen und Ihren Richtlinienanforderungen ab. Nach einer technischen Bewertung erstellen wir ein passendes Angebot.

Ist es in der Cloud verfügbar, oder kann ich es auf eigenen Servern installieren?

Beides. In der Cloud richten Sie die DNS-Einträge Ihrer Domain auf WireShield aus und nutzen den Schutz sofort. Mit der On-Premise-Option (Self-hosted) installieren Sie es auf Ihren eigenen Servern, verwalten Ihre eigenen Nodes und nutzen es als White-Label-Dienst.

Kann ich es weiterverkaufen oder als White-Label-Dienst anbieten?

Ja. In der Cloud können Sie Reseller-Konten für Ihre Kunden eröffnen. Mit der On-Premise-Option betreiben Sie den Dienst unter Ihrer eigenen Marke, verwalten Ihre eigenen Nodes und erstellen Reseller-Konten selbst.

Lässt sich die Challenge-Seite anpassen?

Ja. Sie können die Sicherheitsprüfungsseite (Challenge-Seite), die Besuchern angezeigt wird, anpassen, zum Beispiel mit Ihrem eigenen Logo und Ihren eigenen Texten, damit sie zu Ihrer Marke passt.

Was speichert der Cache?

Standardmäßig nur statische Dateien wie js, css, Bilder, Schriftarten und pdf. Sie können Regeln hinzufügen, um HTML-Seiten zu cachen oder Pfade wie /api/ vom Cache auszunehmen. Nur GET- und HEAD-Anfragen werden gecacht, und WAF-Prüfungen gelten auch für gecachte Antworten.

Was passiert, wenn mein Origin-Server nicht mehr antwortet?

Mit Always Live sehen Besucher die letzte intakte Kopie jeder Seite, solange Ihr Origin-Server nicht antwortet. Es ist standardmäßig aktiv. Die Kopien stammen aus dem WireShield-Cache, daher bestimmen Ihre Cache-Regeln, welche Seiten und Dateien gespeichert werden.

Was ist Cache Deception Armor?

Es schützt vor Web Cache Deception, einem Angriff, der einen Cache dazu bringt, eine private Seite zu speichern, indem eine statische Dateiendung wie .css an deren Adresse angehängt wird. Es ist standardmäßig im WireShield-Cache aktiv, in der Cloud- und der On-Premise-Option und in jedem Paket, und Sie können es bei Bedarf abschalten.

Kann ich wählen, wo mein Verkehr verarbeitet wird?

Ja, pro Domain. Sie wählen das globale Netz (alle Standorte; Besucher werden automatisch zum nächstgelegenen geleitet) oder einen einzelnen Standort: Istanbul (Türkei), Frankfurt (Deutschland), Sofia (Bulgarien) oder Amsterdam (Niederlande). Bei Istanbul bleiben Ihr Verkehr und Ihre Daten in der Türkei und verlassen das Land nicht, eine KVKK-konforme Wahl für Organisationen, die ihre Daten in der Türkei halten müssen.

Planen wir einen Schutz, der zu Ihrer Web-Infrastruktur passt.

Kontaktieren Sie unser Team, um Ihre technischen Anforderungen zu besprechen.