
WIRESHIELD CLOUD
Cloud (Bulut)
DNS kayıtlarınızı WireShield’a yönlendirin, korumayı hemen kullanmaya başlayın.
- DNS kayıtlarını WireShield’a yönlendirerek başlayın
- Reseller hesapları: korumayı kendi müşterilerinize sunun
- Altyapıyı WireShield işletir


WIRESHIELD WEB PROTECTION · L7
HTTP trafiğini analiz edin; WAF, hız sınırları ve challenge politikalarıyla korumanızı yönetin.
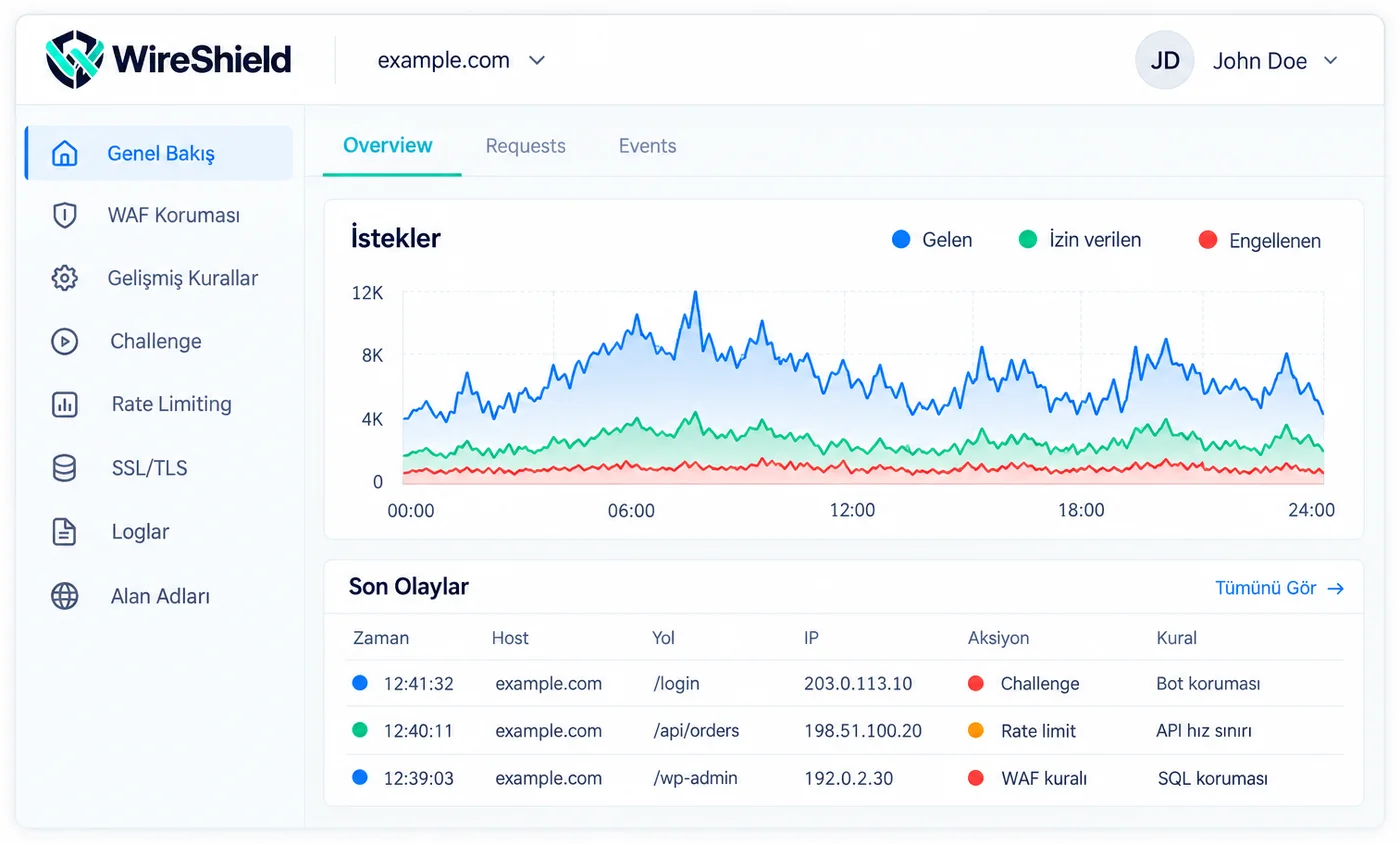
Web siteleri, müşteri panelleri ve HTTP API’leri için ortak görünürlük ve politika yönetimi.
Kurumsal web siteleriniz ve uygulamalarınız için HTTP trafiğini koruyun.
REST API’leriniz için esnek kural ve güvenlik politikaları uygulayın.
Müşteri panelleri, e-ticaret siteleri ve web uygulamalarının sürekliliğini destekleyin.
İstek yoğunluğu ve servis davranışına göre koruma politikaları uygulayın.
Yönetilen ve özel kurallarla istenmeyen HTTP isteklerini filtreleyin.
URL ve servis ihtiyaçlarınıza göre istek sınırları belirleyin.
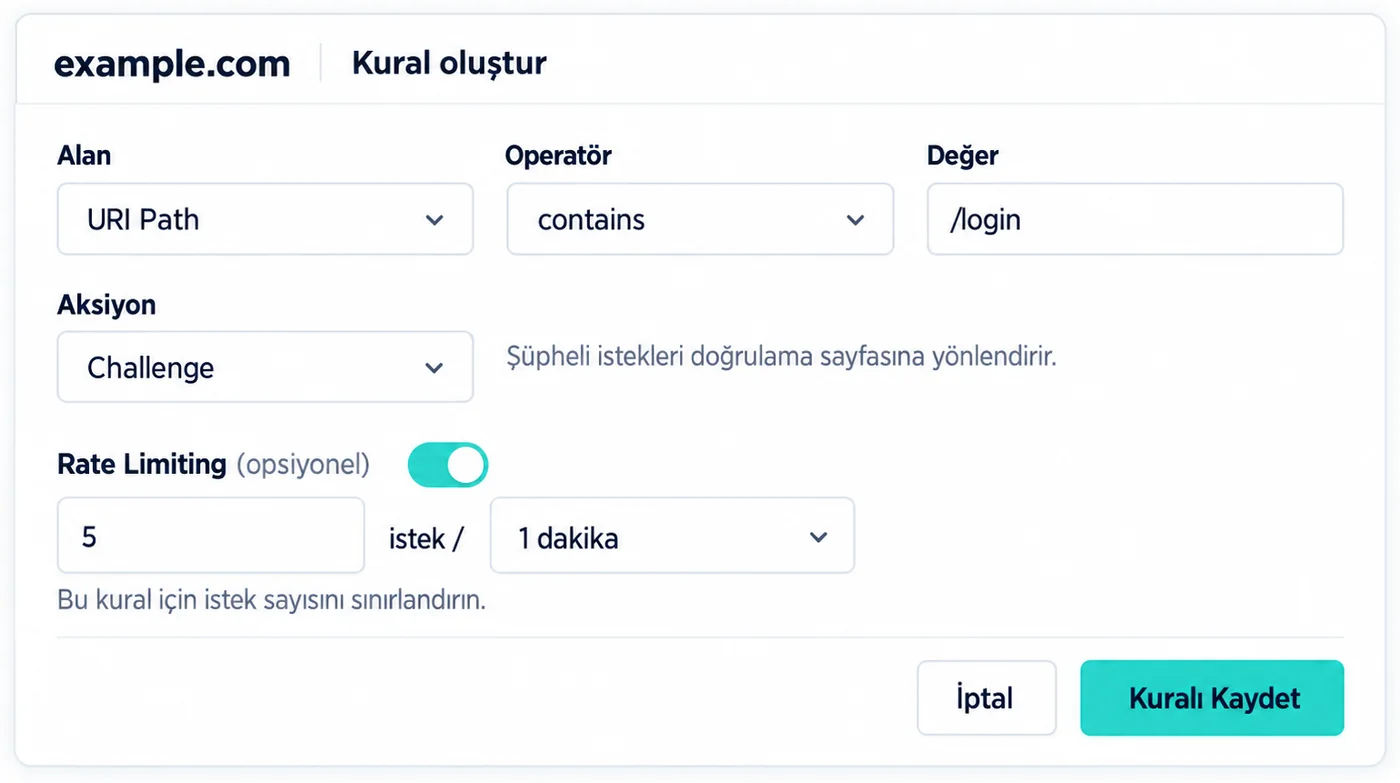
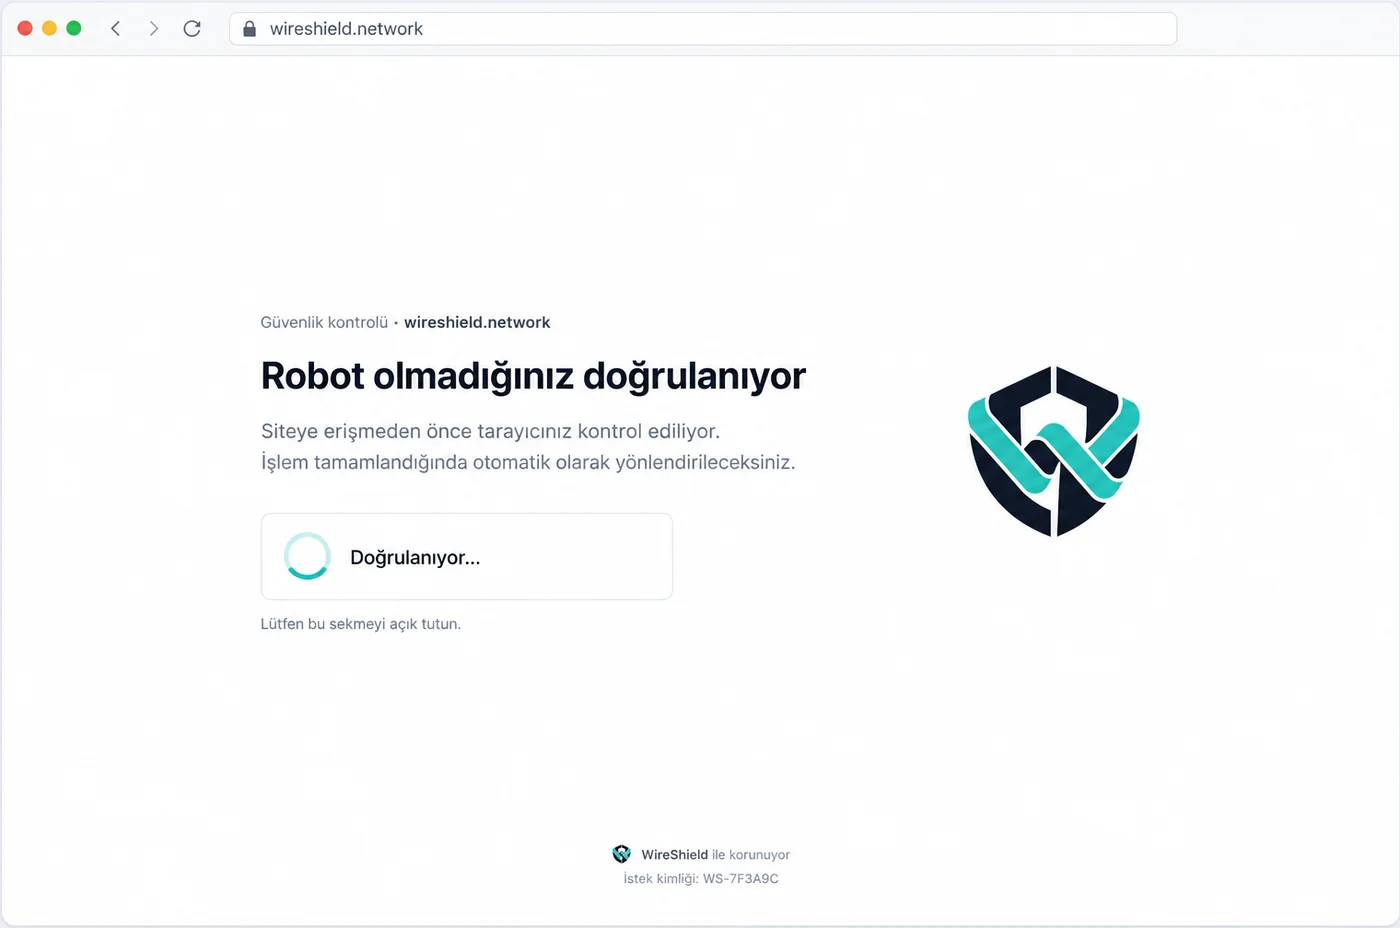
Güvenlik doğrulama sayfasını kendi logonuz ve metinlerinizle gösterin; ziyaretçileriniz markanızı görsün.
Kontrolleri ilgili alan adı ve yollar için yönetin.
Tarayıcı kontrollerini API uç noktalarından ayrı değerlendirin.
Meşru servis akışlarınıza uygun politikalar oluşturun.
Mevcut hosting altyapınızı koruyarak trafik yönlendirmesini birlikte planlayalım.
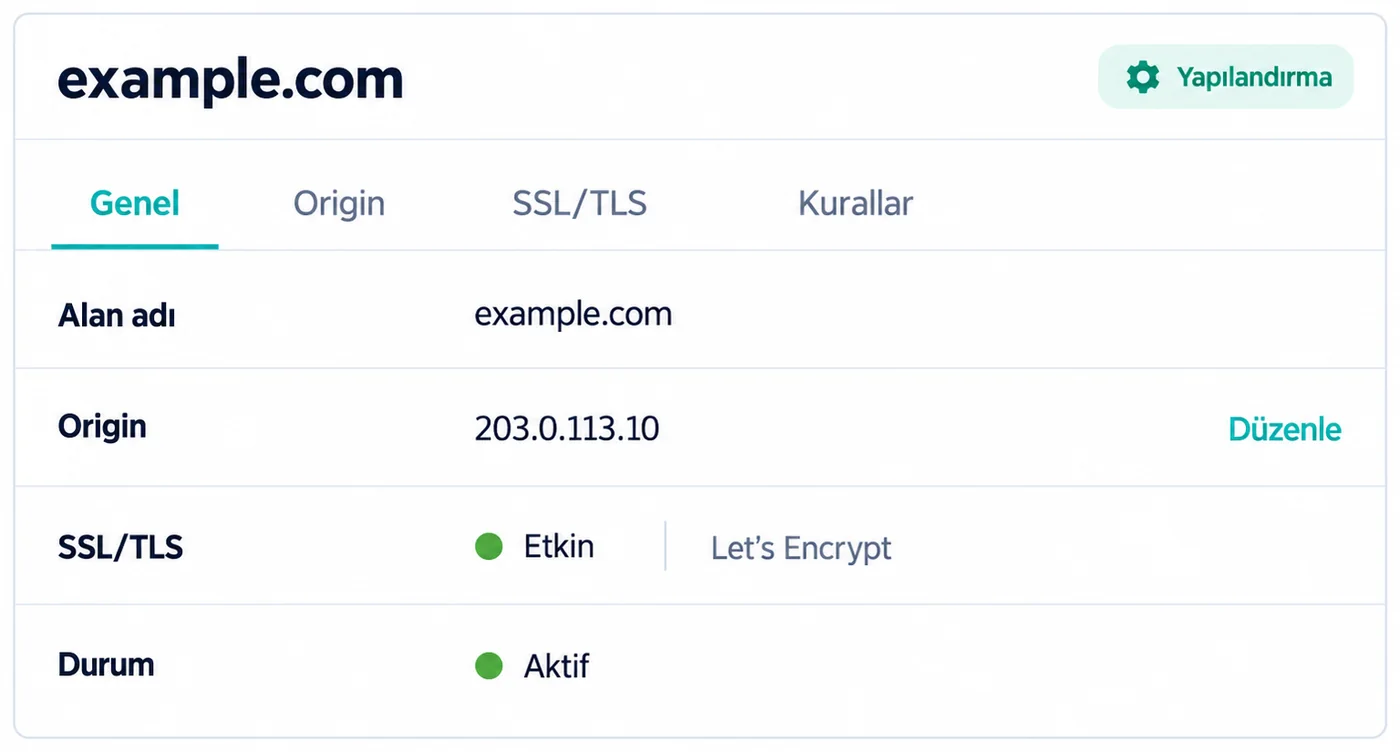
Korunacak alan adınızı ve origin sunucu bilgilerinizi tanımlayın.
Alan adınız için gerekli yönlendirme ve SSL/TLS ayarlarını yapın.
WAF, rate limiting ve challenge kurallarınızı uygulamaya alın.
Statik dosyalar WireShield WAF düğümlerinde saklanır; siteniz hızlanır, kaynak sunucunuzun yükü azalır.
Statik dosyaların ne kadar saklanacağını ve tarayıcı önbellek süresini seçin; sorgu parametrelerini dahil edin ya da yok sayın.
Varsayılan olarak yalnızca statik dosyalar (js, css, resim, font, pdf…) önbelleğe alınır. HTML sayfalarını önbelleğe almak ya da /api/ gibi bir yolu hiç önbelleğe almamak için kural ekleyin.
Kaynak sunucu yanıt vermediğinde ziyaretçiler her sayfanın son sağlam kopyasını görür. Varsayılan olarak açıktır.
Tüm önbelleği tüm düğümlerde ya da en fazla 30 URL’yi tek seferde temizleyin.
Sitenizde değişiklik yaparken 3 saat boyunca önbelleği atlayın; tüm istekler kaynak sunucunuza gider.
İsabet oranını, önbellekten sunulan istek ve veri miktarını izleyin.
VARSAYILAN OLARAK AÇIK
Web cache deception saldırılarına karşı korur. Saldırgan, özel bir sayfanın adresine .css ya da .jpg gibi statik dosya uzantısı ekleyerek o sayfayı önbelleğe yazdıramaz; böylece hesap ve oturum sayfaları önbellekten başka ziyaretçilere sunulmaz. Hem bulut hem on-premise seçeneğinde ve tüm planlarda varsayılan olarak açıktır; gerekirse kapatabilirsiniz.
ALWAYS LIVE
VARSAYILAN OLARAK AÇIK
Kaynak sunucu yanıt vermediğinde ziyaretçiler her sayfanın son sağlam kopyasını görür.
Ziyaretçiler hata sayfası yerine her sayfanın son sağlam kopyasını görmeye devam eder.
Son sağlam kopyalar WireShield önbelleğinden gelir. Hangi dosya ve sayfaların saklanacağını önbellek kuralları belirler.
Always Live varsayılan olarak açıktır; ayrıca açmanız gerekmez.
Web siteniz ve API’leriniz için tüm güvenlik olayları tek bir arayüzde.
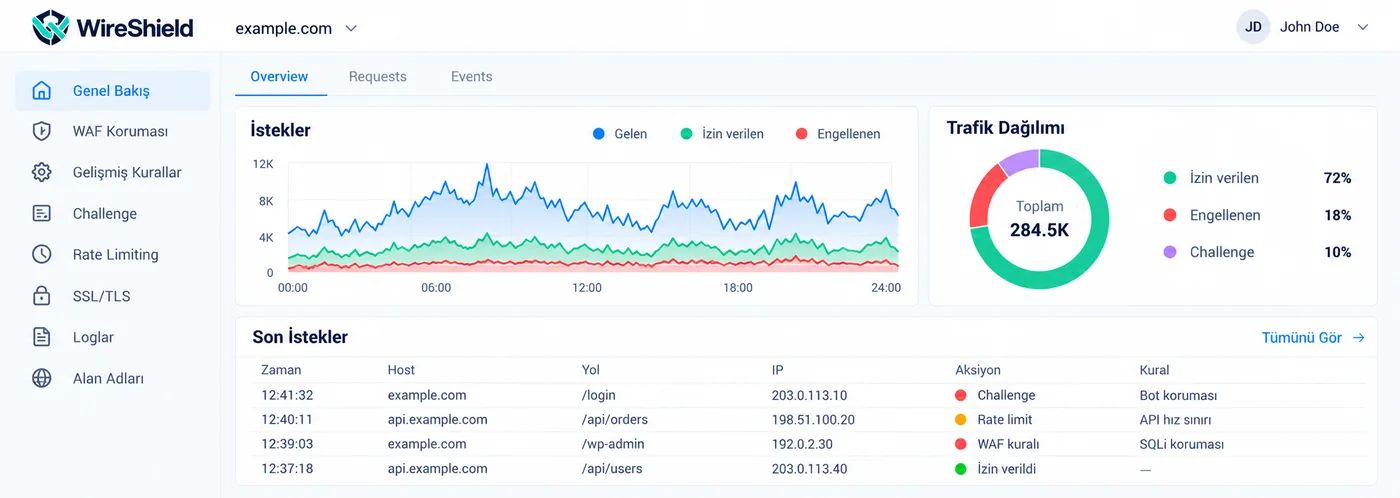
Trafiğinizi anlık olarak izleyin.
Tüm güvenlik olaylarını inceleyin.
Tüm alan adlarınızı tek yerden yönetin.
Otomasyon ve özel iş akışları için.
Web Koruma’yı iki şekilde kullanabilirsiniz: WireShield bulutunda hazır olarak ya da kendi altyapınıza kurarak. İki seçenekte de özellikler birebir aynıdır.
WIRESHIELD CLOUD
DNS kayıtlarınızı WireShield’a yönlendirin, korumayı hemen kullanmaya başlayın.
ON-PREMISE · WHITE-LABEL
Kendi sunucularınıza kurun, kendi markanızla sunun.
Her alan adı için seçin: tüm Küresel Ağ’da çalıştırın ya da seçeceğiniz tek bir lokasyonda.
TÜM LOKASYONLAR
Siteniz ağdaki tüm lokasyonlarda çalışır. Ziyaretçiler otomatik olarak kendilerine en yakın noktaya yönlendirilir; bir lokasyon yanıt vermezse trafik otomatik olarak diğerlerine geçer.
YA DA
Yalnızca tek bir lokasyonda çalıştırın

Türkiye
Trafiğiniz ve verileriniz Türkiye’de kalır, yurt dışına çıkmaz. Verilerini Türkiye’de tutmak isteyen kurumlar için.
KVKK uyumlu

Almanya
Orta ve Batı Avrupa’daki ziyaretçileriniz için bir Avrupa lokasyonu.

Bulgaristan
Balkanlar ve Güneydoğu Avrupa’daki ziyaretçileriniz için bir Avrupa lokasyonu.

Hollanda
Batı ve Kuzey Avrupa’daki ziyaretçileriniz için bir Avrupa lokasyonu.
Frankfurt, Sofya ve Amsterdam Avrupa Birliği sınırları içindedir. Verileriniz Türkiye’de kalmalıysa İstanbul’u seçin. Hangi lokasyonun size uygun olduğundan emin değil misiniz? Ziyaretçilerinizin ve verilerinizin nerede olduğunu anlatın.
Prefix ve ağ trafiği için Remote veya Inline koruma.
Network Protection’ı İnceleyinWeb siteleri ve API’ler için WAF ve HTTP trafik politikaları.
Web siteleri, müşteri portalları ve HTTP API’leri için WAF, hız sınırı ve doğrulama politikaları.
Kampanya ve yoğun dönemlerde sepet ve ödeme açık kalsın
Giriş ve API uçlarını hız sınırı ve doğrulamayla koruyun
API trafiğini tarayıcı doğrulamasından ayrı yönetin
Statik dosyaları önbelleğe alın, trafik sıçramasında siteyi açık tutun
Kayıt ve sınav yoğunluğunda portalları erişilebilir tutun
Müşterilerinize korumayı kendi markanızla sunun
L3/L4 koruma (Remote veya Inline) ağ ve taşıma katmanındaki hacimsel ve protokol saldırılarını, örneğin UDP flood ve SYN flood, prefix düzeyinde durdurur. Web Protection ise HTTP/HTTPS katmanında çalışır ve alan adı, URL ve istek davranışına göre WAF, rate limiting ve challenge politikaları uygular. İkisi birbirini tamamlar.
Evet. Mevcut hosting altyapınızı koruyarak ilerleriz; origin sunucu bilgilerinizi tanımlarsınız ve trafik yönlendirmesini birlikte planlarız.
Tarayıcı kontrollerini (challenge) API uç noktalarından ayrı değerlendirebilirsiniz. Alan adı ve yol bazında politika tanımlar, meşru servis akışlarınız için istisnalar oluşturursunuz.
Alan adınız için gerekli yönlendirme ve SSL/TLS ayarlarını birlikte yapılandırırız. Origin bilgilerinizi tanımlarsınız; kurulum sırasında bağlantı ve sertifika ayarları planlanır.
Fiyatlandırma; korunacak alan adları ve uygulamalar, trafik hacmi ve politika ihtiyaçlarınıza göre belirlenir. Teknik değerlendirmeden sonra size uygun bir teklif sunarız.
İkisi de mümkün. Bulutta alan adınızın DNS kayıtlarını WireShield’a yönlendirir ve korumayı hemen kullanmaya başlarsınız. On-premise (self-hosted) seçeneğinde kendi sunucularınıza kurar, node’larınızı kendiniz yönetir ve white-label hizmet olarak kullanırsınız.
Evet. Bulutta müşterileriniz için reseller hesapları açabilirsiniz. On-premise seçeneğinde hizmeti kendi markanızla sunar, node’larınızı yönetir ve reseller hesaplarını kendiniz oluşturursunuz.
Evet. Ziyaretçilere gösterilen güvenlik doğrulama (challenge) sayfasını kendi logonuz ve metinlerinizle özelleştirebilir, markanıza uygun hale getirebilirsiniz.
Varsayılan olarak yalnızca js, css, resim, font ve pdf gibi statik dosyalar. HTML sayfalarını önbelleğe almak ya da /api/ gibi yolları önbellek dışında tutmak için kural ekleyebilirsiniz. Yalnızca GET/HEAD istekleri önbelleğe alınır; WAF kontrolleri önbellekten gelen yanıtlarda da uygulanır.
Always Live ile kaynak sunucunuz yanıt vermezken ziyaretçiler her sayfanın son sağlam kopyasını görür. Varsayılan olarak açıktır. Kopyalar WireShield önbelleğinden geldiği için hangi sayfa ve dosyaların saklanacağını önbellek kurallarınız belirler.
Web cache deception saldırılarına karşı korur. Bu saldırı, özel bir sayfanın adresine .css gibi statik dosya uzantısı ekleyerek önbelleğin o sayfayı saklamasını sağlamayı dener. WireShield önbelleğinde, bulut ve on-premise seçeneklerinde ve tüm planlarda varsayılan olarak açıktır; gerekirse kapatabilirsiniz.
Evet, alan adı başına seçebilirsiniz. Küresel Ağ’ı (tüm lokasyonlar; ziyaretçiler otomatik olarak en yakın noktaya yönlendirilir) ya da tek bir lokasyonu seçersiniz: İstanbul (Türkiye), Frankfurt (Almanya), Sofya (Bulgaristan) veya Amsterdam (Hollanda). İstanbul’da trafiğiniz ve verileriniz Türkiye’de kalır, yurt dışına çıkmaz; verilerini Türkiye’de tutması gereken kurumlar için KVKK uyumlu bir seçimdir.
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.