Ağ Operasyonları
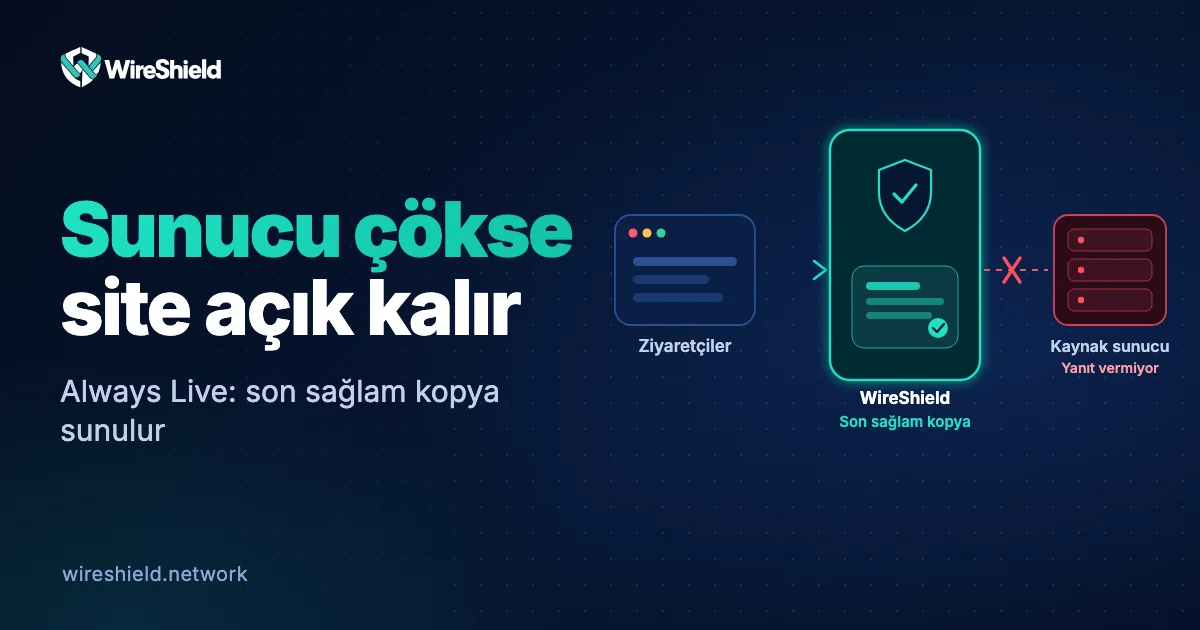
Sunucunuz çökse bile siteniz nasıl açık kalır? Eski içerik sunma ve Always Live
 WireShield Teknik Ekibi · 6 dk okuma
Yazıyı Oku


Ağ Operasyonları
Tünel ayakta, BGP oturumu kurulu ama bazı siteler açılmıyor ya da büyük dosyalar takılıyor. GRE tünellerinde MTU ve MSS ayarının nasıl doğrulanacağını adım adım öğrenin.
WireShield Teknik Ekibi
5 dk okuma
Tünel kurulur, BGP oturumu ayaktadır, ama bazı siteler yavaş açılır, bazıları hiç açılmaz ya da büyük dosyalar yarıda takılır. Küçük paketler geçerken büyükler kayboluyorsa suçlu çoğunlukla MTU'dur. GRE tünelleri bu sorunun en sık görüldüğü yerlerden biridir.
GRE, orijinal paketi yeni bir IP ve GRE başlığıyla sarar. IPv4 üzerinde bu 24 bayt ek yük demektir (20 bayt dış IP + 4 bayt GRE); GRE anahtarı kullanılıyorsa 4 bayt daha eklenir. 1500 baytlık bir bağlantıda tünelin içinden geçebilecek en büyük paket bu yüzden 1476 bayt olur.
Daha büyük bir paket iki şeyden birine uğrar: yol boyunca parçalanır ya da "parçalama yasak" (DF) biti varsa atılır. Atılan paket için gönderene ICMP "fragmentation needed" (IPv6'da "packet too big") mesajı dönmesi gerekir. Bu mesaj bir güvenlik duvarında filtrelenirse gönderen paketi küçültmeyi hiç öğrenmez. Sonuç, bağlantının kurulup veri aktarımında takılması, yani "MTU black hole" olur.
| Tünel türü | Ek yük | 1500 baytlık hatta kullanılabilir MTU |
|---|---|---|
| GRE / IPv4 | 24 bayt | 1476 |
| GRE (anahtarlı) / IPv4 | 28 bayt | 1472 |
| GRE / IPv6 | 44 bayt | 1456 |
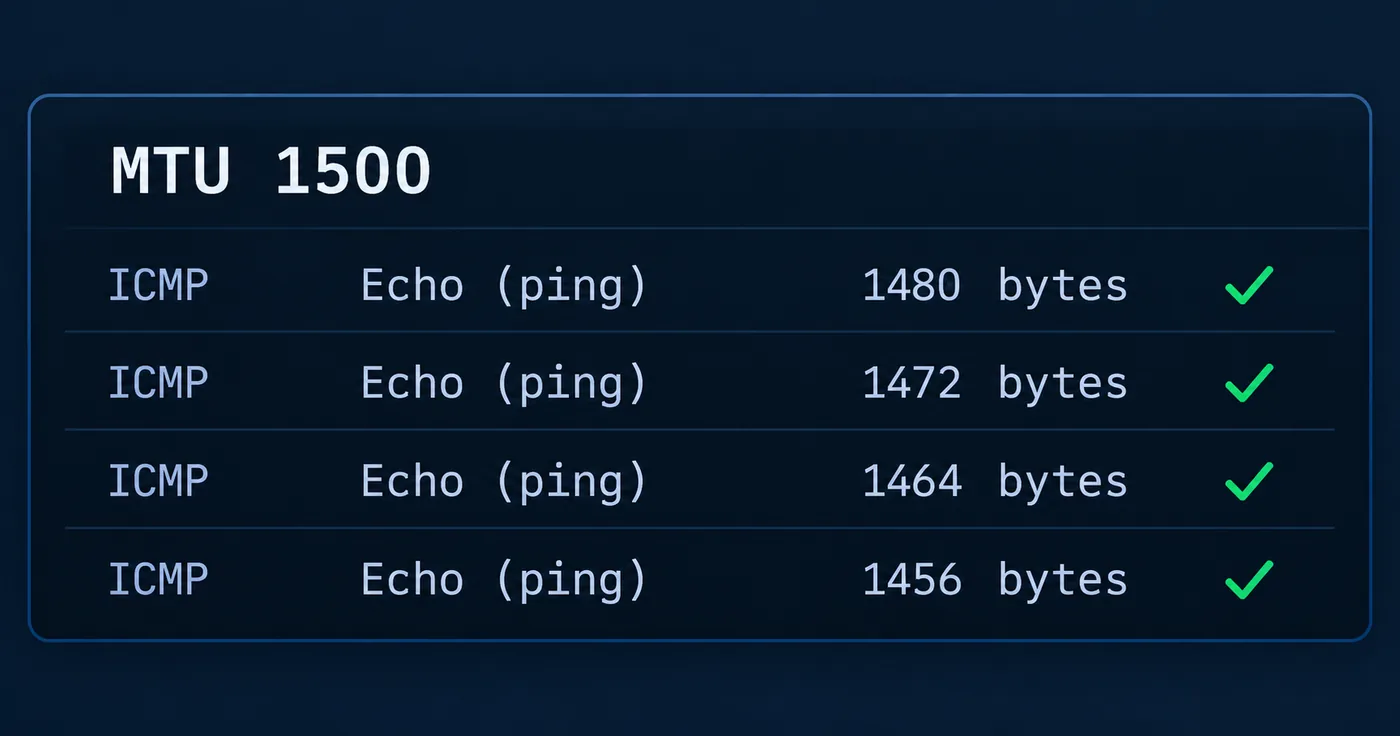
DF biti açık, farklı boyutlarda ping gönderin. Cevap kesildiği boyutun hemen altı, kullanabileceğiniz en büyük yüktür.
# Linux (1448 bayt yük + 28 bayt başlık = 1476)
ping -M do -s 1448 <hedef-adres>

# Windows
ping -f -l 1448 <hedef-adres>
1448 geçiyor ama 1449 geçmiyorsa tünel MTU'nuz 1476'dır. Boyutu 1472, 1464, 1456 gibi adım adım düşürüp ilk geçen değeri bulun.
ip link set gre1 mtu 1476.ip tcp adjust-mss 1436, Linux'ta iptables -t mangle -A FORWARD -p tcp --tcp-flags SYN,RST SYN -j TCPMSS --clamp-mss-to-pmtu kullanılır.İpucu: MSS clamping, PMTUD'a güvenmeden TCP için sorunu kökten çözer. UDP ve diğer protokoller için tünel MTU'sunu doğru ayarlamak yine gereklidir.
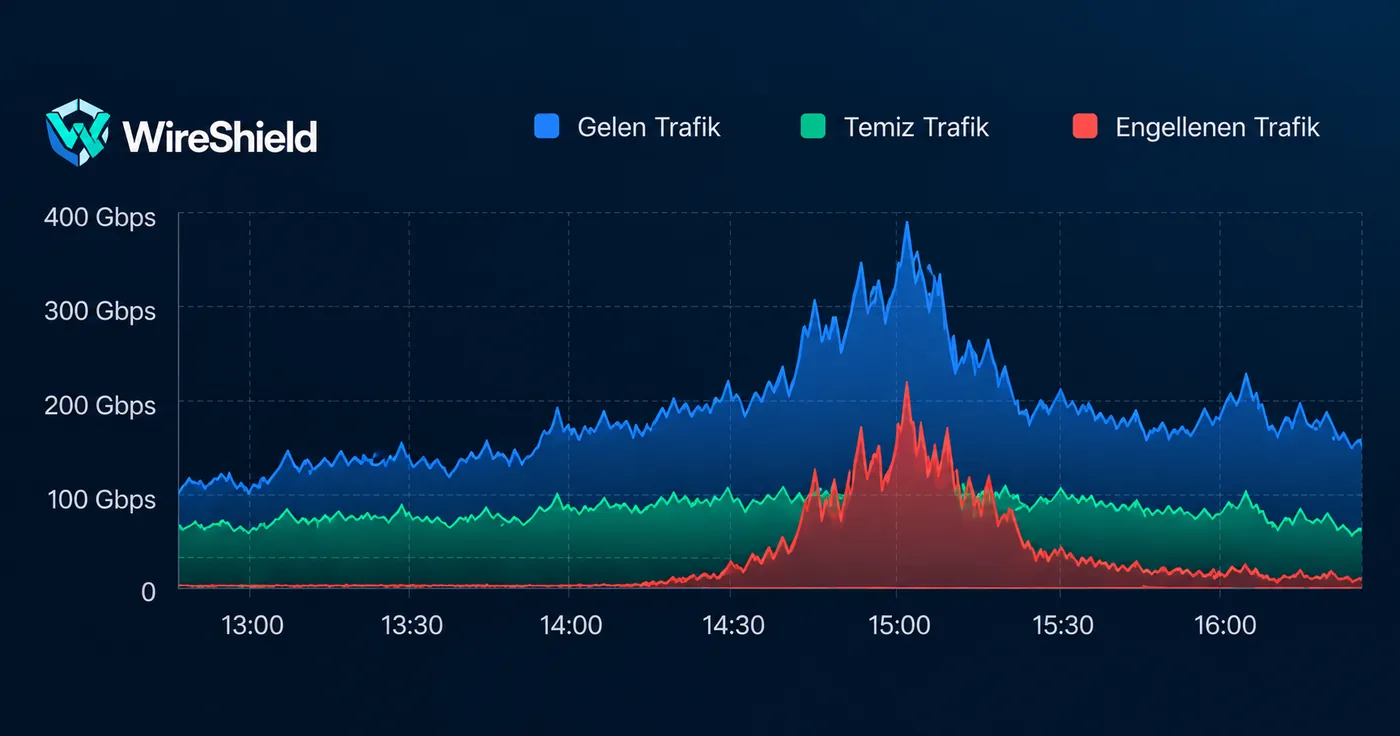
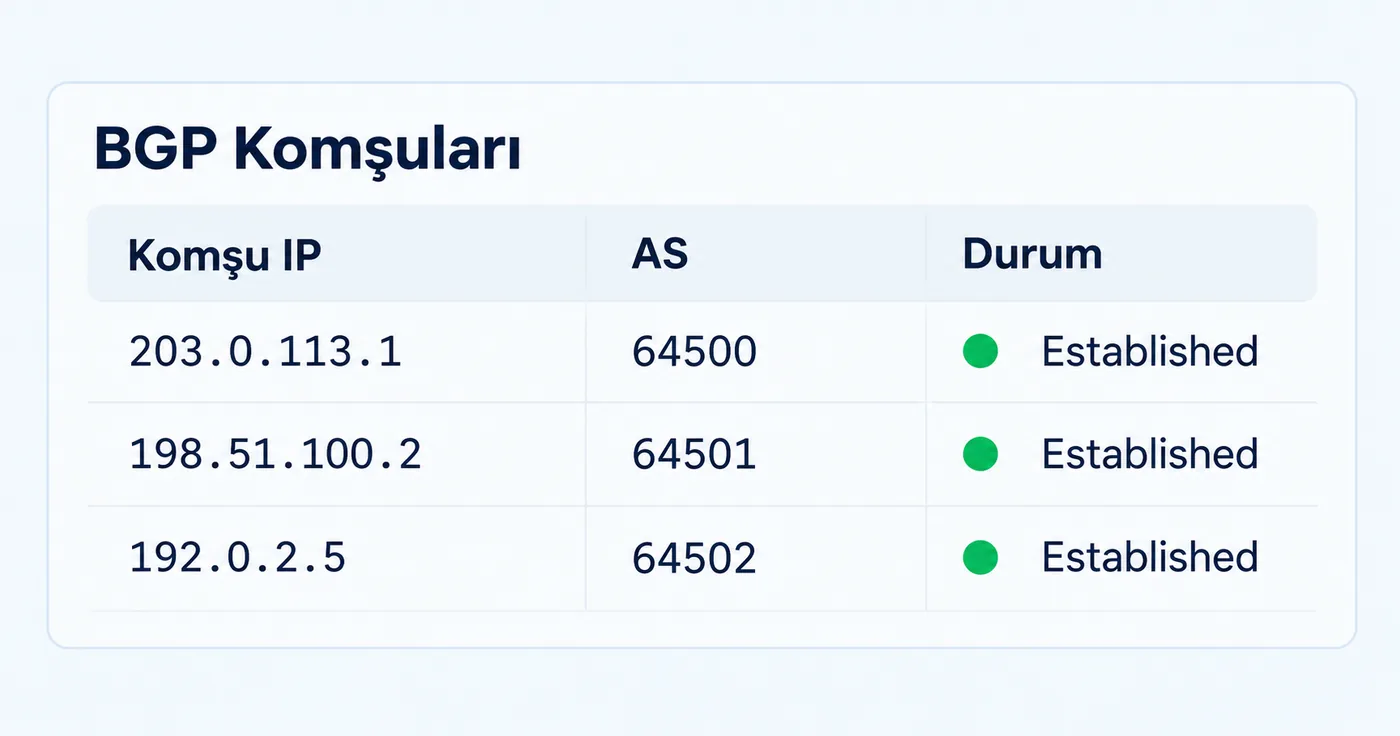
Remote DDoS korumasında temiz trafik GRE tüneliyle size teslim edilebilir. WireShield tarafındaki tünellerde MSS clamping ve otomatik MTU kullanılır; yine de kendi router'ınızdaki tünel arayüzünde ve MSS ayarında aynı değerleri doğrulamanızı öneririz. Tünel kurulumunun diğer adımları için dokümantasyondaki BGP ve GRE rehberine bakın. BGP tarafını canlıya almadan önce BGP devreye alma kontrol listesini uygulayın.
1500 baytlık IPv4 hatta 1476, anahtarlı GRE'de 1472, IPv6 üzerinde 1456. Kesin değeri ping testiyle doğrulayın.
Genellikle hayır. BGP keepalive ve güncelleme mesajları küçük olduğu için oturum ayakta kalır; ancak büyük güncellemeler ya da kullanıcı trafiği etkilenebilir.
İkisi birlikte. MTU tünelin sınırını belirler, MSS clamping TCP'yi bu sınıra uydurur.
Tünel ya da BGP kurulumunuzda takıldıysanız yapılandırmanızı paylaşın, birlikte bakalım. Teknik ekiple görüşün ya da Remote korumada bağlantı seçeneklerini inceleyin.
Ağ Operasyonları
WireShield Teknik Ekibi · 6 dk okuma
Yazıyı Oku
Ağ Operasyonları
WireShield Teknik Ekibi · 5 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.