Ağ Operasyonları
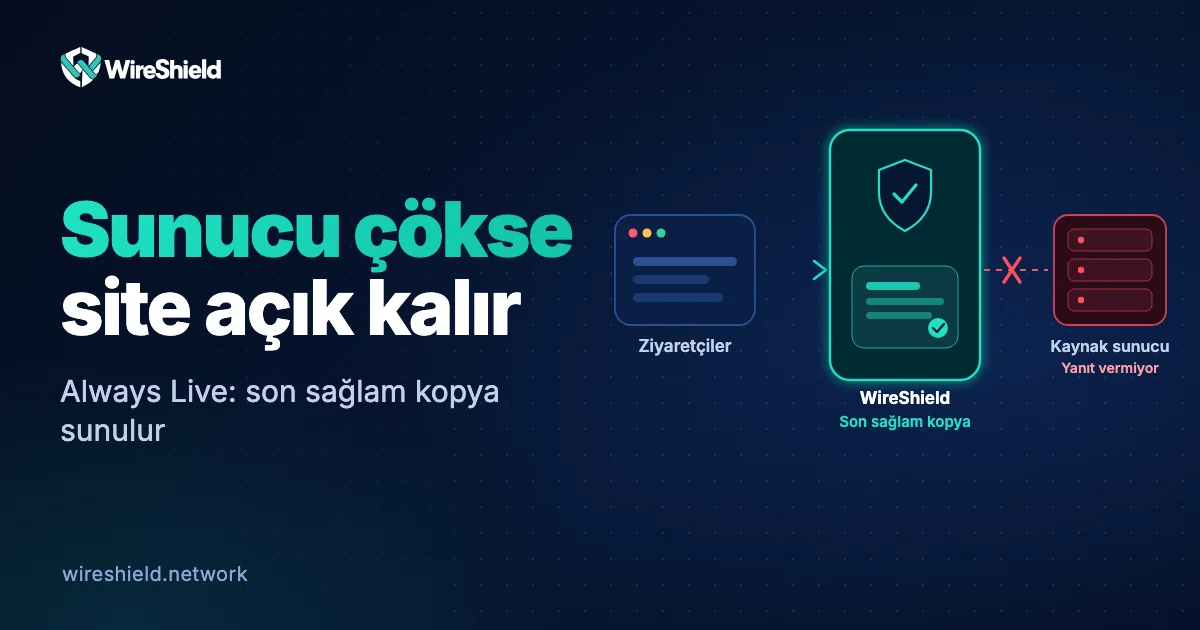
Sunucunuz çökse bile siteniz nasıl açık kalır? Eski içerik sunma ve Always Live
 WireShield Teknik Ekibi · 6 dk okuma
Yazıyı Oku


Ağ Operasyonları
BGP oturumunu canlıya almadan önce ASN ve prefix yetkisi, RPKI ve IRR kayıtları, oturum parametreleri ve filtreler için adım adım kontrol listesi. Hataları baştan önleyin.
WireShield Teknik Ekibi
5 dk okuma
Bir BGP oturumunu canlıya almak, ağınızın internete nasıl göründüğünü değiştirmek demektir. Yanlış bir duyuru, trafiğinizin yanlış yola gitmesine ya da hiç gitmemesine neden olabilir. Bu kontrol listesi, DDoS koruması için WireShield ile BGP kuracaksanız da, genel bir ağ geçişi yapıyorsanız da canlıya almadan önce tamamlamanız gereken adımları toplar.
BGP, ağların hangi IP bloklarına nereden ulaşılacağını birbirine duyurduğu protokoldür. Duyurduğunuz her prefix, trafiğin yönünü değiştirir. Hata maliyeti yüksektir: yanlış kaynaktan duyuru yapmak, çok küçük prefix duyurmak ya da filtresiz oturum açmak hem sizi hem karşı tarafı etkiler. Bu yüzden önce hazırlık, sonra kademeli geçiş gerekir.
route / route6 nesneleri güncel ve doğru kaynak ASN'i göstermeli.| Parametre | Kontrol |
|---|---|
| Komşu adresi ve ASN | İki tarafta aynı |
| Hold / keepalive süreleri | Uyumlu ve makul (örneğin 90 / 30 sn) |
| Kimlik doğrulama | TCP-MD5 kullanılıyorsa parola iki tarafta eşleşmeli |
| TTL güvenliği (GTSM) | Doğrudan bağlı komşuda açıksa iki tarafta uyumlu |
| Multihop | Komşu doğrudan bağlı değilse açıkça tanımlı |
| IPv4 / IPv6 | Her adres ailesi için ayrı oturum veya doğru adres ailesi etkin |
İpucu: Kontrol listesini ağ değişikliği kaydınıza ekleyin. Geri dönüş adımları yazılı değilse canlıya almayın.
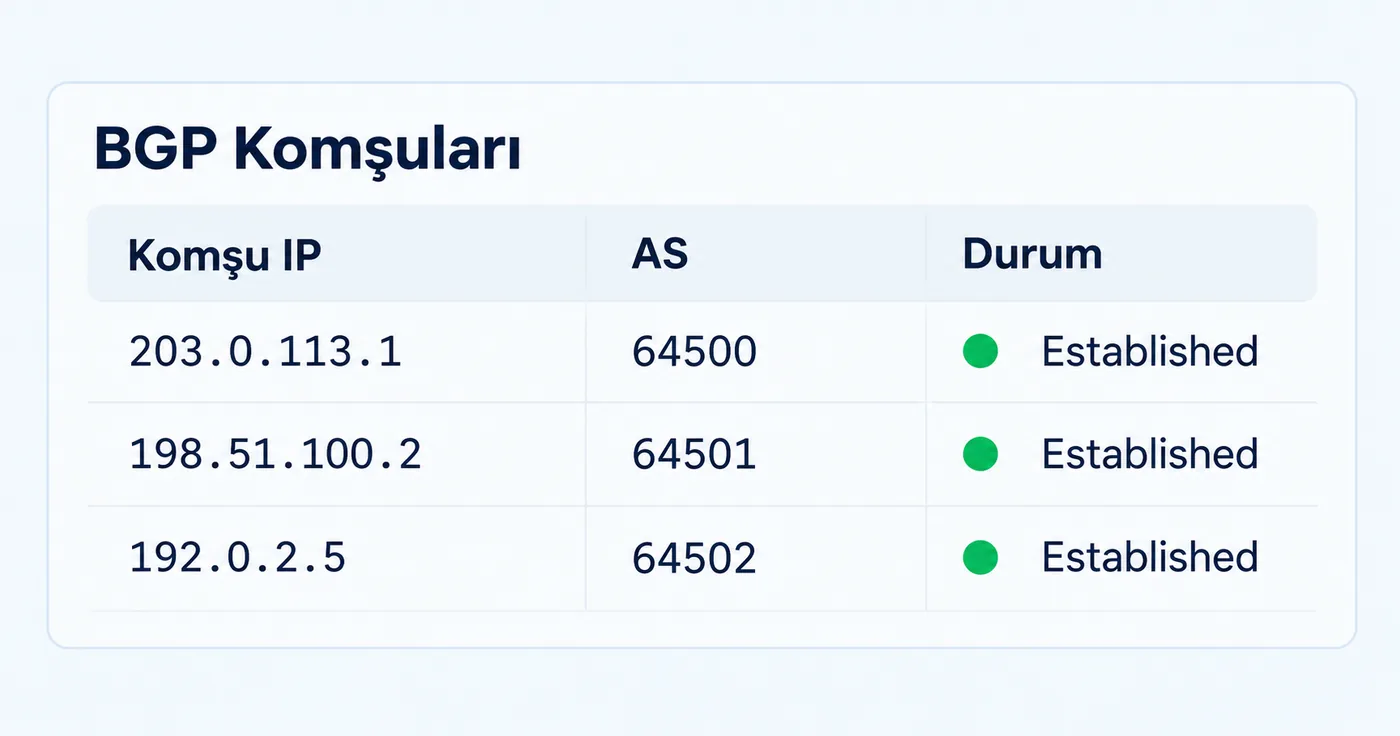
Oturum durumunu, alınan ve duyurulan prefix sayısını ve oturum düşmelerini izleyin. WireShield tarafında BGP oturumlarını, duyurulan ve alınan prefix'leri, durumlarını ve ret nedenlerini portaldan görürsünüz. Duyuru AS yolu ve community ayarları da yönetilebilir; ayrıntılar için dokümantasyondaki BGP ve GRE rehberine bakın.
Remote DDoS korumasında kendi ASN ve prefix'lerinizle WireShield arasında BGP oturumu kurulur; trafik filtreleme ağına gelir ve temiz kısmı size döner. Yetki belgesi (LOA) ve RPKI ayrıntılarını kurulum sırasında birlikte tamamlarız. Router'ınız yoksa Router VM seçeneğini konuşabiliriz. Süreç ve hazırlık listesi için kurulum öncesi kontrol listesini, tüm akış için Remote DDoS koruması nasıl çalışır yazısını okuyabilirsiniz. BGP'nin yönlendirme tarafındaki seçenekleri Teknoloji sayfasında özetledik.
Hayır. Oturumun kurulması yalnızca komşuluğun çalıştığını gösterir; duyuruların alınıp alınmadığını, trafiğin doğru yola gittiğini ve dönüş yolunu ayrıca doğrulamanız gerekir.
Hata durumunda etki alanı küçük kalır. Sorun yoksa kalan prefix'ler kademeli eklenir.
Birçok ağ RPKI "invalid" duyuruları reddeder, bu yüzden doğru ROA'nız yoksa duyurunuz kabul edilmeyebilir. ROA'yı canlıya almadan önce oluşturun.
BGP geçişinizi birlikte planlamak isterseniz ASN ve prefix bilgilerinizi paylaşın. Teknik ekiple görüşün ya da 7 günlük ücretsiz denemeyle başlayın.
Ağ Operasyonları
WireShield Teknik Ekibi · 6 dk okuma
Yazıyı Oku
Ağ Operasyonları
WireShield Teknik Ekibi · 5 dk okuma
Yazıyı Oku
Ağ Operasyonları
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.