Ağ Operasyonları
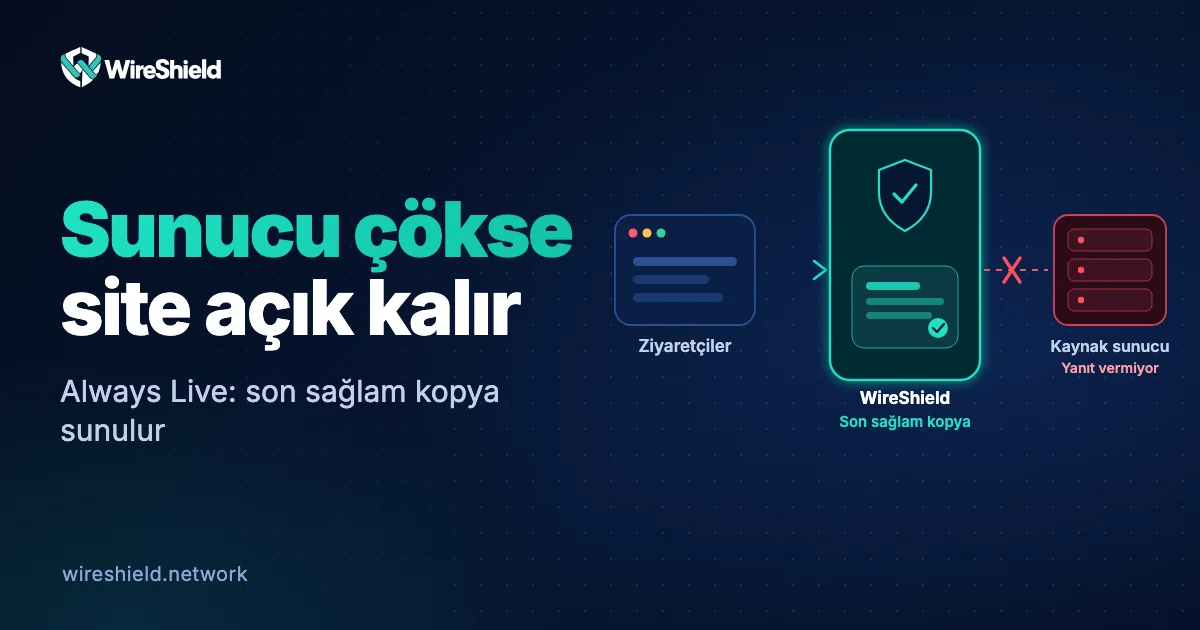
Sunucunuz çökse bile siteniz nasıl açık kalır? Eski içerik sunma ve Always Live
 WireShield Teknik Ekibi · 6 dk okuma
Yazıyı Oku


Ağ Operasyonları
DDoS saldırısı altında olduğunuzu düşünüyorsanız önce saldırıyı doğrulayın, sağlayıcınızı bilgilendirin ve filtrelemeyi hattın önüne alın. Adım adım eylem planı ve hazırlık listesi.
WireShield Teknik Ekibi
7 dk okuma
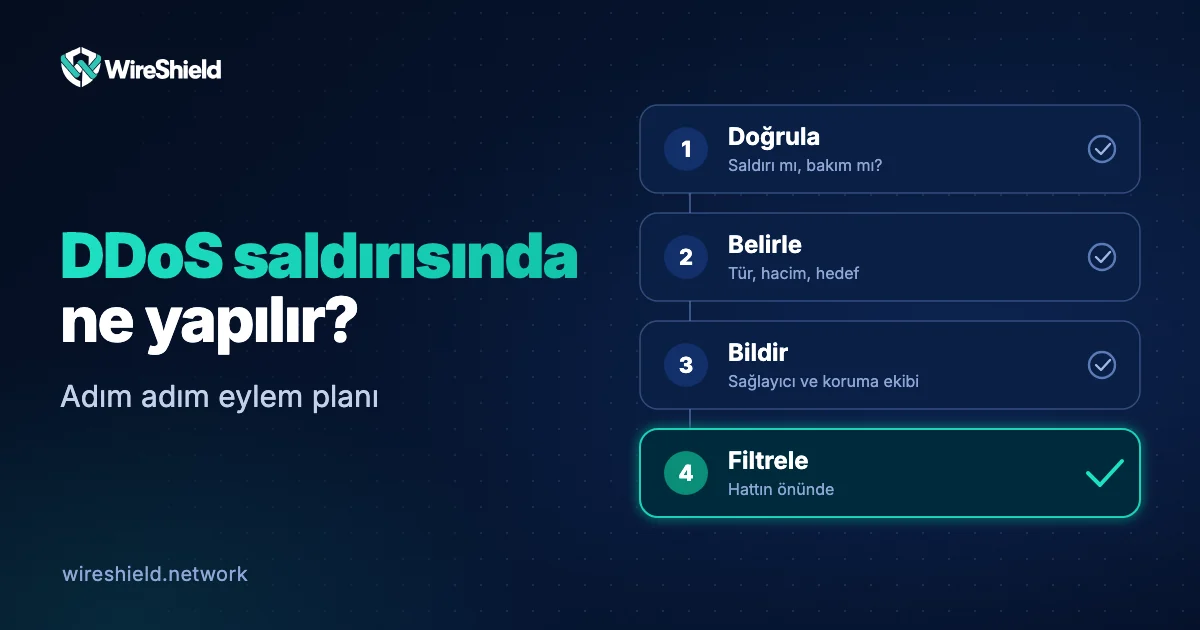
DDoS saldırısı altındaysanız sırasıyla şunları yapın: saldırıyı doğrulayın, kapsamını ve türünü belirleyin, sağlayıcınızı ve koruma hizmetinizi bilgilendirin, filtrelemeyi hattınızın önüne alın, ikincil saldırılara karşı diğer sistemleri izleyin ve olay bittikten sonra inceleme yapın. En kritik nokta, saldırı başladıktan sonra çözüm aramak yerine hazırlıklı olmaktır. Bu yazıda saldırı anında izlenecek adımları ve öncesinde yapılacak hazırlığı özetliyoruz.
Yavaşlık her zaman DDoS demek değildir. ABD siber güvenlik kurumu CISA da yavaş ağ performansı ve erişilemeyen siteler gibi belirtilerin bakım ya da teknik sorunlardan da kaynaklanabileceğini, bu yüzden saldırı varsayılmadan önce teyit edilmesi gerektiğini belirtir. Şunlara bakın:
Hangi verilerin anlam taşıdığını UDP flood saldırısında izlenecek veriler rehberinde anlattık.
Karar vermek için şu bilgileri toplayın:
Türlerin ayrımı için DDoS saldırı türleri yazımıza bakın.
Hat dolduysa sunucudaki hiçbir önlem işe yaramaz. Saldırıyı durdurmanın tek yolu trafiği hattınıza ulaşmadan filtrelemektir:
Müşterilerinize ve ekibinize kısa, dürüst bir durum mesajı verin: ne olduğunu, etkilenen hizmetleri ve bir sonraki güncelleme zamanını yazın. Saldırının kaynağı konusunda tahmin yürütmeyin.
Saldırı kaydı, hem sonraki iyileştirme hem de hukuki süreç için değerlidir:
WireShield müşteri portalında her saldırı için canlı trafik, vektör, kaynak, hedef ve uygulanan önlemler tek ekranda görünür; PDF rapor indirilebilir.
Birkaç dakikadan günlere kadar değişir. Kesin süre saldırganın amacına ve savunmanın etkinliğine bağlıdır; bazı saldırılar dalgalar halinde tekrarlanır.
Mümkündür, ama kurulum ve yönlendirme süresi boyunca hizmet etkilenmeye devam edebilir. Bu yüzden önceden hazırlık ve test çok önemlidir.
Kaynak dağılımını görebilirsiniz, ancak spoof edilmiş ve botnet kaynaklı saldırılarda gerçek saldırganı bulmak çok zordur. Dar bir ASN havuzu varsa şikâyet için işe yarar.
Ödeme yapmayın, e-postayı kaydedin ve koruma sağlayıcınıza iletin. Tehdidin gerçek bir saldırıyla desteklenip desteklenmediğini sağlayıcınızla birlikte değerlendirin.
Genellikle hayır. Hizmet zaten erişilemez durumdadır; kapatmak veriyi toplamayı zorlaştırır. Önce trafiği hattınızın önünde filtrelemeye odaklanın.
Saldırı altındaysanız ya da önceden hazırlanmak istiyorsanız durumunuzu anlatın: saldırı konusuyla yazın ya da teknik ekiple planlama yapın.
Ağ Operasyonları
WireShield Teknik Ekibi · 6 dk okuma
Yazıyı Oku
Ağ Operasyonları
WireShield Teknik Ekibi · 5 dk okuma
Yazıyı Oku
Ağ Operasyonları
WireShield Teknik Ekibi · 5 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.