Teknik Rehber
Inline ve Remote DDoS koruması: ağınız için hangi model uygun?
 WireShield Teknik Ekibi · 5 dk okuma
Yazıyı Oku


Teknik Rehber
Remote koruma, sunucularınızı taşımadan trafiği önce WireShield filtreleme ağından geçirir. BGP ile yönlendirme, GRE ile temiz trafik teslimi ve başlangıç gereksinimleri bu rehberde.
WireShield Teknik Ekibi
6 dk okuma
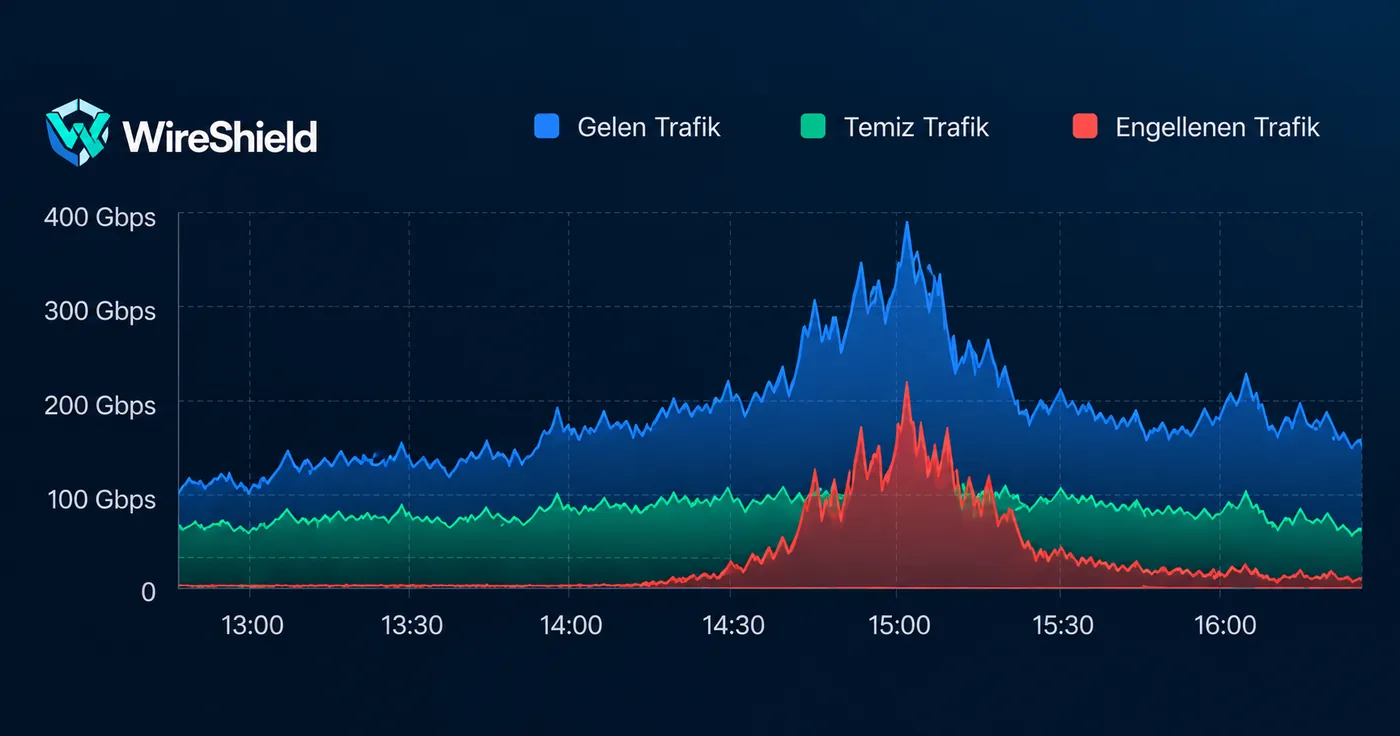
Bir DDoS saldırısında en büyük sorun, saldırı trafiğinin hattınıza ulaştıktan sonra durdurulmaya çalışılmasıdır. Hat dolduysa sunucudaki güvenlik duvarı artık işe yaramaz. Remote DDoS koruması bu yüzden filtrelemeyi hattınızın önüne taşır: trafik önce filtreleme ağından geçer, yalnızca temiz kısmı size döner. Sunucularınız olduğu yerde kalır.
Remote DDoS koruması, trafiğinizi uzaktaki bir filtreleme ağına yönlendirerek saldırıları sizin ağınıza ulaşmadan durduran bir koruma modelidir. Altyapınızı değiştirmeniz, sunucularınızı taşımanız veya yeni donanım almanız gerekmez.
Akış üç adımdan oluşur:
Bu model hosting ve bulut sağlayıcıları, internet servis sağlayıcıları ve veri merkezi ile bulut ortamlarında kesintisiz erişim isteyen kurumsal ağlar için uygundur. Ayrıntılar için Remote DDoS koruması sayfasına bakabilirsiniz.
BGP, internetteki ağların hangi IP bloklarına nereden ulaşılacağını birbirine duyurduğu protokoldür. Remote korumada kendi ASN'iniz ve prefix'lerinizle WireShield arasında bir BGP oturumu kurulur. Prefix'leri duyurduğunuzda, bu adreslere giden trafik filtreleme ağına gelir.
Korumayı iki şekilde kullanabilirsiniz:
Duyuru yetkisi için yetki belgesi (LOA) ve RPKI kayıtları gerekir; bu adımları kurulum sırasında birlikte tamamlarız. BGP oturumlarını canlıya almadan önce BGP devreye alma kontrol listesine göz atmanızı öneririz.
Filtrelenen trafik, altyapınıza üç yöntemden biriyle teslim edilir:
| Yöntem | Nasıl çalışır | Ne zaman uygun? |
|---|---|---|
| GRE tüneli | İnternet üzerinden kurulan tünelle teslim | Hızlı kurulum, çoğu ortamla uyum |
| VXLAN | Katman 2 üzerinden esnek taşıma | Veri merkezi ve bulut ortamları |
| Cross-connect | Veri merkezinde fiziksel bağlantı | Yüksek kapasite ve düşük gecikme |
BGP routing planı seçtiğiniz yönteme göre yapılır. Router'ınız yoksa Router VM seçeneğini birlikte konuşabiliriz. GRE kullanıyorsanız tünel MTU'su en sık karşılaşılan sorun kaynağıdır; ayrıntılar için GRE tünellerinde MTU rehberine bakın.
Her cevabı baştan bilmeniz gerekmez, ancak şunlar hazırsa teknik değerlendirme çok hızlanır:
Tam liste için dokümantasyondaki kurulum öncesi kontrol listesini kullanabilirsiniz.
Filtreleme ağ ve taşıma katmanındaki hacimsel ve protokol saldırılarını kapsar: UDP flood, SYN flood, DNS ve NTP amplification, ICMP flood ve fragment saldırıları. HTTP/L7 ve servise özel ihtiyaçlar teknik değerlendirmede ayrıca ele alınır. UDP tabanlı saldırılarda hangi verilere bakmanız gerektiğini UDP flood rehberinde anlattık.
Koruma devredeyken tüm süreci Müşteri Portalı'ndan izlersiniz: canlı trafik, saldırı geçmişi ve indirilebilir PDF raporlar. Kendi kurallarınızı, hız sınırlarınızı ve allow-list'inizi yönetir, saldırı bildirimlerini e-posta ve webhook ile alırsınız. Kendi sistemlerinize entegrasyon için API referansı hazırdır. Portalın tamamı için Platform sayfasına bakabilirsiniz.
Fiyat, ihtiyaç duyduğunuz temiz trafik kapasitesine göre belirlenir (50 Mbps'ten 10 Gbps'e). Faturalama 95. yüzdelik ölçümüne göredir, yıllık ödemede %15 indirim uygulanır ve korunacak prefix sayısı sınırsızdır. Temsili fiyatı fiyat hesaplayıcıyla görebilirsiniz; nihai teklif teknik kapsama göre netleşir. 10 Gbps üzeri veya çok lokasyonlu projeler için özel teklif alabilirsiniz.
Remote korumayı önce denemek isterseniz deneme formunu doldurabilirsiniz. Kendi ASN ve prefix bilgilerinizle başvurursunuz; ekibimiz talebi değerlendirip sizinle iletişime geçer, kapsam ve tarihler başlamadan önce netleşir.
Hayır. Koruma WireShield filtreleme ağında yapılır. Yalnızca BGP konuşabilen bir router gerekir; yoksa Router VM seçeneğini konuşabiliriz.
Hayır. Sunucularınız mevcut veri merkezinizde kalır; yalnızca trafik önce filtreleme ağından geçer.
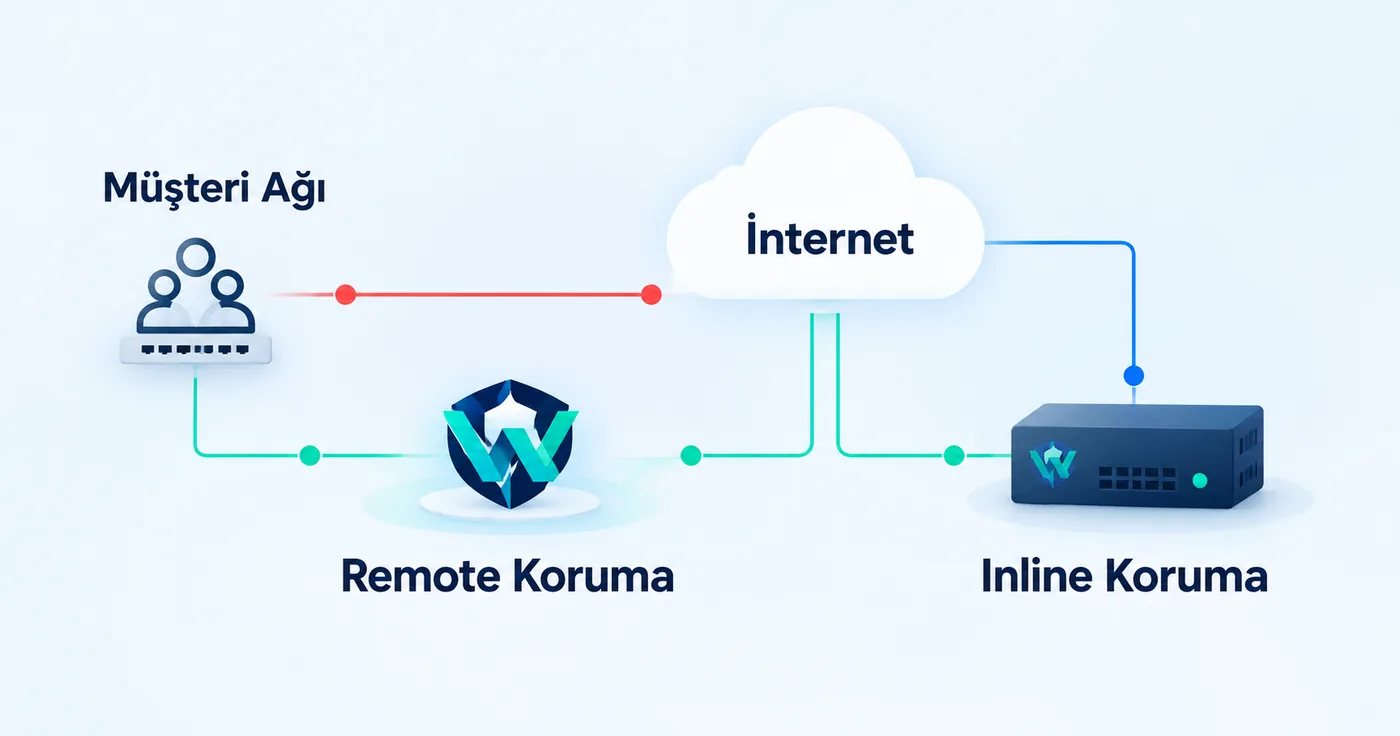
Remote korumada trafik WireShield altyapısında filtrelenir ve temiz trafik size döner. WireShield Edge ise trafiği kendi ağınızın içinde, inline olarak filtreler. Seçim kriterleri için Inline ve Remote koruma karşılaştırmasına bakın.
Topolojinizi ve trafik ihtiyacınızı paylaşın, size uygun bağlantı yöntemini birlikte belirleyelim. Teknik ekiple görüşmek ya da fiyatı hesaplamak için bir sonraki adımı seçebilirsiniz.
Teknik Rehber
WireShield Teknik Ekibi · 5 dk okuma
Yazıyı Oku
Teknik Rehber
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.