Teknik Rehber
Remote DDoS koruması nasıl çalışır?
 WireShield Teknik Ekibi · 6 dk okuma
Yazıyı Oku


Teknik Rehber
Inline mı Remote mu? Trafiğin nerede filtrelendiği, donanım ihtiyacı, bağlantı modeli ve operasyon yükü üzerinden iki DDoS koruma modelini karşılaştırın ve doğru seçimi yapın.
WireShield Teknik Ekibi
5 dk okuma
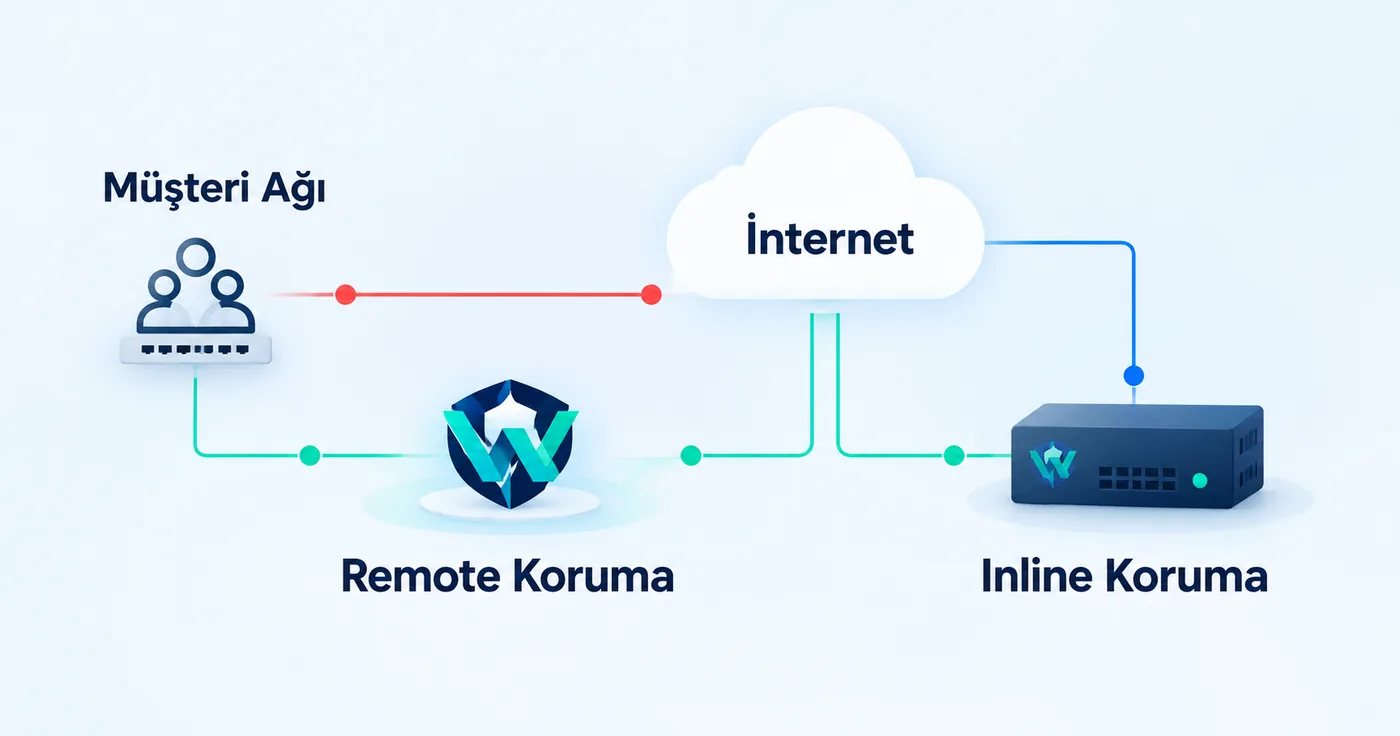
DDoS koruması seçerken ilk karar teknik bir ürün değil, bir konumlandırma kararıdır: trafik nerede filtrelenecek? Ağınızın dışında, uzak bir filtreleme ağında mı (Remote), yoksa ağınızın içinde, kendi kenarınızda mı (Inline)? İki model aynı koruma platformunu ve aynı yönetim portallarını kullanır; fark trafiğin yoludur.
Inline korumada cihaz, trafik yolunun üzerinde, genellikle yukarı yöndeki router ile aşağı yöndeki switch arasında durur. Gelen trafik cihazdan geçerken filtrelenir; saldırı engellenir, temiz trafik ağınıza devam eder. WireShield'in bu modeli WireShield Edge: hazır WS-X cihazı ya da uyumlu kendi sunucunuz üzerinde çalışır. Trafik ağınızdan çıkmaz.
Remote korumada trafik BGP ile WireShield filtreleme ağına yönlendirilir, orada filtrelenir ve temiz kısmı GRE, VXLAN veya cross-connect ile size döner. Donanım gerekmez; sunucularınız yerinde kalır. Ayrıntılar için Remote DDoS koruması nasıl çalışır yazısına ve Remote koruma sayfasına bakabilirsiniz.
| Remote koruma | WireShield Edge (Inline) | |
|---|---|---|
| Trafik nerede filtrelenir? | WireShield filtreleme ağında | Kendi ağınızda, inline |
| Gerekli donanım | Yok (router yoksa Router VM) | WS-X cihazı ya da uyumlu sunucu |
| Bağlantı | BGP; GRE, VXLAN veya cross-connect ile teslim | Yukarı yön ile iç ağ arasında inline |
| Hat kapasitesi | Saldırı hacmi filtreleme ağında karşılanır | Hattınızın dolmadığı saldırılar için uygun |
| En uygun | Mevcut veri merkezini ve prefix'leri korumak | Tüm trafiği kendi ağında tutmak |
| Başlangıç | Kendi ASN ve prefix'ler | Donanım ve trafik analizi |
Bu karşılaştırmanın bir sonucu önemlidir: Inline koruma hattınız dolmadan önce devreye girer ama hattınızın kapasitesini aşan hacimsel saldırıyı hat öncesinde durduramaz. Hacimsel saldırı riski yüksekse filtrelemenin hattın önünde yapıldığı Remote koruma gerekir.
Yerinde koruma ve Remote koruma birlikte planlanabilir. Hangi trafiğin nerede filtreleneceğini teknik görüşmede birlikte belirleriz. Örneğin hacimsel saldırı riskini Remote ile karşılayıp ağ içi politika ve görünürlük ihtiyacını Edge ile çözmek gibi bir kurgu mümkündür.
Birçok müşteriyi koruyan sağlayıcılar, iki modelden birini ya da ikisini tek bir MSSP Operatör portalından yönetir; her müşteriye kendi Müşteri Portalı verilir. Kotalar, izinler, kullanım ve faturalama aynı yerdedir. Ayrıntılar Platform sayfasında.
Model ne olursa olsun trafik, saldırı geçmişi, kurallar, hız sınırları ve raporlar portalda toplanır; bildirimler e-posta ve webhook ile gelir, API ile kendi sistemlerinize entegre olursunuz. Hangi verilere bakmanız gerektiğini UDP flood rehberinde, raporların nasıl okunacağını saldırı raporu yazımızda anlattık.
Güvenlik düzeyi değil, konumlandırma farklıdır. Inline trafiği ağınızda tutar; Remote hacimsel saldırıyı hattınızın önünde karşılar. Hangisinin uygun olduğu hat kapasitenize, topolojinize ve saldırı profilinize bağlıdır.
Remote koruma kendi ASN ve prefix ile çalışır; ASN'iniz yoksa durumunuzu teknik ekibe anlatın, çözüm seçeneklerini birlikte değerlendirelim. Inline koruma ASN gerektirmez.
Evet, planlanabilir. Hangi trafiğin nerede filtreleneceğini teknik görüşmede belirleriz.
Emin değilseniz topolojinizi ve trafiğinizi anlatın; size uygun modeli ve bağlantı yöntemini önerelim. Dokümantasyondaki koruma modelini seçme rehberi bir başlangıç noktasıdır; teknik ekiple de görüşebilirsiniz.
Teknik Rehber
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.