Teknik Rehber
Inline ve Remote DDoS koruması: ağınız için hangi model uygun?
 WireShield Teknik Ekibi · 5 dk okuma
Yazıyı Oku


Ürün Güncellemesi
WireShield Edge trafiği kendi ağınızın içinde filtreler. Hazır WS-X cihazı ile uyumlu kendi sunucunuz arasındaki farkları, gereksinimleri ve kurulum sürecini bu yazıda bulabilirsiniz.
WireShield Teknik Ekibi
6 dk okuma
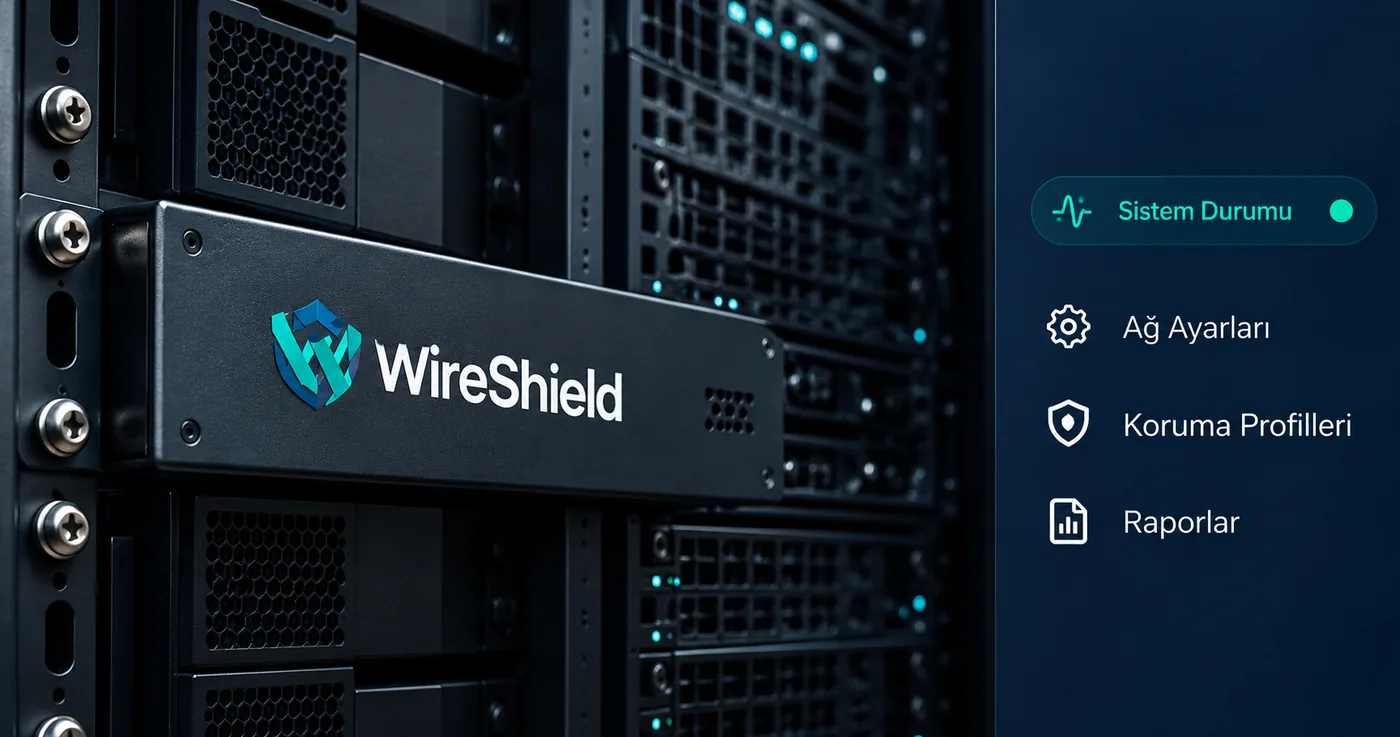
Bazı ağlar için trafiğin filtrelenmek üzere dışarı çıkması kabul edilemez ya da gereksizdir. Hat kapasiteniz yeterlidir, ama ağınızın kenarında saldırıyı durduracak bir katman istersiniz. WireShield Edge tam bu ihtiyaç için tasarlanmış, ağınızın içinde çalışan bir inline DDoS koruma çözümüdür. Asıl soru genellikle şudur: hazır bir cihaz mı almalı, yoksa mevcut sunucunuza mı kurmalı?
WireShield Edge, trafiği kendi ağınızın içinde, yerinde filtreleyen DDoS koruma çözümüdür. Gelen trafik Edge üzerinde analiz edilir, saldırı trafiği engellenir ve temiz trafik ağınıza devam eder. Koruma politikalarını tek arayüzden yönetirsiniz. Trafik ağınızdan dışarı çıkmaz.
Bu yaklaşım kurumsal ağlar, hosting ve servis sağlayıcılar için uygundur; özellikle tüm trafiği kendi ağında tutmak isteyen yapılarda tercih edilir. Genel çerçeve için WireShield Edge sayfasına bakabilirsiniz.
İki kurulum seçeneği vardır:
| Hazır WireShield cihazı | Kendi donanımınız | |
|---|---|---|
| Ne gelir? | Donanım ve yazılım birlikte, hazır yapılandırılmış (WS-X serisi) | WireShield yazılımı, uyumlu sunucunuza kurulur |
| Avantaj | Hızlı, önceden doğrulanmış sistem | Mevcut donanım yatırımınızı kullanırsınız |
| Hazırlık | İhtiyacınıza uygun model seçimi ve kurulum planı | CPU, bellek ve ağ kartı uyumluluk analizi |
| Uygun olduğu durum | Hızlı ve sorunsuz devreye alma | Elinizde uygun sunucu varsa |
Kurulum ve kapasite, donanım özelliklerine ve trafik profilinize göre değerlendirilir. Hat hızı ve port ihtiyacınızı (örneğin 10G, 40G, 100G veya 400G) baştan belirtmeniz seçimi kolaylaştırır.
Kendi donanımınızı kullanacaksanız teknik değerlendirmede şunlara bakılır:
Tam liste için dokümantasyondaki Cihaz kurulumu rehberine bakın.
En yaygın kurulum, yönlendirmeli (L3) inline modudur: cihaz, yukarı yöndeki router ile aşağı yöndeki switch arasında bir router atlaması olarak çalışır. Temiz trafik switch'e iletilir, saldırı trafiği yukarı yöndeki portta düşürülür. Router tarafında cihazı atlayan bir yedek rota tutmak ve BFD kullanmak, cihaz arızasında geçişi saniye altına indirir. Bakım gerektiğinde cihazı router'lara dokunmadan trafik yolundan çıkaran bir bakım modu da vardır.
Ayrıntılı topoloji için Ağ ayarları ve trafik yolu rehberine bakabilirsiniz. Korumanın nasıl kurulacağı da buna bağlıdır: yanıt trafiğiniz cihazdan geçiyorsa simetrik koruma açılabilir.
Genelde hayır. Her korunan prefix kendi moduna sahiptir ve önerilen yaklaşım önce izlemektir: Öğrenme veya İzleme modunda cihaz gerçek trafiğinizi gözlemler, neyi düşüreceğini sayar ama hiçbir şeyi düşürmez. Sayaçları inceledikten sonra Otomatik moda geçersiniz; filtreler yalnızca saldırı tespit edildiğinde devreye girer. Bu yaklaşımı Teknoloji sayfasında anlattık.
Appliance Admin ekranında cihaz sağlığı, portlar ve sistem ayarları tek yerdedir: CPU, bellek, sıcaklık ve fan izleme; port ve wire pair yönetimi; lisans ve güncelleme takibi; ağ ayarları ve yedekleme; kullanıcılar, roller ve denetim kaydı; tanılama araçları. Koruma tarafında kurallar, hız sınırları ve raporlar yönetilir. Bütün platform Platform sayfasında özetlenmiştir.
Başlamak için değerlendirme formunu doldurabilirsiniz.
Hayır. Yazılımı uyumlu kendi sunucunuza da kurabiliriz; uyumluluk CPU, bellek ve ağ kartı analiziyle belirlenir.
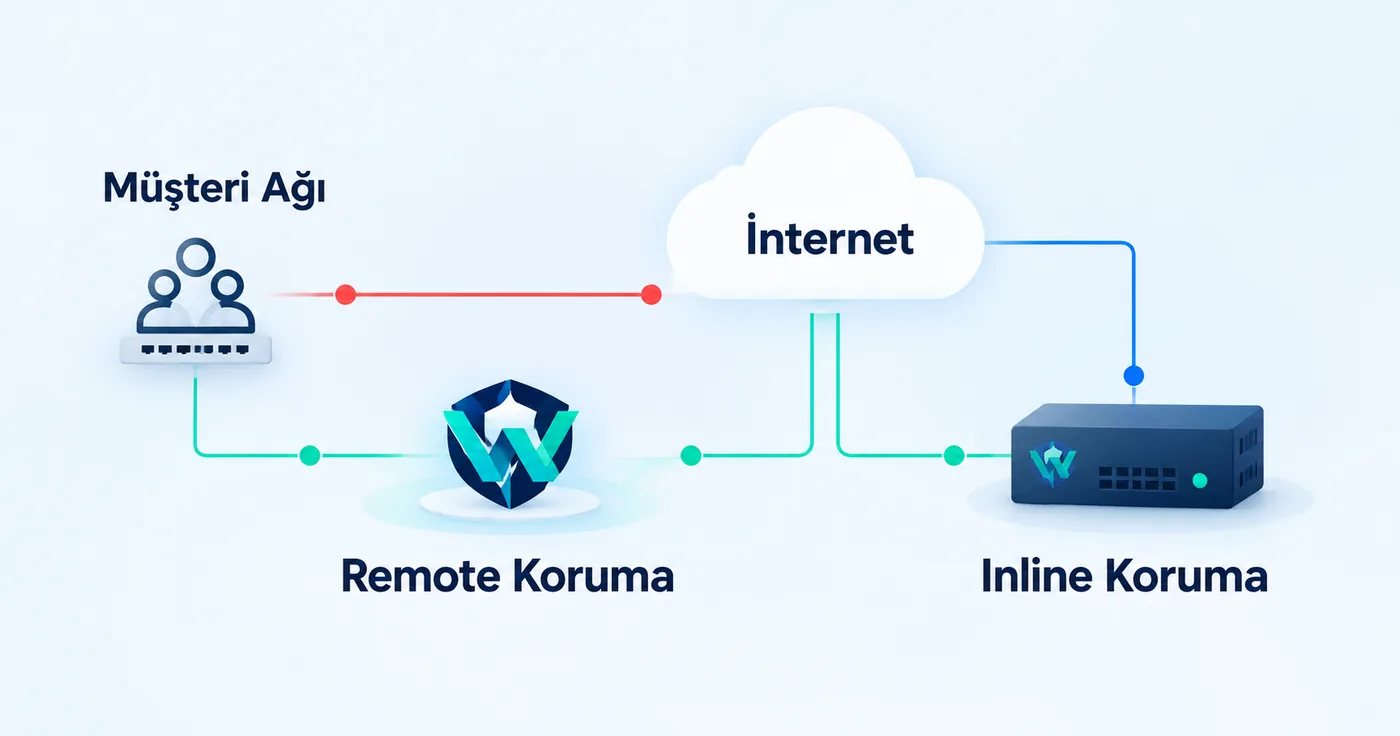
Yerinde koruma ve Remote koruma birlikte planlanabilir; hangi trafiğin nerede filtreleneceğini teknik görüşmede belirleriz. Karşılaştırma için Inline ve Remote koruma yazımıza bakın.
Süre donanım özelliklerine, ağ topolojinize ve trafik profilinize bağlıdır. Değerlendirme sonunda net bir plan paylaşırız.
Topolojinizi ve hat hızınızı paylaşın, hazır cihaz mı yoksa kendi sunucunuz mu daha uygun olduğunu birlikte belirleyelim. Edge değerlendirmesi isteyin veya teknik ekiple görüşün.
Teknik Rehber
WireShield Teknik Ekibi · 5 dk okuma
Yazıyı Oku
Ürün Güncellemesi
WireShield Teknik Ekibi · 6 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.