


Ağ ayarları ve trafik yolu
Trafik yolu ayarları Ağ Ayarları (Network Settings) sayfasındadır (yalnız Appliance Yönetici görünümü). Sayfanın dört sekmesi vardır:
| Sekme | İçerik |
|---|---|
| Yönlendirme ve BGP (Routing & BGP) | Durum şeridi, yönlendirmeli inline kartı, yönetim erişimi özeti, BFD ve bakım, BGP yapılandırması, Duyurular |
| Erişim ve TLS (Access & TLS) | Web sertifikası (Bölüm 5), yönetim erişimi (Bölüm 1.9), DNS sunucuları (3.8) |
| Portal ve Çoklu POP (Portal & Multi-PoP) | Portal sunucusu (Bölüm 2) |
| Arayüzler (Interfaces) | Arayüz listesi: rol, durum, hız, sürücü/kuyruklar |
Bu ayarları yalnız admin değiştirebilir; diğer roller salt okunur görür.
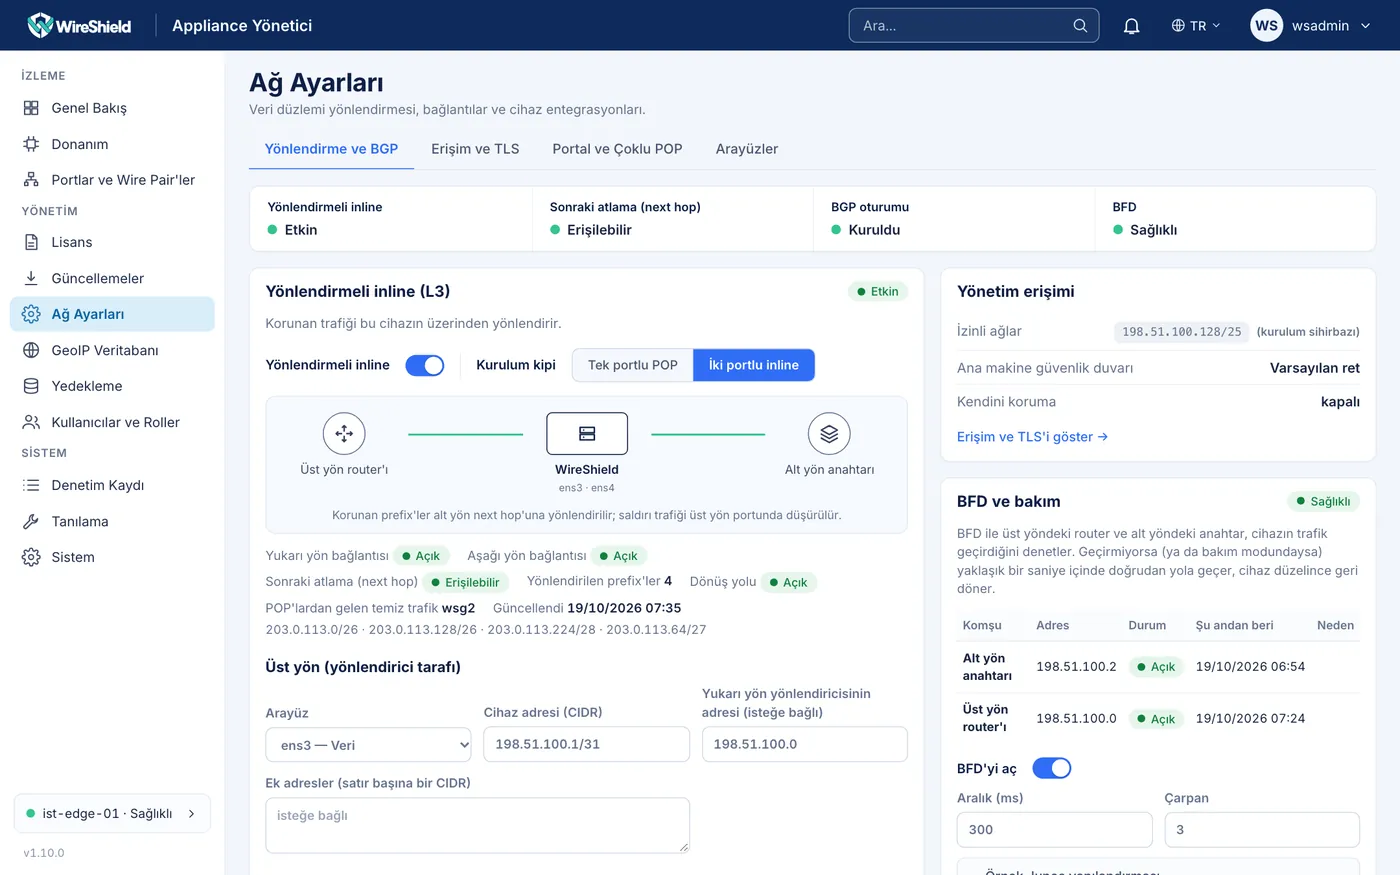
Ağ Ayarları → Yönlendirme ve BGP — üst durum şeridi (Routed inline, Next hop, BGP session, BFD) ve yönlendirmeli inline kartı
3.1 Durum şeridi
Sayfanın üstündeki şerit dört değeri gösterir:
- Yönlendirmeli inline: açık/kapalı; tek portlu POP ise ayrıca belirtilir.
- Next hop (tek portta ISP ağ geçidi): ulaşılabilir / ulaşılamaz.
- BGP oturumu: kurulu, kısmen kurulu ya da kapalı.
- BFD: sağlıklı, sağlıksız, bakım modu ya da kapalı.
3.2 İki portlu yönlendirmeli inline (L3)
İnternet → Üst yön router ── [üst yön portu] WireShield [alt yön portu] ── Alt yön switch → sunucular
198.51.100.1/31 198.51.100.0/31 198.51.100.2/31 198.51.100.3/31- Ağ Ayarları → Yönlendirme ve BGP sekmesinde Yönlendirmeli inline (L3) kartını açın.
- Yönlendirmeli inline kipini etkinleştir anahtarını açın.
- Kurulum kipi (Deployment mode): İki portlu inline (Dual-port inline).
- Üst yön (yönlendirici tarafı) (Upstream (router side)):
- Arayüz: sihirbazda seçtiğiniz veri portu (XDP bu portta çalışır; saldırı burada düşer).
- Cihaz adresi (CIDR): ör.
198.51.100.0/31. /24–/31 arası IPv4 kabul edilir. - Yukarı yön yönlendiricisinin adresi (isteğe bağlı): ör.
198.51.100.1. Dönüş yolu için gereklidir. - Ek adresler (satır başına bir CIDR): isteğe bağlı (3.6).
- Alt yön (anahtar tarafı) (Downstream (switch side)):
- Arayüz: ikinci veri portu (yönetim portu olamaz).
- Cihaz adresi (CIDR): ör.
198.51.100.2/31. - Sonraki atlama (aşağı yön anahtarı): ör.
198.51.100.3. - Gelişmiş yönlendirme seçenekleri (Advanced routing options):
- Aşağı yönden gelen trafiği yukarı yön yönlendiricisine gönder: müşterinin dönüş trafiği cihaz üzerinden geçer (ayrı yönlendirme tablosu kullanılır; cihazın yönetim rotası etkilenmez). Simetrik koruma (Bölüm 7.7) için gereklidir.
- Korunan prefix olmayan hedeflere giden trafiği alt yöndeki anahtara ilet (korumasız): kapalıyken (varsayılan) Prefixes listesinde olmayan hedeflere gelen trafik düşürülür; açıkken incelenmeden alt yöne geçer. Bu trafik hiçbir zaman yönetim portundan çıkmaz.
- Yönlendirmeyi kaydet'e basın.
Korunan prefix'ler (Bölüm 9'da eklenen prefix'ler) alt yön next hop'una kendiliğinden yönlendirilir; liste değiştikçe rotalar güncellenir.
Router tarafı (örnek, Junos; kendi adreslerinizle):
set routing-options static route <prefix> next-hop 198.51.100.0 preference 5
set routing-options static route <prefix> qualified-next-hop <switch-doğrudan-adresi> preference 10
İkinci satır yedek yoldur: cihaza giden bağlantı düşerse trafik doğrudan switch'e gider. Cihaz arızasında daha hızlı geçiş için BFD kullanın (3.4).
Kart ayrıca şunları gösterir: ISP/üst yön ve alt yön bağlantı durumu, yönlendirilen prefix sayısı, dönüş yolu, korumasız trafik, POP'lardan gelen temiz trafik ve son hata.
Yönlendirmeli kipi kapatma: Yönlendirmeli kipi kapat (Disable routed mode) düğmesi cihazın veri portu adreslerini ve rotalarını kaldırır; trafik artık cihazdan geçmez. Önce router'daki rotaları değiştirin.
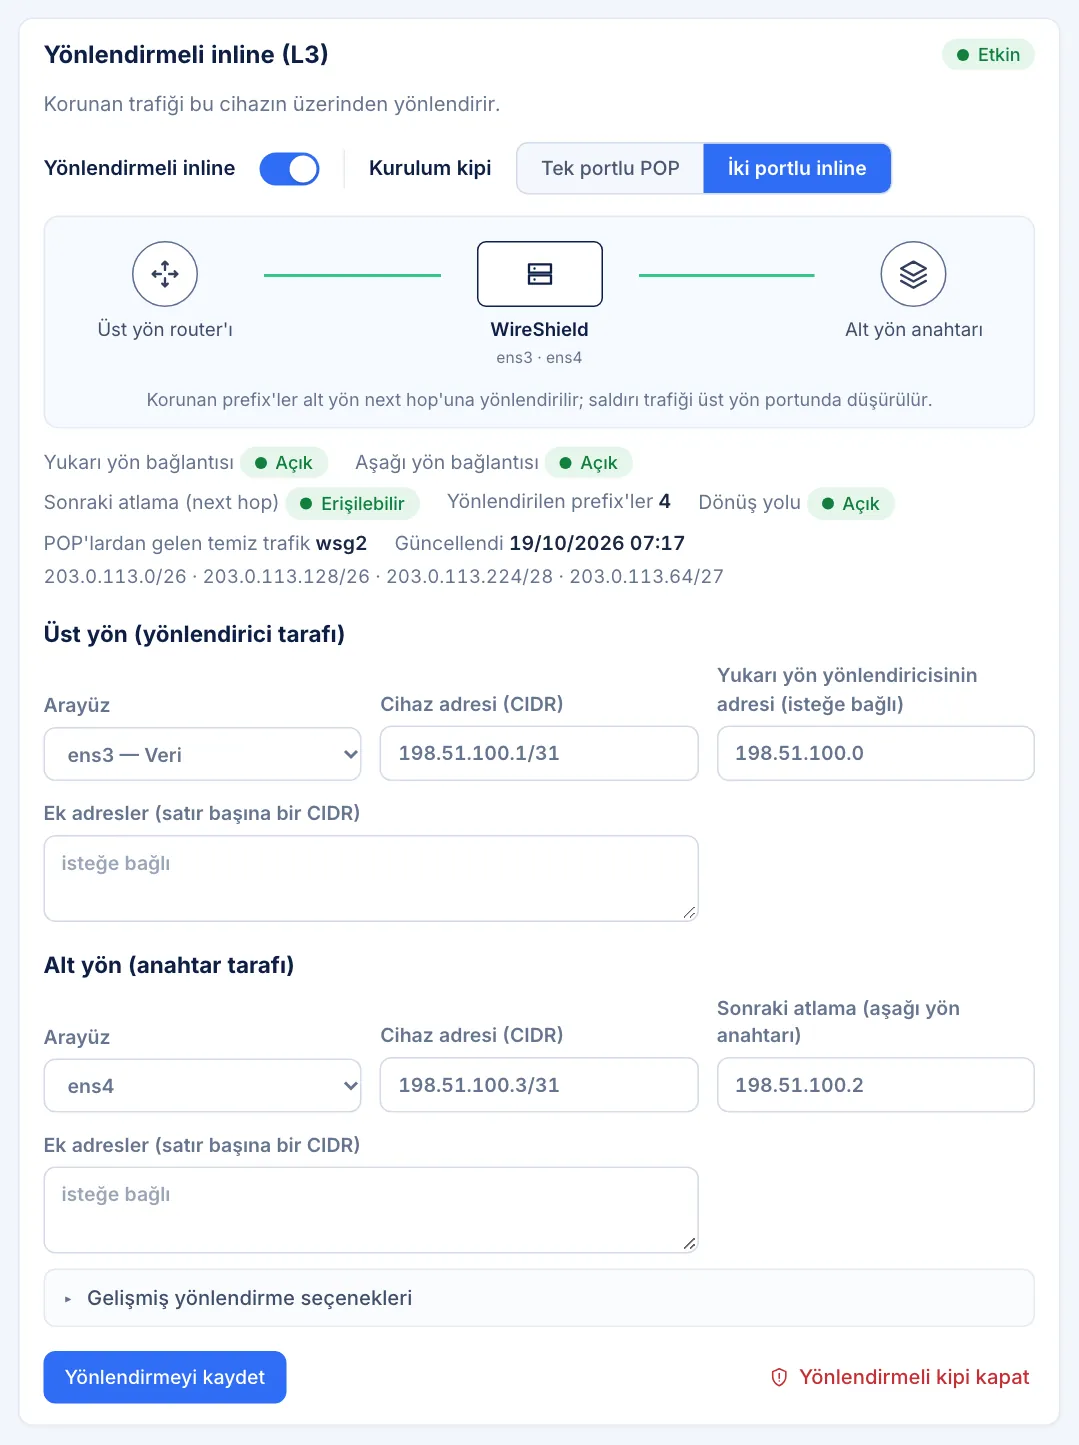
Yönlendirmeli inline (L3) düzenleme formu — Üst yön, Alt yön, Gelişmiş yönlendirme seçenekleri
3.3 Tek portlu POP
ISP kablosu doğrudan cihaza girer; switch ya da router yoktur. Trafik ISP portundan girer, temizlenir ve aynı porttan bir POP tüneli içinde müşterilere teslim eden POP'a gider. Porta gelen diğer her şey düşürülür.
Ön koşullar:
- Sihirbazda yönetim arayüzü olarak veri arayüzünü seçip
Use one port for bothsorusunayesdemiş olmalısınız; yönetim için ayrı bir statik adres ve izinli yönetim ağları zorunludur. - Teslim eden POP'a bir POP bağlantısı (POP links, gönderen yön) gerekir.
Adımlar:
- Yönlendirmeli inline (L3) kartında anahtarı açın, Kurulum kipi: Tek portlu POP.
- ISP bağlantısı (ISP connection): Arayüz, Cihaz adresi (CIDR) (ISP bağlantı adresi, ör.
203.0.113.2/31), ISP ağ geçidi (ör.203.0.113.3) ve isteğe bağlı Ek adresler. - Ayrı yönetim ağı yoksa ISP ağ geçidini varsayılan rota yap seçeneğini açın.
- Yönlendirmeyi kaydet.
Tek portlu POP, korunan prefix'leri ISP'ye BGP ile duyurur; duyuru yalnız POP bağlantısı sağlıklıyken yapılır (Bölüm 6).
3.4 BFD ve bakım modu
BFD ile üst yön router'ı ve alt yön switch'i cihazın trafik geçirdiğini denetler. Cihaz trafik geçiremiyorsa (yönlendirmeli kip kapalı, veri portlarından biri düşük, son uzlaştırmada hata var) ya da bakım modundaysa BFD gönderimi durur; router ve switch yaklaşık bir saniye içinde doğrudan yola geçer, cihaz düzelince geri döner.
- Ağ Ayarları → Yönlendirme ve BGP → BFD ve bakım (BFD and maintenance) kartını açın.
- BFD'yi aç (Enable BFD) anahtarını açın.
- Aralık (ms) (varsayılan 300; 50–10000) ve Çarpan (varsayılan 3; 2–20) değerlerini girin.
- BFD ayarlarını kaydet.
- Router ve switch'te BFD'yi açın. Kartın Örnek Junos yapılandırması bölümü kendi adreslerinizle hazır komutları gösterir, örneğin:
# Üst yön router — her korunan prefix için
set routing-options static route <prefix> qualified-next-hop 198.51.100.0 bfd-liveness-detection minimum-interval 300 multiplier 3
set routing-options static route <prefix> qualified-next-hop <switch-doğrudan-yol> preference 10
# Alt yön switch — dönüş yolu
set routing-options static route 0.0.0.0/0 qualified-next-hop 198.51.100.2 bfd-liveness-detection minimum-interval 300 multiplier 3
set routing-options static route 0.0.0.0/0 qualified-next-hop <router-doğrudan-yol> preference 10
Önce cihazda, sonra router ve switch'te açın; doğrudan yolu her zaman yedek next hop olarak tutun. Sözdizimini kendi Junos sürümünüze göre denetleyin.
Dikkat edilecekler:
- Router'daki mevcut
next-hop <cihaz-adresi>satırını silin; BFD yalnızqualified-next-hopaltına yazılabilir.display setçıktısında BFD ayarı iki satır görünür (minimum-intervalvemultiplier); bu normaldir. - Loopback filtresi: Router'ın lo0 filtresi bir
discardkuralıyla bitiyorsa cihazın BFD paketleri düşer. Cihaz panelde Init'te kalır, router oturumu kuramaz ve trafik yedek yoldan, cihazı atlayarak akar. Sondiscardkuralından önce cihaz adresinden gelen BFD'ye izin verin:
set firewall family inet filter <lo0-filtresi> term allow_bfd from source-address 198.51.100.0/32
set firewall family inet filter <lo0-filtresi> term allow_bfd from protocol udp
set firewall family inet filter <lo0-filtresi> term allow_bfd from destination-port 3784
set firewall family inet filter <lo0-filtresi> term allow_bfd then accept
insert firewall family inet filter <lo0-filtresi> term allow_bfd before term <son-discard-kuralı>- Bir müşteri prefix'ini çevirmeden önce BFD'yi kullanılmayan bir /32 test rotasıyla deneyin (
qualified-next-hop <cihaz-adresi> bfd-liveness-detection …veno-readvertise);show bfd sessionUp gösterince prefix'lere geçin. Her değişikliktecommit confirmedkullanın veshow route <prefix>ile aktif yolun cihaz olduğunu denetleyin. - Switch'in dönüş trafiği cihazdan geçmiyorsa (ör. varsayılan rota doğrudan router'a gidiyorsa) switch'te BFD gerekmez; kartta alt yön komşusu Down görünür ve bu beklenen durumdur.
Kart her komşu (üst yön router'ı, alt yön switch'i) için adres, durum (Up/Down/Init/Admin down), süre ve nedeni gösterir.
Bakım modu (güncelleme ya da yeniden başlatma öncesi):
- Yoldan çıkar (bakım) (Take out of path (maintenance)) düğmesine basın ve onaylayın. Cihaz BFD göndermeyi bırakır; trafik yaklaşık bir saniyede doğrudan yola geçer. Bakım bitene kadar trafik korunmaz.
- İşiniz bitince Bakımı bitir (End maintenance). Cihaz BFD göndermeye başlar ve trafik geri döner.
Bakım modu BFD açık değilken kullanılamaz. Yönlendirmeli kip kapatılırsa bakım da kapanır.
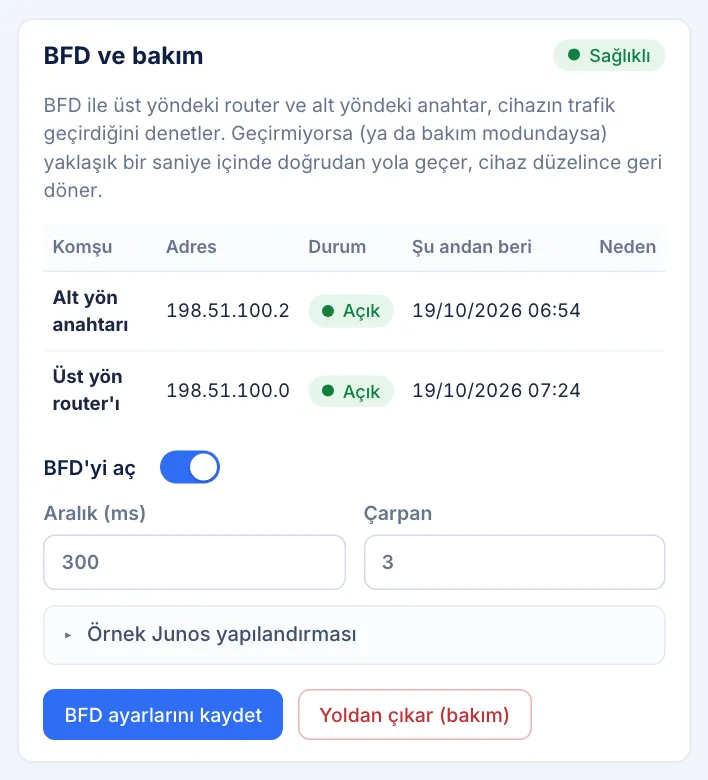
Ağ Ayarları → Yönlendirme ve BGP → BFD ve bakım kartı — komşu durumları, aralık/çarpan, Yoldan çıkar düğmesi
3.5 Arayüzler ve port hız, FEC ve halka ayarı
- Ağ Ayarları → Arayüzler sekmesi ve Portlar ve Wire Pair'ler (Ports & Wire Pairs) sayfası tüm arayüzleri, rollerini (Veri, Yönetim, Kullanılmıyor), bağlantı durumunu, hızı, sürücü/kuyruk bilgisini, XDP kipini ve sayaçları gösterir (5 sn'de bir yenilenir).
- Portlar ve Wire Pair'ler → Bağlantı hızı, FEC ve halkalar (veri portları) kartı her veri portu için bağlantıyı, şu anki hızı, Hız, FEC, RX / TX halka ve Kuyruklar (etkin / en çok) sütunlarını gösterir. Değişiklikten sonra Uygula'ya basın (yalnız admin):
- Hız (otomatik ya da 1G–200G) ve FEC: bağlantı gelmediği sürece otomatik bırakın. İki uç aynı hız ve FEC'i kullanmalıdır: 100G bağlantılar çoğunlukla RS-FEC ister, 40G bağlantılarda FEC kullanılmaz.
- RX / TX halka: alma/gönderme tanımlayıcı halkasının boyutu. Büyük halka ani patlamaları karşılar (daha az kaçan paket), gecikmeyi çok az artırır; boş ya da 0 = sürücü varsayılanı. Alanın ipucu şu anki ve en çok değeri gösterir. Yüksek paket hızında port kaçan paket gösteriyorsa (Tanılama → Sistem raporları → Ağ portu, Bölüm 13.6) 4096 önerilir.
- Hız, FEC ya da halka değişikliği bağlantıyı kısa süre düşürür (halka değişikliğinde onay sorulur); bakım penceresinde yapın. Yeni ayar çalışmazsa önceki ayar geri yüklenir. Ayarlar kalıcıdır, yeniden başlatmada yeniden uygulanır.
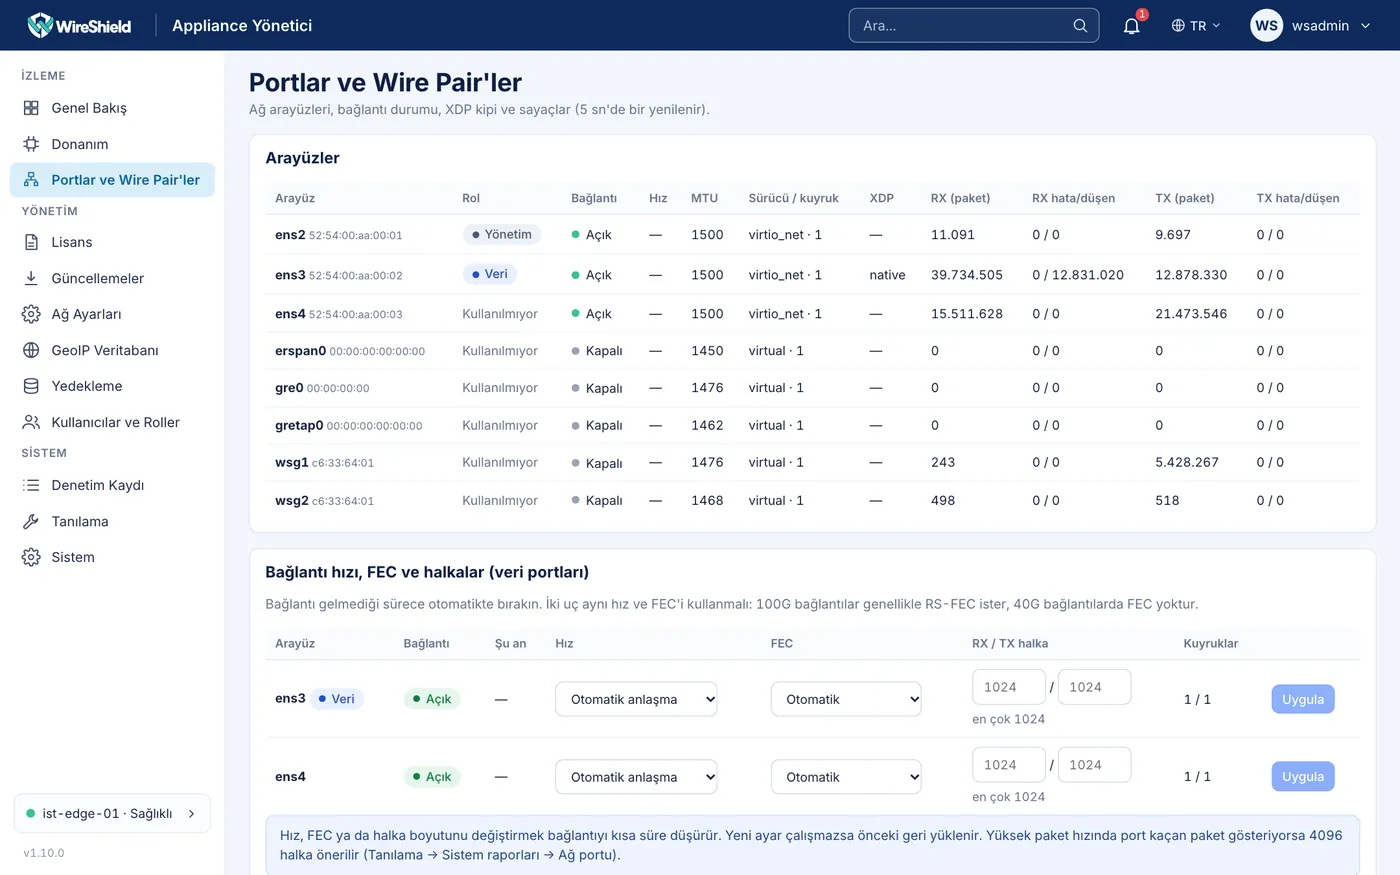
Portlar ve Wire Pair'ler — arayüz tablosu ve "Bağlantı hızı, FEC ve halkalar (veri portları)" kartı (RX / TX halka ve Kuyruklar sütunları)
3.6 Kesintisiz adres değişimi (ek adresler)
Bir veri portunun adresini trafiği kesmeden değiştirmek için:
- Yönlendirmeli inline kartında yeni adresi birincil adres olarak yazın ve eski adresi Ek adresler alanında tutun. Yönlendirmeyi kaydet.
- Router ya da switch'teki next hop'u yeni adrese taşıyın.
- Eski adresi Ek adresler'den silip yeniden kaydedin.
Port başına en çok 4 ek adres tanımlanabilir. Router/next hop adresi birincil adresin ya da ek adreslerden birinin ağında olabilir.
3.7 Cihaz yönetimi için ağ tanılama
Tanılama → Ağ araçları (Diagnostics → Network tools) kartından cihazın kendisinden ping, traceroute, MTR ve TCP bağlantı testi (telnet) çalıştırabilirsiniz. Ayrıntı: Bölüm 13.3.
3.8 DNS sunucuları
Cihaz kendi işleri için ad çözer: GeoIP ve tehdit istihbaratı feed'lerinin indirilmesi, Let's Encrypt sertifikaları ve e-posta. Korunan trafik bu sunucuları kullanmaz. İlk değerler kurulum sihirbazında girilir (Bölüm 1.6) ve panelden değiştirilebilir:
- Ağ Ayarları → Erişim ve TLS sekmesini açın. DNS sunucuları (DNS servers) kartı kullanılan sunucuları gösterir.
- Düzenle'ye basın (yalnız
admin). - Virgül ya da boşlukla ayırarak en çok 3 IPv4/IPv6 adresi girin (ör.
192.0.2.53, 198.51.100.53). Alan boş bırakılırsa varsayılan çözücüler1.1.1.1ve8.8.8.8kullanılır. - Kaydet. Değişiklik hemen geçerli olur; yeniden başlatma gerekmez. Denetim kaydına yazılır.
Hiç DNS sunucusu ayarlı değilse kart "DNS sunucusu ayarlı değil: cihaz ad çözemez (GeoIP ve besleme indirmeleri, Let's Encrypt, e-posta)." uyarısını, cihaz durumu da DNS sunucusu tanımlı değil (No DNS server is configured) sağlık uyarısını gösterir; burada sunucu kaydetmek uyarıyı kaldırır.
Kart 1.10.0 ya da daha yeni işletim sistemi imajı gerektirir; eski imajlarda görünmez (işletim sistemi güncellemesini kurun, Bölüm 11.2). API: GET / PUT /v1/system/dns (Bölüm 10.9).