


Müşteriler ve kullanıcılar
9.1 Roller
| Rol | Görünüm | Yetki özeti |
|---|---|---|
admin | Appliance Yönetici (+ MSSP görünümü) | Her şey: cihaz, ağ, BGP, lisans, güncelleme, kullanıcılar, 2FA muafiyeti. |
operator | MSSP Operatörü | Müşteriler, prefix'ler, profiller, kurallar, tüneller, raporlar, bildirimler; yalnız tenant rolündeki kullanıcıları yönetebilir. Ağ tanılama ve PCAP. |
viewer | MSSP Operatörü (salt okunur) | Her şeyi görür, hiçbir şeyi değiştiremez (alanlar devre dışı görünür). |
tenant | Müşteri Portalı | Yalnız kendi müşterisinin prefix'leri, saldırıları ve raporları; izinlere göre mod, liste, özel kural ve bildirim ayarı. |
tenant kullanıcıları yönetim dinleyicisinden, diğer roller müşteri portalından giriş yapamaz. Bir müşterinin kaynağına başka bir müşteri erişmeye çalışırsa "bulunamadı" yanıtı alır.
9.2 Müşteri oluşturma
- MSSP → Yönetim → Müşteriler (Management → Customers) sayfasında (ya da MSSP Genel Bakış'ta) Müşteri Oluştur (Create Tenant).
- Alanlar:
- Ad
- Kota (Gbps, 0 = yok)
- En çok prefix (0 = sınırsız)
- Oluştur.
Müşteri listesi plan, durum, prefix sayısı, kota kullanımı ve aktif saldırıları gösterir. Bir satıra tıklayınca müşteri detayı açılır.
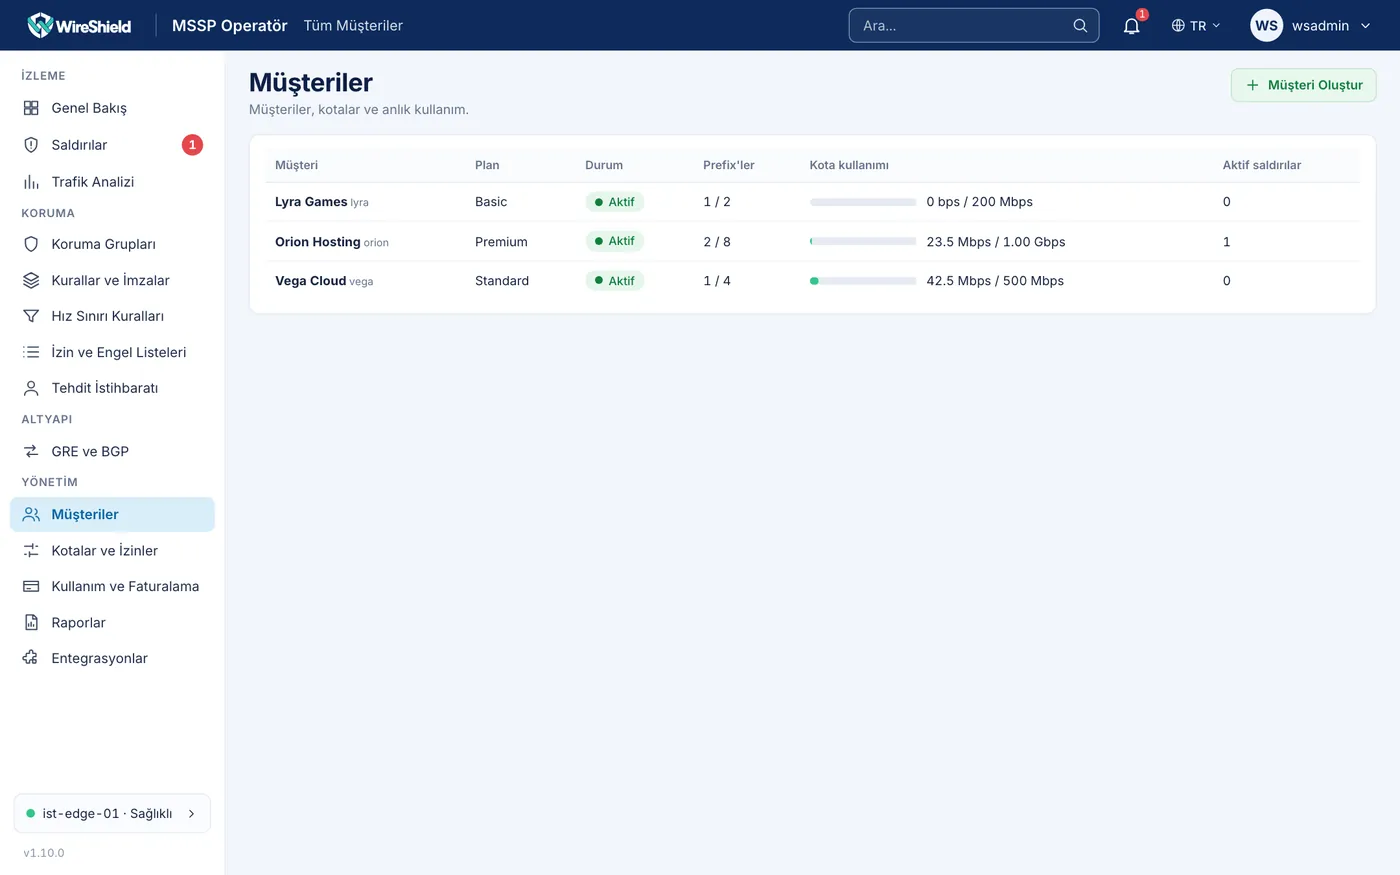
MSSP → Müşteriler — müşteri listesi ve Müşteri Oluştur formu
9.3 Prefix ekleme, taşıma ve kaldırma
Müşteri detay sayfasında:
- Prefix ekle: Prefix (CIDR) (ör.
203.0.113.0/24), Mod ve Koruma profili seçip Prefix ekle. Yeni prefix'ler için İzleme ya da Öğrenme moduyla başlamanız önerilir. Yönlendirmeli inline kipte prefix alt yön next hop'una kendiliğinden yönlendirilir; router'da prefix'i cihaza yönlendirmeyi unutmayın. - Başka müşteriye taşı (⇄): prefix'i kimliği, modu, kuralları ve listeleri korunarak başka müşteriye taşır; trafik kesilmez. Hedef müşterinin kotası denetlenir.
- Prefix'i kaldır (×): prefix'in koruması ve yönlendirmesi durur. Önce router'ınızdaki cihaza giden rotayı kaldırın.
Kullanılabilir lisansı olmayan cihazda en çok 3 prefix ve 2 müşteri eklenebilir ve cihazdan geçen trafik 100 Mbps ile sınırlıdır (Bölüm 11).
Prefix detay sayfasında personel ayrıca Koruma profilini ve Açıklamayı (ör. "Web Services") değiştirebilir; prefix'in grubu başlıkta görünür. Prefix'leri gruplamak için gruplar konsol kabuğundan yönetilir (group list, group create -name <ad>, prefix set <id> -group <n>).
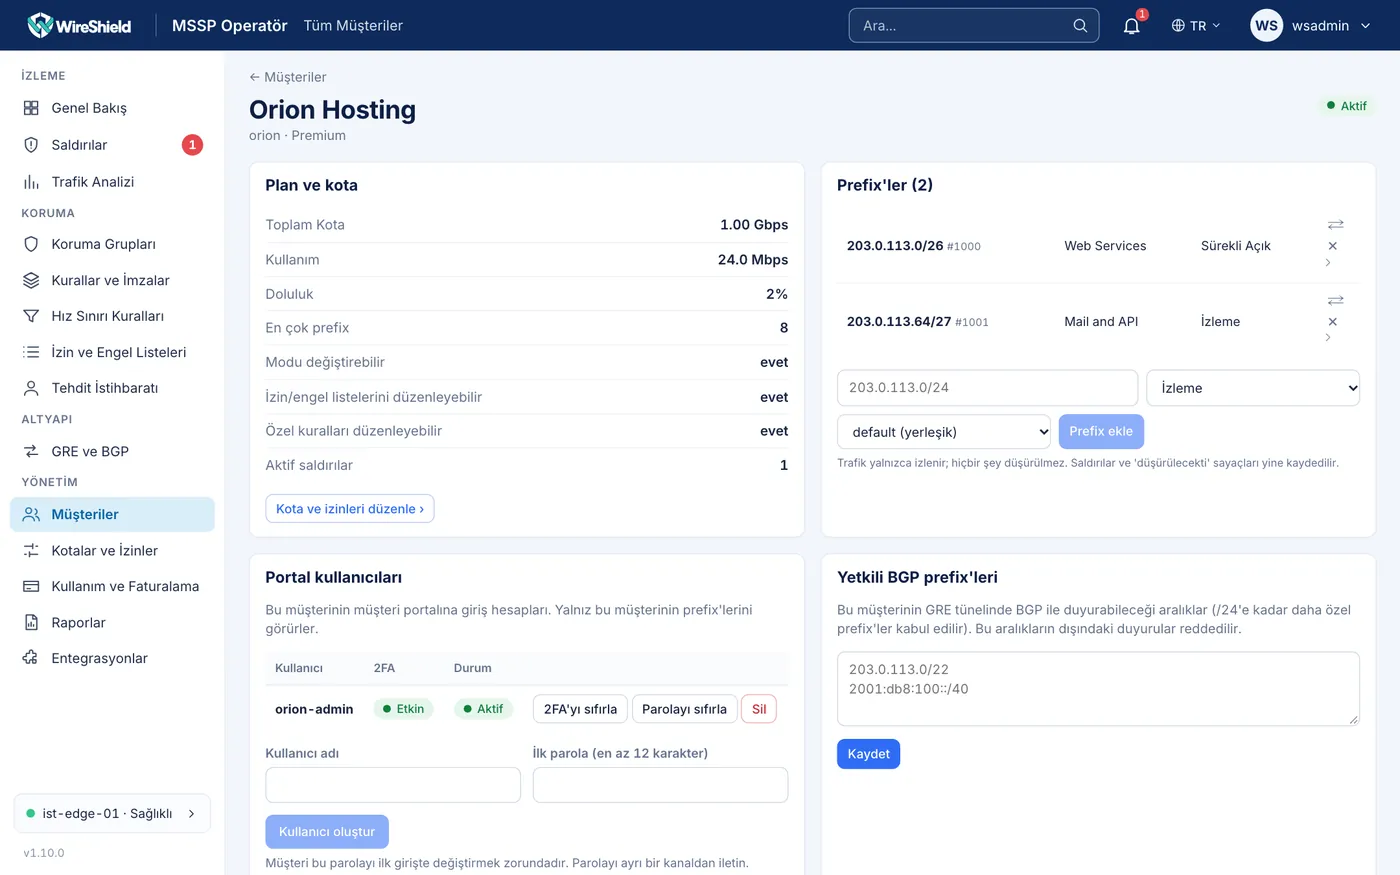
MSSP → Müşteriler → müşteri detayı — Plan ve kota, Prefix'ler tablosu ve Prefix ekle satırı
9.4 Kotalar ve izinler
MSSP → Yönetim → Kotalar ve İzinler (Quotas & Permissions) sayfası (müşteri detayındaki Kota ve izinleri düzenle bağlantısı da buraya götürür):
| Alan | Açıklama |
|---|---|
| Kota (Gbps) | Bant genişliği kotası. Son 60 sn ortalaması %80'i aşınca uyarı, %100'ü aşınca aşım olarak gösterilir. Kota trafiği kesmez; uyarı ve raporlar içindir. |
| En çok prefix | Müşterinin prefix sınırı. |
| Modu değiştirebilir (İzleme / Sürekli Açık) | Müşteri kendi prefix'lerinin modunu geçici olarak değiştirebilir. |
| İzin/engel listelerini düzenleyebilir | Müşteri İzin Listesi sayfasını düzenleyebilir. Personel aynı listeleri Koruma → İzin ve Engel Listeleri sayfasında yönetir (Bölüm 8.4). |
| Prefix başına liste sınırı | Varsayılan 100. |
| Özel kuralları düzenleyebilir | Müşteri özel kural ve hazır koruma ekleyebilir. |
| Prefix başına özel kural (en çok 16) | Varsayılan 8. |
Kaydet. viewer rolünde alanlar devre dışıdır.
Müşteriyi askıya al (Suspend customer): müşteri kullanıcıları artık giriş yapamaz; koruma sürer.
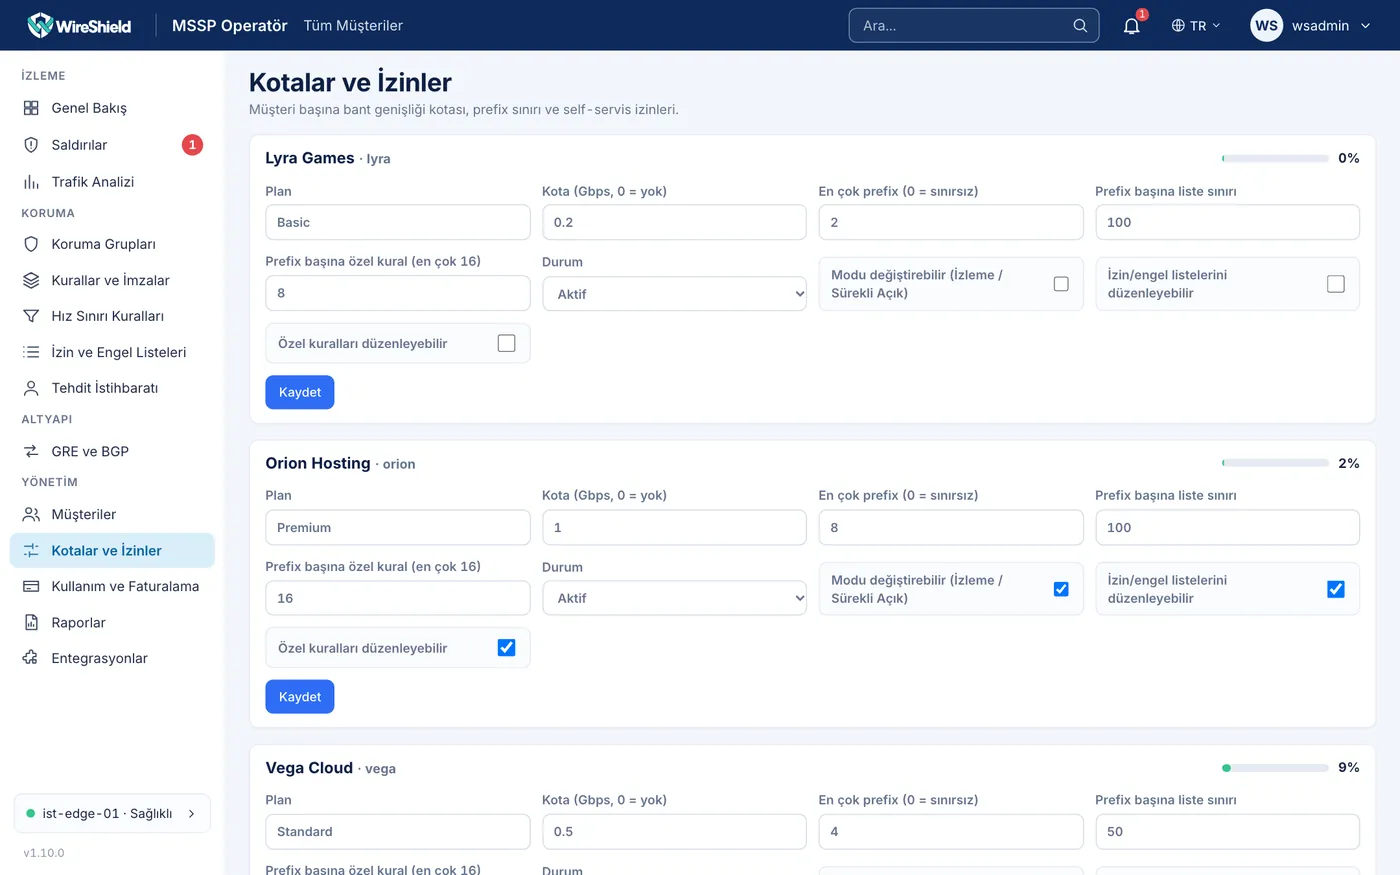
MSSP → Kotalar ve İzinler — müşteri başına kota ve izin alanları
9.5 Müşteri portal kullanıcıları
Müşteri detay sayfasındaki Portal kullanıcıları kartı:
- Kullanıcı adı ve İlk parola (en az 12 karakter) girip Kullanıcı oluştur. Müşteri bu parolayı ilk girişte değiştirmek zorundadır; parolayı ayrı bir kanaldan iletin.
- Kullanıcı satırındaki işlemler: Kilidi aç (başarısız girişlerden sonra kilitlenen hesap), 2FA'yı sıfırla (kullanıcı sonraki girişte yeniden kurar), Parolayı sıfırla (sonraki girişte değişmeli), Sil (açık oturumlar ve token'lar iptal edilir).
Müşteri kullanıcıları yalnız kendi müşterilerinin prefix'lerini görür.
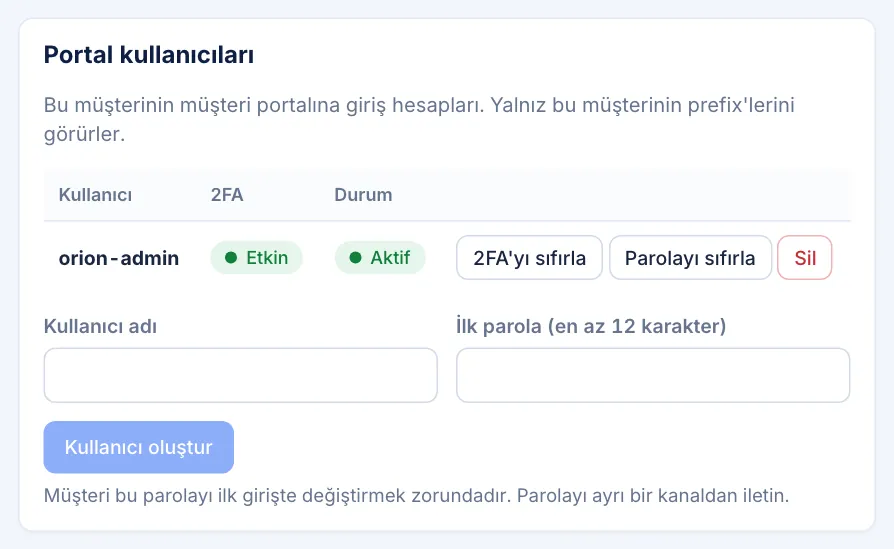
Müşteri detayı → Portal kullanıcıları kartı
9.6 Personel kullanıcıları (Kullanıcılar ve Roller)
Yalnız admin: Appliance Yönetici → Yönetim → Kullanıcılar ve Roller (Users & Roles).
- Kullanıcı ekle bölümünde Kullanıcı adı, Rol (
viewer,operator,adminya datenant),tenantiçin Müşteri ve İlk parola (en az 12 karakter) girip Kullanıcı oluştur. Kullanıcı ilk girişte parolasını değiştirmek zorundadır. - Tablo her kullanıcı için rolü, müşteriyi, 2FA durumunu (Etkin, Muaf, Muaf (kapalı), Zorunlu, kurulmadı, Kapalı), oturum sayısını ve durumu (Kilitli, Parola değişmeli) gösterir.
- Satır işlemleri: Kilidi aç (başarısız girişlerden sonra kilitlenen hesapta görünür), 2FA'dan muaf tut / 2FA zorunlu, 2FA'yı sıfırla, Parolayı sıfırla, Sil.
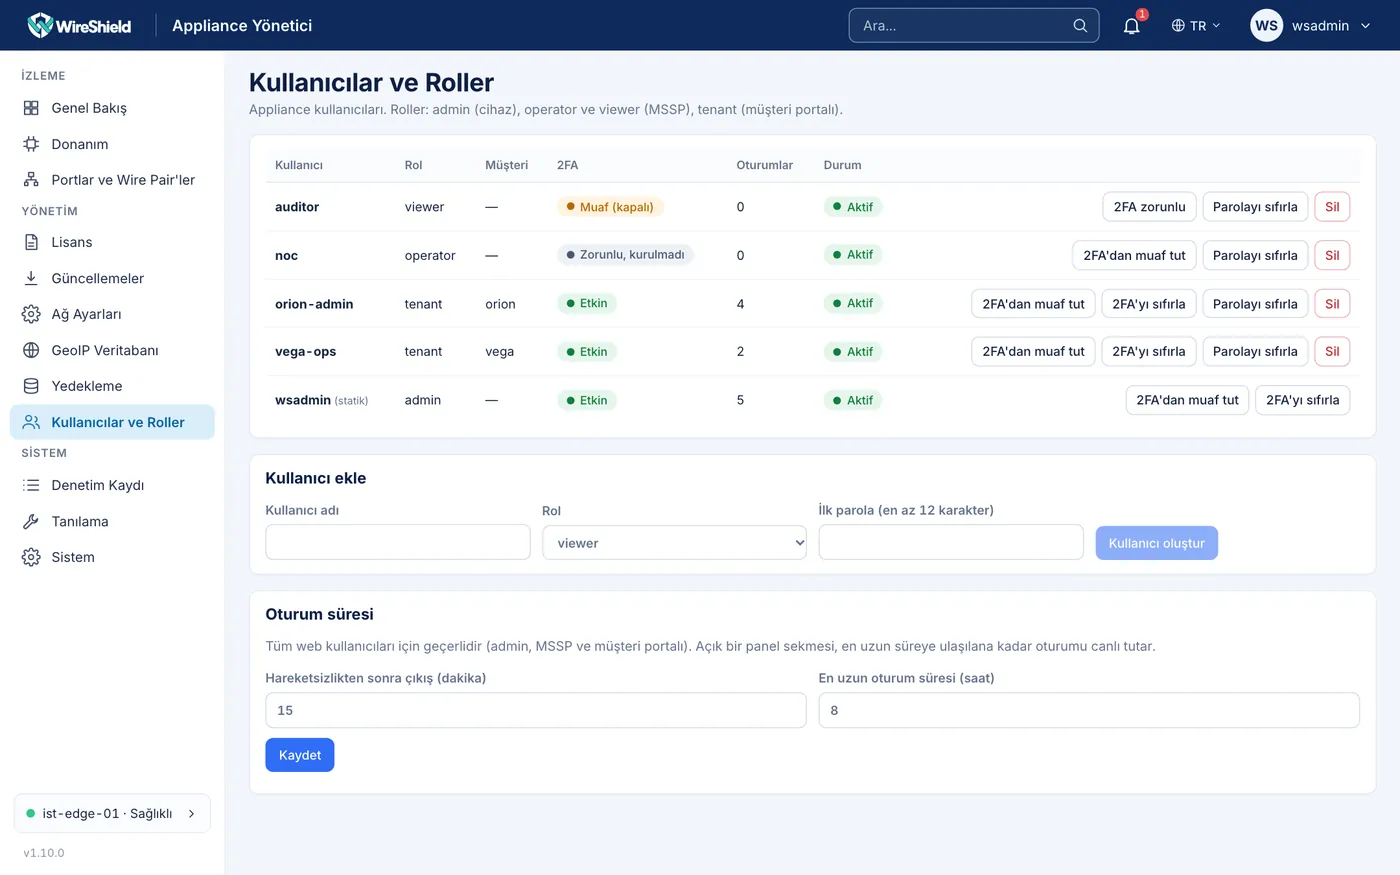
Yönetim → Kullanıcılar ve Roller — kullanıcı tablosu, 2FA durumları, Kullanıcı ekle formu
Oturum süresi
Aynı sayfadaki Oturum süresi kartı tüm web kullanıcıları (admin, MSSP ve müşteri portalı) için geçerlidir:
- Hareketsizlikten sonra çıkış (dakika): 1–1440 (varsayılan 15)
- En uzun oturum süresi (saat): 1–168 (varsayılan 8)
Kaydet; değişiklik hemen uygulanır. Açık bir panel sekmesi en uzun süreye kadar oturumu canlı tutar. Kullanıcı başına en çok 5 eşzamanlı oturum açılabilir.
9.7 İki adımlı doğrulama (2FA)
- 2FA varsayılan olarak tüm roller için zorunludur. Kurulum ilk web girişinde istenir (Bölüm 1.8): QR kod, 6 haneli kod ve 10 tek kullanımlık kurtarma kodu.
- Girişte Doğrulama kodu (2FA) alanına uygulamadaki 6 haneli kod ya da bir kurtarma kodu girilir.
- Parola, 2FA sıfırlama ya da kullanıcı silme/askıya alma tüm oturumları sonlandırır.
2FA muafiyeti (yalnız admin; kendisi dahil herhangi bir web kullanıcısı için):
- Kullanıcılar ve Roller'de kullanıcının satırında 2FA'dan muaf tut.
- Onay penceresinde, kurulu 2FA'yı da kapatmak istiyorsanız ilgili seçeneği işaretleyin (oturumlar sonlanır, sonraki girişte yalnız parola sorulur). İşaretlemezseniz 2FA kurulu kaldığı sürece kod sorulmaya devam eder (Muaf etiketi).
- Muafiyeti kaldırmak için 2FA zorunlu. 2FA'sı kurulu olmayan kullanıcının oturumları sonlanır ve sonraki girişte kurulum istenir.
2FA'yı sıfırlama (telefon kayboldu): 2FA'yı sıfırla kurtarma kodlarını siler ve oturumları sonlandırır; 2FA zorunluysa sonraki girişte yeniden kurulur. Konsoldan: user totp-reset <ad> (Bölüm 13).
Hesap kilidi: 5 başarısız girişten sonra kullanıcı 15 dakika kilitlenir. Ayrıca adres başına dakikada 10 giriş denemesi sınırı vardır. Kilidi açmak: Kullanıcılar ve Roller sayfasında ya da Portal kullanıcıları kartında kullanıcının satırındaki Kilidi aç ya da konsoldan user unlock <ad>.
9.8 API token'ları
Her görünümde kullanıcı menüsü (sağ üst) → API token'ları (API tokens). Token sizin adınıza ve sizin yetkilerinizle çalışır.
- Ad (ör. "ör. SIEM entegrasyonu").
- Geçerlilik süresi: 1 gün, 30 gün, 90 gün, 180 gün ya da 1 yıl.
- Salt okunur (önerilir): salt okunur token hiçbir şeyi değiştiremez.
- İzinli kaynak ağlar (isteğe bağlı, her satıra bir CIDR, en fazla 16): entegrasyonun çalıştığı ağlar.
- Token oluştur. Token'ı şimdi kopyalayın: yalnız bir kez gösterilir. HTTP başlığı olarak gönderin:
Authorization: Bearer wsk_….
Tablo ad, erişim (salt okunur / okuma ve yazma), izinli ağlar, oluşturma, bitiş ve son kullanımı gösterir; İptal et ile token hemen geçersiz olur. Kullanıcı başına en çok 20 token. Token başka token oluşturamaz. Sayfadaki API dokümantasyonu bağlantısı cihazın sunduğu API başvuru belgesini açar (Bölüm 10.9).
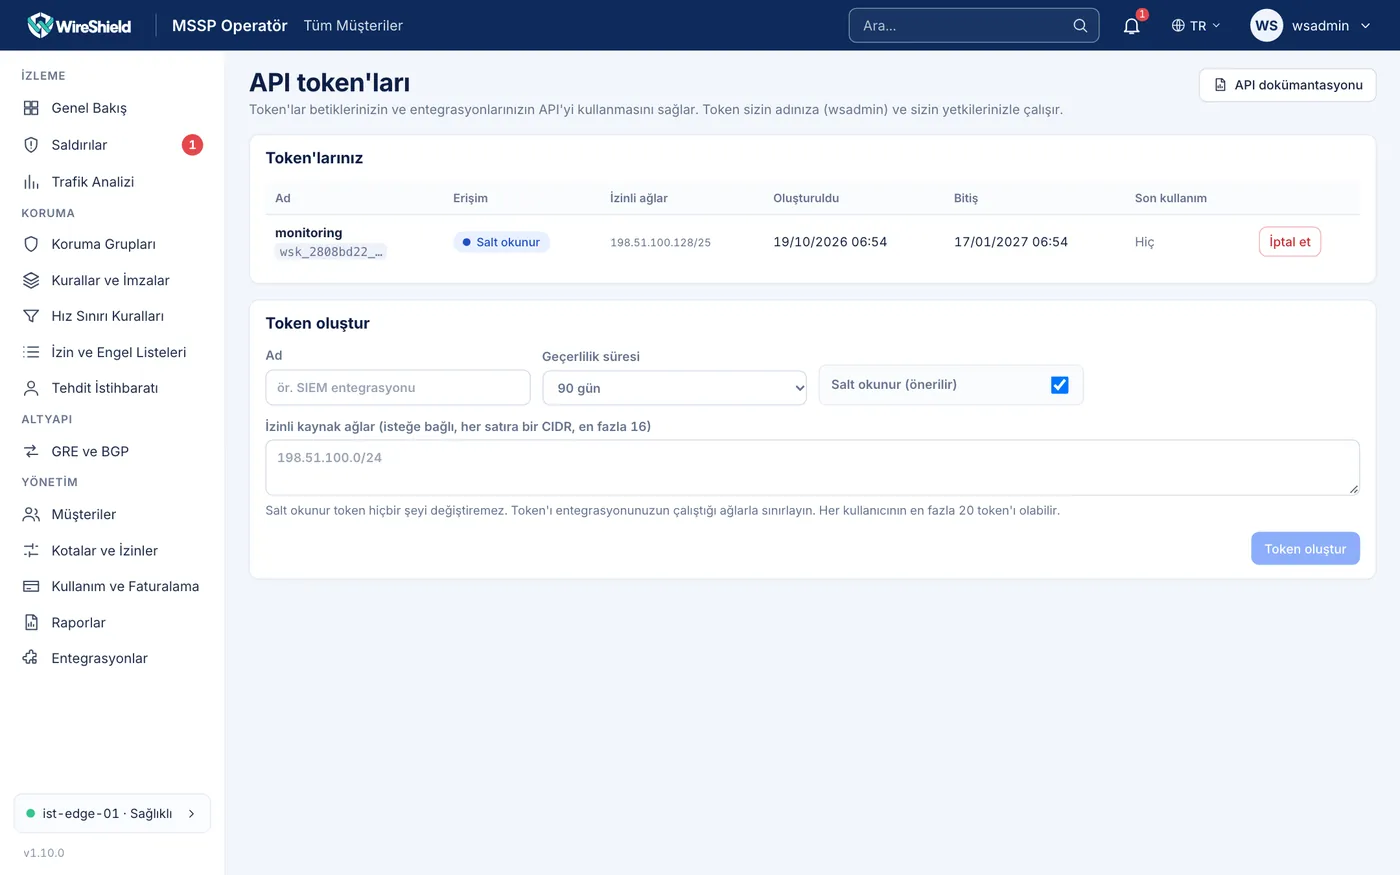
Kullanıcı menüsü → API token'ları — token tablosu ve Token oluştur formu
9.9 Kullanım ve faturalama
MSSP → Yönetim → Kullanım ve Faturalama (Usage & Billing): Ay seçin; müşteri başına Temiz trafik, Ortalama, 95. yüzdelik, Tepe, düşürülen trafik, saldırı sayısı/süresi ve Kota aşımı örnekleri ile Toplam temiz trafik gösterilir. Faturalama örneklemeyle değil kesin çekirdek sayaçlarıyla, 5 dakikalık dilimlerden hesaplanır.
Konsol kabuğunda: usage -month 2026-09 (özet) ve usage -month 2026-09 -csv (CSV dışa aktarma).
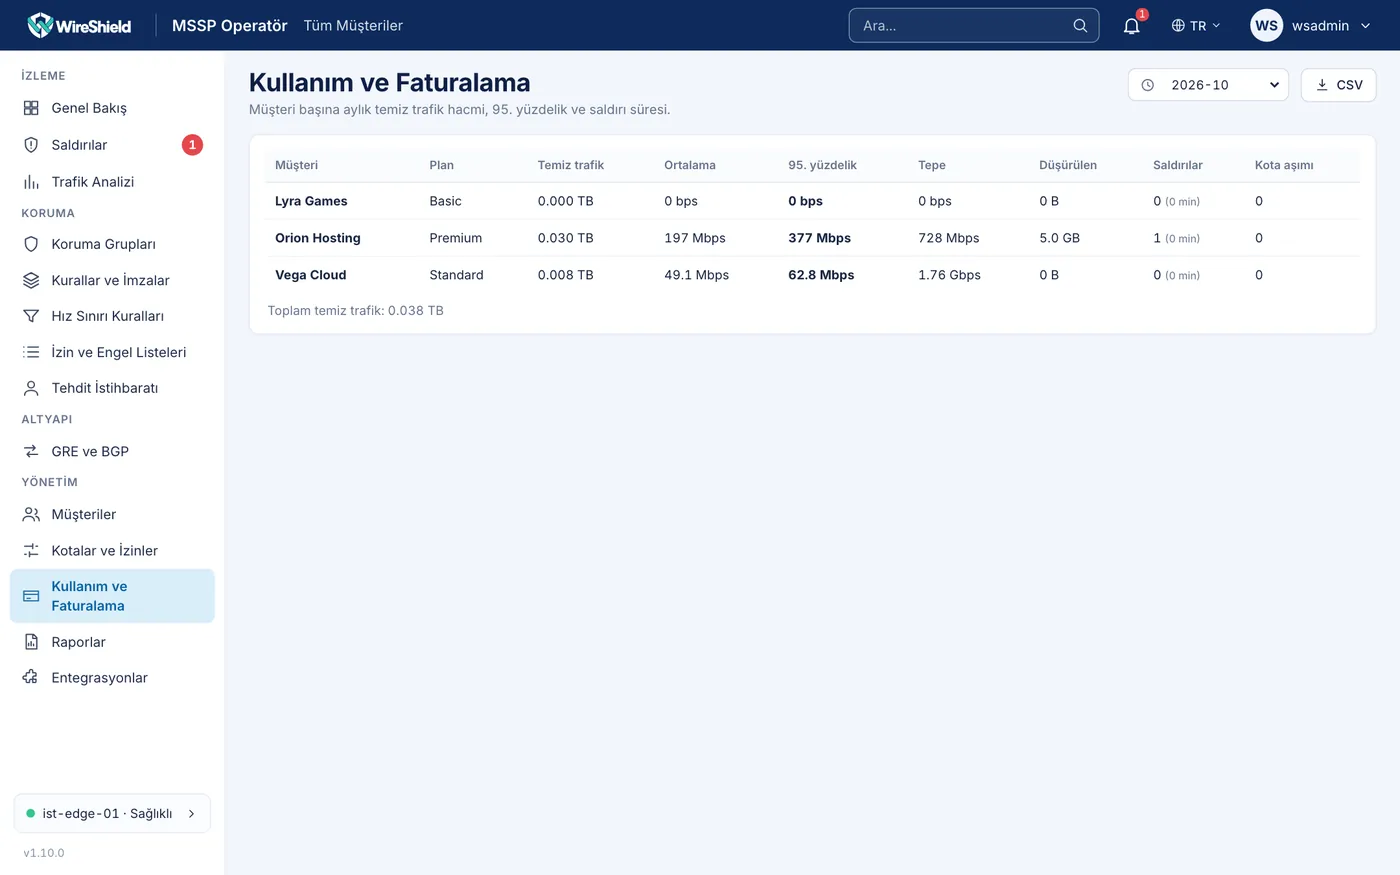
MSSP → Kullanım ve Faturalama — aylık tablo
9.10 Müşteri portalı (müşterinin gördükleri)
| Menü | Sayfa |
|---|---|
| İzleme | Genel Bakış (koruma durumu, kota, tüneller, BGP, mod, son saldırılar, prefix'ler), Saldırılarım, Trafik Analizi |
| Koruma | Prefix'lerim, Koruma Grupları, Kurallarım (etkin korumalar ve profil kuralları; tespit eşikleri gösterilmez), Özel Kurallar, Hız Sınırı, İzin Listesi |
| Ağ | GRE Tünelleri, BGP Oturumları |
| Raporlama | Raporlarım, Bildirimler |
Müşteri, prefix sayfasında izin verildiyse modu İzleme ile Sürekli Açık arasında değiştirebilir, hazır koruma ve özel kural ekleyebilir. Personel kullanıcı adları ve tespit eşikleri müşteriye gösterilmez.
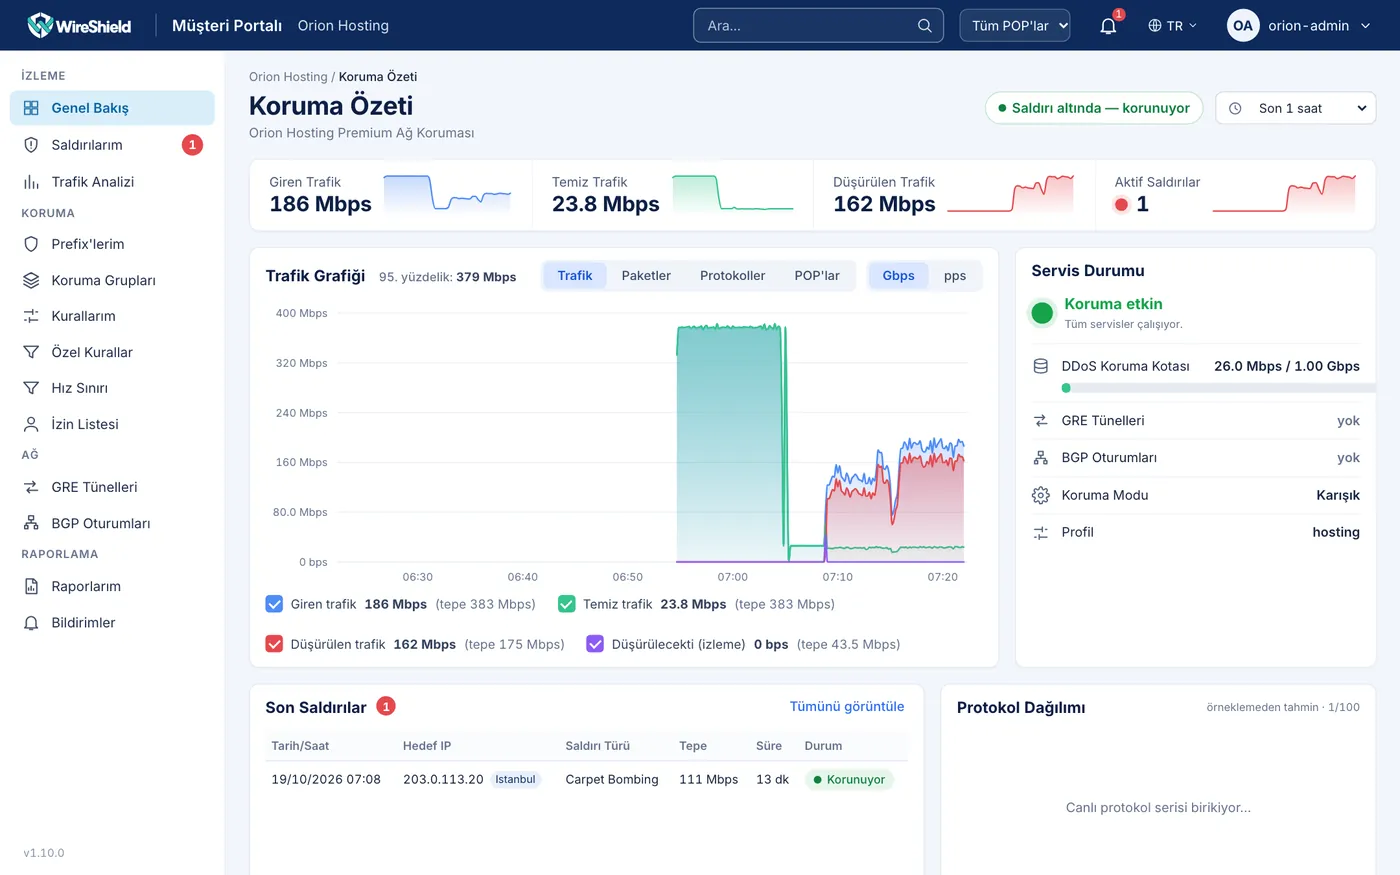
Müşteri Portalı → Genel Bakış — koruma durumu, prefix'ler tablosu