


Kurallar, listeler, GeoIP ve tehdit istihbaratı
8.1 Kural türleri
| Tür | Nerede | Kim |
|---|---|---|
| Özel kurallar (prefix başına) | Prefix detay sayfası → Özel kurallar kartı; müşteri portalında Koruma → Özel Kurallar | Personel; izin verildiyse müşteri |
| Profil kuralları | Kurallar ve İmzalar → profil düzenleyici → Kurallar | Personel |
| Prefix izin/engel listeleri | Koruma → İzin ve Engel Listeleri (Prefix başına) ve prefix detay sayfası; müşteri portalında Koruma → İzin Listesi | Personel; izin verildiyse müşteri |
| Genel izin/engel listeleri | Koruma → İzin ve Engel Listeleri (Tüm prefix'ler) | Personel |
| Tehdit istihbaratı | Koruma → Tehdit İstihbaratı | Personel |
| Ülke/ASN | Profildeki Ülke / ASN politikası (Bölüm 7.9) ve kural alanları (Kaynak ülke, Kaynak ASN) | Personel; özel kurallarda müşteri |
Değerlendirme sırası için bkz. Bölüm 0.7.
8.2 Özel kurallar (prefix başına)
Özel kurallar koruma profilinden önce, en küçük öncelik numarasından başlayarak değerlendirilir; ilk eşleşen kural karar verir. İzin ver eylemi eşleşen trafik için tüm profil süzgeçlerini atlar.
- Prefix detay sayfasında Özel kurallar kartında Kural ekle'ye basın (müşteri: Koruma → Özel Kurallar, önce prefix'i seçin).
- Alanlar:
- Öncelik (1 = ilk) (1–1000)
- Ad (ör. "ör. oyun portunu engelle")
- Ne zaman: Her zaman ya da Yalnızca saldırı sırasında
- İşlem: Düşür, İzin ver, Hız sınırla, Yalnızca say
- Hız sınırla seçilirse: Paket hızı (pps, 0 = yok), Bit hızı (Mbit/s, 0 = yok) ve Uygulama: tüm prefix (toplam), hedef IP başına ya da kaynak IP başına
- Eşleşme (boş alanlar her şeyle eşleşir): Kaynak IP ya da CIDR, Protokol, Kaynak port, Hedef port, TCP bayrakları, Paket uzunluğu, Kaynak ülke, Kaynak ASN, Parçalar (hepsi / yalnızca parçalar / parçalar hariç)
- Yük (UDP/TCP başlığından sonraki ilk baytlar; protokol udp ya da tcp olmalı) (Payload): isteğe bağlı bayt deseni eşleşmesi (8.3)
- Bitiş (isteğe bağlı): süresi dolan kural yaklaşık bir dakika içinde kaldırılır
- Kapalı: kuralı silmeden devre dışı bırakır
- Kaydet. En az bir kaynak ya da bir eşleşme alanı gerekir.
Kural tablosu her kural için önceliği, adı, ne zaman uygulandığını, eşleşmeyi, eylemi ve Eşleşen, Düşecekti, Düşürülen sayaçlarını gösterir. Kural içeriği değişince sayaçlar sıfırlanır (yalnız öncelik değişirse sıfırlanmaz).
Mod etkisi:
| Mod | "Her zaman" kuralları | "Saldırı sırasında" kuralları |
|---|---|---|
| Otomatik, saldırı yok | uygulanır | atlanır |
| Otomatik, saldırı sürüyor | uygulanır | uygulanır |
| Sürekli Açık | uygulanır | uygulanır |
| İzleme / Öğrenme | yalnız "düşecekti" sayılır | yalnız "düşecekti" sayılır |
| Bypass | değerlendirilmez | değerlendirilmez |
Sınırlar: prefix başına 16 kural, cihaz başına 4096. Müşterinin kural sınırı müşteri izinlerinde ayarlanır (varsayılan 8, en çok 16). Kaynak IPv4 için /8, IPv6 için /32'den daha geniş olamaz; ayrılmış aralıklar kabul edilmez. Müşterinin İzin ver kuralı belirli bir kaynak gerektirir (IPv4 /16, IPv6 /48 ya da daha dar).
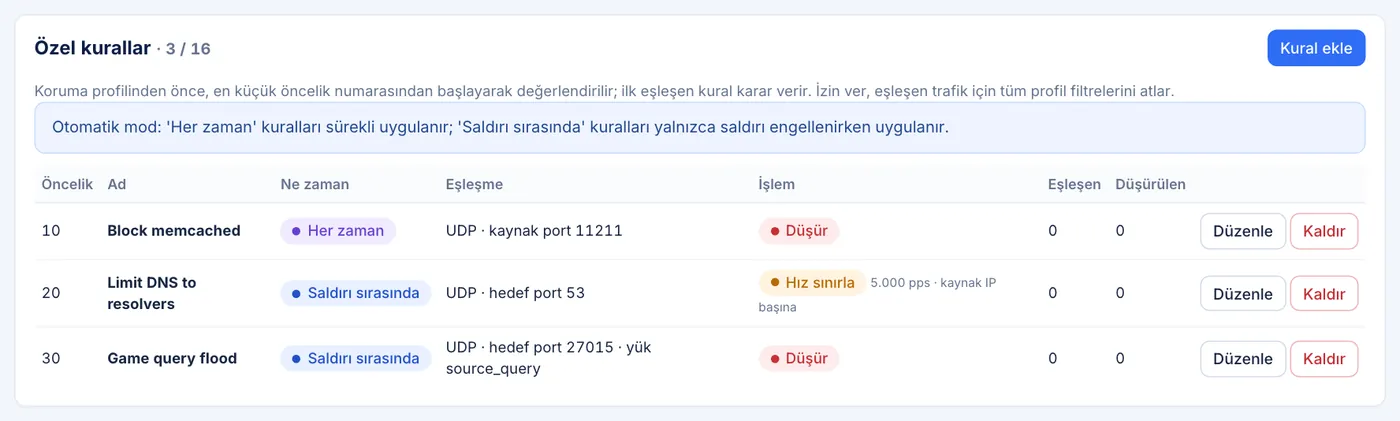
Prefix detayı → Özel kurallar kartı — kural tablosu ve sayaçlar 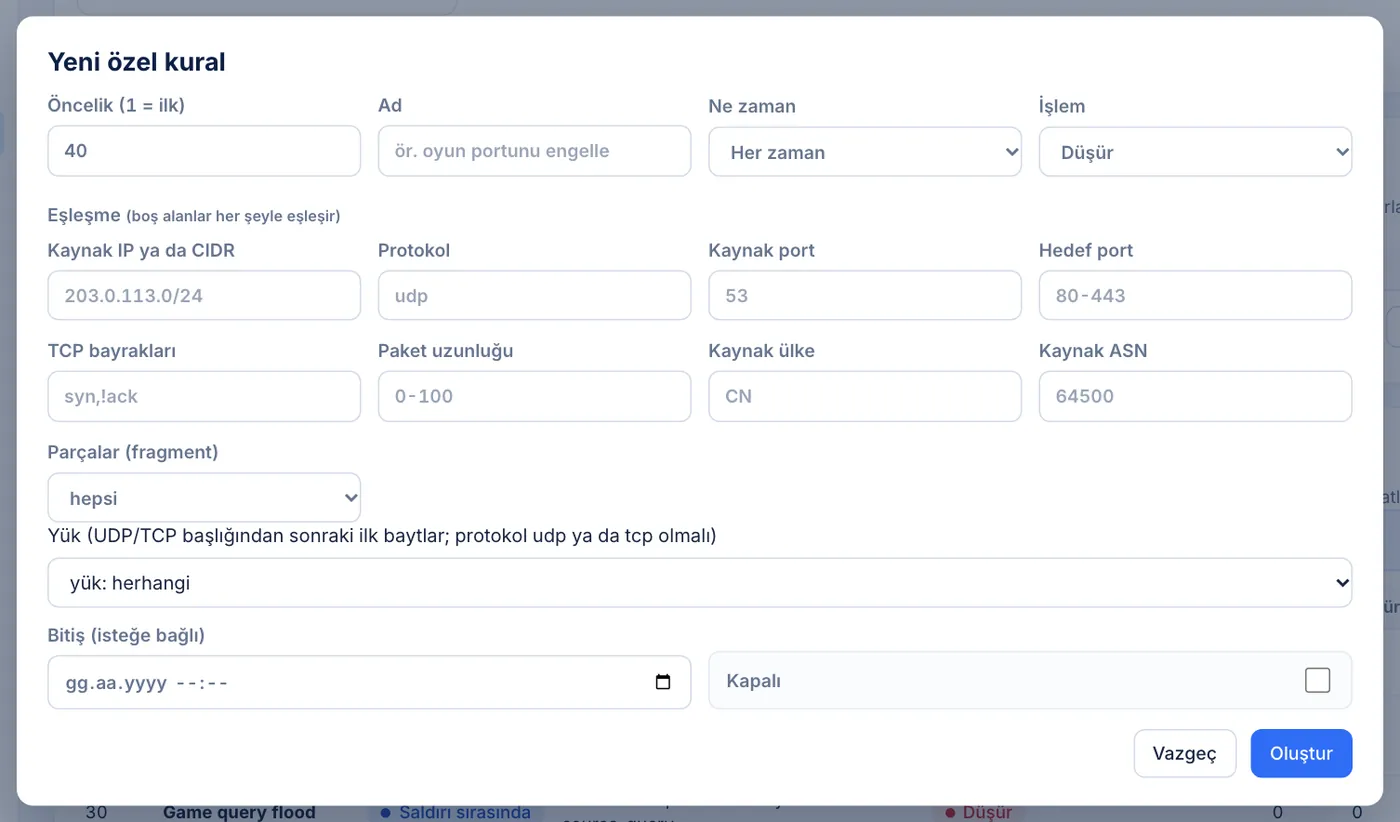
Yeni özel kural penceresi — öncelik, ne zaman, işlem, eşleşme alanları
8.3 Profil kuralları
Profil düzenleyicinin Kurallar bölümünde profili kullanan tüm prefix'lere uygulanan kurallar tanımlanır (yukarıdan aşağı değerlendirilir; ilk eşleşen karar verir).
- Her kural: ad, eylem (Düşür, Hız sınırla, İzin ver, Yalnızca say), hız sınırlayıcı (Hız sınırla için) ve eşleşme alanları: protokol (ör.
udp), kaynak port (ör.53), hedef port (ör.80-443), TCP bayrakları (ör.syn,!ack), paket uzunluğu (ör.0-100), ülke (ör.CN), kaynak ASN ve yük (payload; aşağıda). - Yukarı taşı / Aşağı taşı ile sıra değiştirilir. Profil başına en çok 16 kural.
- Yalnızca say ve sınırın altındaki Hız sınırla kuralları sonraki kurala geçer.
- Formda görünmeyen ek eşleşmeler (ör. API ile eklenmiş TTL ya da ICMP tipi) korunur ve "ayrıca eşleşir" notuyla gösterilir.
Yük (imza) eşleşmesi (Payload; profil kurallarında ve özel kurallarda): her kuralın eşleşme alanlarının altında bir yük seçicisi vardır:
- yük: herhangi: yük eşleşmesi yok (varsayılan).
- yük: şablon: hazır bir imza:
source_query,source_oob,quake3_getinfo,quake3_getstatus,raknet_ping,raknet_connect,gamespy_query,ts3_init,wireguard_initiation,tls_handshake,ssh_banner. Kuralın protokolü boşsa şablon onu da ayarlar (ör.udp); bir not şablonun tipik portlarını gösterir. - yük: onaltılık bayt: onaltılık 1–8 bayt (ör.
ffffffff54). - yük: metin: 1–8 karakter (ör.
getinfo).
Onaltılık ve metin desenlerinde ofset (0-64), UDP/TCP başlığından sonraki konumdur (boş = 0); maske (onaltılık, isteğe bağlı) eşleşmesi gereken bitleri seçer. Kural tablosu eşleşmeyi payload=<şablon> ya da payload=0x<baytlar>@<ofset> biçiminde gösterir. Yük eşleşmesi parçalı paketlerle hiçbir zaman eşleşmez; parçalar için ayrıca bir parça kuralı kullanın. Payload kuralları lisanslı bir özelliktir (Bölüm 11.4).
8.4 İzin ve engel listeleri
Prefix listeleri (müşteri):
- Müşteri portalında Koruma → İzin Listesi (Allow-list) sayfasını açın, prefix'i seçin.
- İzin listesi (her zaman geçer) ya da Engel listesi (her zaman düşer) bölümünde IP ya da CIDR ve Açıklama girip Ekle.
- Kaldırmak için satırdaki Kaldır.
Müşterinin liste düzenleyebilmesi için Kotalar ve İzinler'de İzin/engel listelerini düzenleyebilir açık olmalıdır; aksi hâlde sayfa "Hesabınız için liste düzenleme etkin değil" gösterir. Prefix başına liste sınırı varsayılan 100'dür (Prefix başına liste sınırı). Tek IP ya da en az IPv4 /8, IPv6 /32; özel, loopback ve multicast kaynaklar kabul edilmez; bir kaynak aynı anda iki listede olamaz.
Personel: Koruma → İzin ve Engel Listeleri (Protection → Allow & Block Lists; admin ve operator düzenleyebilir, viewer listeleri salt okunur görür):
- Tüm prefix'ler (All prefixes): her şeyden önce tüm korunan prefix'lere uygulanan genel İzin listesi (her zaman geçer) ve Engel listesi (her zaman düşer). İzin listesini ör. izleme sistemleriniz, üst sağlayıcı yönlendiricileri ve iş ortağı ağları için kullanın. Engel listesinde kabul edilen en geniş ağ IPv4 /8 ya da IPv6 /16'dır. Yapılandırma dosyasında tanımlı girdiler (yapılandırma dosyası) olarak işaretlenir ve panelden kaldırılamaz. Müşteri genel engel listesini aşamaz.
- Prefix başına (Per prefix): başlığın yanındaki seçiciden prefix'i seçin; müşteri portalındakiyle aynı listeler, aynı sınırlarla. Prefix detay sayfası da prefix'in listelerini İzin ve Engel Listeleri başlığı altında gösterir.
- Girdi eklemek için IP ya da CIDR ve Açıklama girip Ekle'ye, kaldırmak için Kaldır'a basın. Her girdide kimin ne zaman eklediği görünür.
İzin listeleri tüm süzgeçlerden önce gelir. Engel listeleri de diğer süzgeçler gibi yalnız koruma etkinken düşürür (Sürekli Açık ya da saldırı sırasında Otomatik); İzleme kipinde yalnız sayar (Bölüm 0.7). Konsol kabuğunda show lists listeleri gösterir.
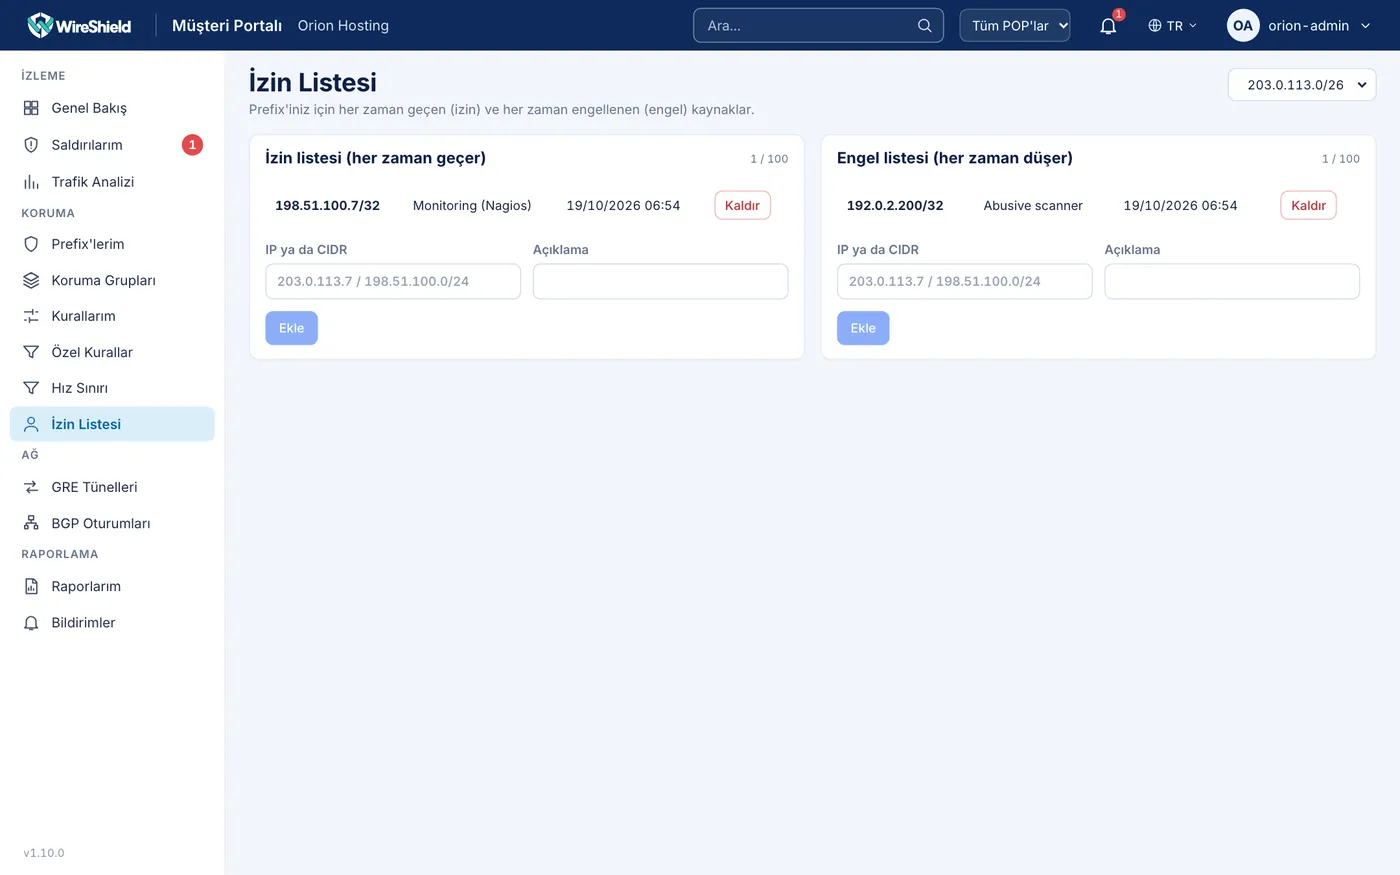
Müşteri Portalı → İzin Listesi — izin ve engel listesi, Ekle formu
8.5 GeoIP veritabanı
Ülke/ASN kuralları, raporlar ve trafik analizi bir GeoIP/ASN veritabanı kullanır. Veritabanı yüklü değilse ülke ve ASN sütunları "unknown" gösterir ve ülke/ASN kuralları eşleşmez. Ürünle birlikte veritabanı gelmez.
MaxMind GeoLite2 otomatik güncelleme (yalnız admin):
- maxmind.com üzerinden ücretsiz bir GeoLite2 hesabı açın ve bir lisans anahtarı oluşturun.
- Yönetim → GeoIP Veritabanı (Management → GeoIP Database) sayfasını açın.
- MaxMind GeoLite2 otomatik güncelleme kartında Hesap kimliği, Lisans anahtarı ve Güncelleme aralığı (saat) (6–168) girin; Otomatik güncelleme açık seçili olsun.
- Kaydet, ardından Şimdi güncelle.
Cihazın DNS'e (Bölüm 3.8) ve internete HTTPS erişimi olmalıdır. Kart Yüklü veritabanı bilgisini (IPv4/IPv6 aralıkları, ülke ve ASN sayısı, kaynak, içe aktarma zamanı), son başarıyı, veritabanı sürümünü, sonraki güncellemeyi ve son hatayı gösterir. Ayarları kaldır otomatik güncellemeyi durdurur; yüklü veritabanı yerinde kalır. Lisans anahtarı kaydedildikten sonra gösterilmez.
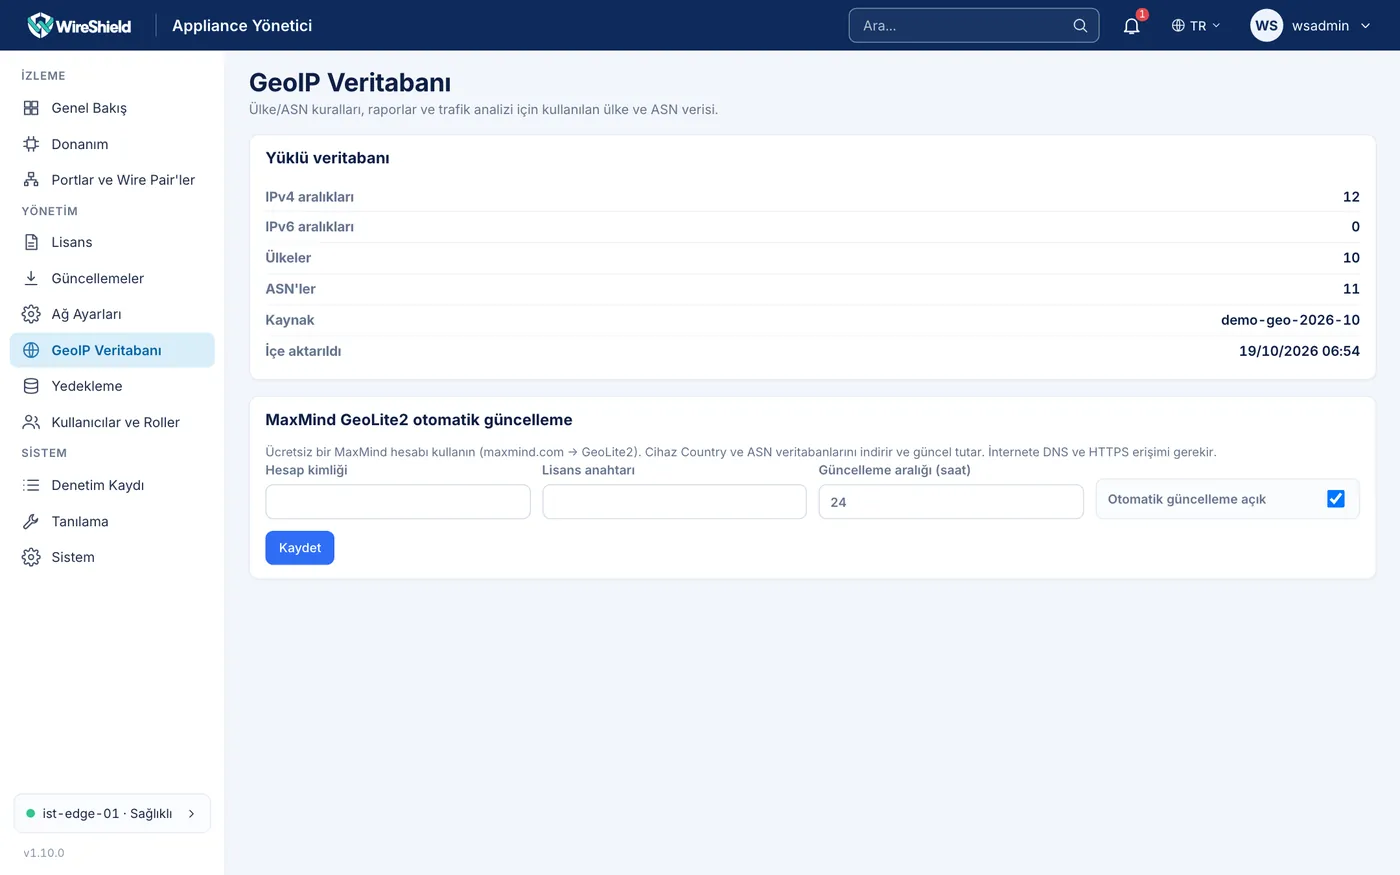
Yönetim → GeoIP Veritabanı — yüklü veritabanı ve MaxMind GeoLite2 otomatik güncelleme kartı Ülke ya da ASN engelleme: profilin tamamı için profildeki Ülke / ASN politikası'nı (Bölüm 7.9), tek tek kurallar için özel kural ya da profil kuralında Kaynak ülke (iki harfli ülke kodu, ör. CN) ya da Kaynak ASN alanını kullanın. Veritabanında kaydı olmayan kaynaklar hiçbir zaman eşleşmez.
8.6 Tehdit istihbaratı
Koruma → Tehdit İstihbaratı (Threat Intelligence) sayfası bilinen kötü kaynakların itibar listelerini yönetir: eklediğiniz URL feed'leri, kendi girdileriniz ve imzalı üretici feed'i.
Listedeki kaynaklara yalnız profilinde tehdit istihbaratı eylemi olan prefix'lerde ve yalnız koruma etkinken işlem uygulanır (Kurallar ve İmzalar → profil → Tehdit istihbaratı).
Profilde eylem tanımlama: profil düzenleyicinin Tehdit istihbaratı bölümünde her kategori için eylem seçin: İzleme, Hız sınırla, Düşür ya da kapalı. Kategoriler: Botnet, Yansıtıcı (amplifikatör), Tarayıcı, Tor çıkışı, Açık proxy, Kendi girdiler / URL feed'leri. Hız sınırla için bir Hız sınırlayıcı seçin. Bir kaynak birden çok kategorideyse en sıkı eylem uygulanır.
URL feed ekleme:
- URL feed ekle.
- Ad, Liste URL'si (http/https), Kategori, Güncelleme sıklığı (5 dk – 7 gün), Etkin.
- Ekle. İlk indirme hemen başlar.
Biçim: her satırda bir IPv4/IPv6 adresi ya da CIDR; #, ; ya da // sonrası yok sayılır. Çok geniş aralıklar (IPv4 /8'den, IPv6 /16'dan geniş), loopback, multicast ve link-local adresler atlanır. Yeni satırlar eklenir, kaynakta kaldırılanlar burada da kaldırılır. İndirme başarısız olursa önceki veri korunur ve 5 dk sonra yeniden denenir. Sınırlar: en çok 32 feed, etkin feed'lerde toplam 250.000 girdi, dosya başına 32 MiB. URL'deki gizli görünen parametreler (anahtar, token) maskelenir.
Feed tablosu kategoriyi, sıklığı, girdi sayısını, son güncellemeyi, atlanan satırları ve hatayı gösterir; Şimdi güncelle ile hemen indirilebilir.
Kendi girdileriniz: Kendi girdiler bölümünde IP ya da CIDR, Geçerlilik süresi ve isteğe bağlı açıklama girip Ekle. Bu girdiler "Kendi girdiler / URL feed'leri" kategorisinde değerlendirilir.
IP sorgulama: IP adresi sorgula kartına bir adres yazıp Sorgula: adresin hangi kategoride (üretici feed'i ya da kendi girdi) olduğu ya da "hiçbir listede yok" gösterilir.
Sayfa ayrıca veri düzlemindeki girdi sayılarını, üretici feed'inin durumunu ve reddedilen paketleri gösterir. Cihaz saldırgan kaynakları kendiliğinden kara listeye almaz.
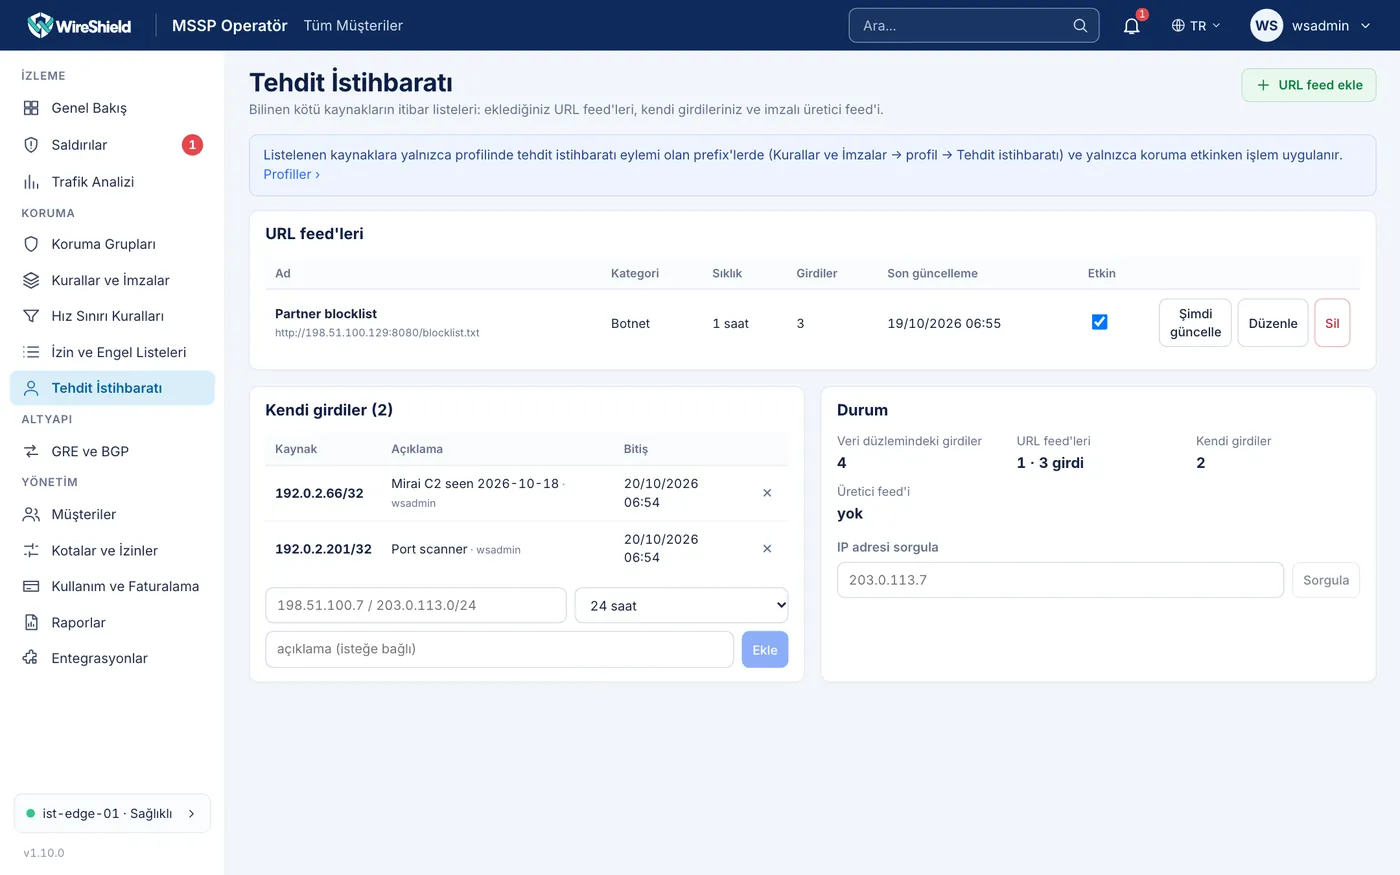
MSSP → Tehdit İstihbaratı — URL feed'leri tablosu, kendi girdiler, IP sorgulama
8.7 Saldırıdan kural önerisi
Bir saldırının örnek arşivinden, meşru trafiğe yan etkisi ölçülmüş kural önerileri üretilebilir (cihaz içinde, belirleyici; dış hizmet yoktur). Öneriler her zaman Yalnızca say kuralı olarak üretilir ve kendiliğinden uygulanmaz. Listelemek için konsol kabuğunda:
incident suggest <saldırı-id>Risk düzeyleri: low (≤ %0,5 meşru trafik eşleşmesi), medium (≤ %5), high, unknown. Bir öneriyi kullanmak için profil düzenleyicide (8.3) Yalnızca say kuralı olarak ekleyin, sayaçlarını inceleyin, sonra kuralı Düşür'e elle çevirin.
8.8 Değişiklik geçmişi ve geri alma
Her koruma değişikliği (profil, sınırlayıcı, liste, grup) yeni bir sürüm oluşturur; son 100 sürüm tutulur. Konsol kabuğunda:
protection revisions
protection revision <n>
protection rollback <n> -dry-run
protection rollback <n>
Geri alma eski görüntüyü yeni bir sürüm olarak uygular; geri alma da geri alınabilir. Müşteri/prefix atamaları geri almaya dahil değildir.