


BGP ve GRE tünelleri
WireShield gömülü bir BGP yöneticisi içerir. Cihaz:
- korunan prefix'leri üst yön router'larına ya da (tek portlu POP'ta) ISP'ye duyurur, böylece bu prefix'lerin trafiği cihaza gelir;
- müşterilerin GRE tüneli içindeki BGP oturumlarından prefix alır;
- isteğe bağlı olarak üst yöne RTBH ve FlowSpec talepleri gönderir.
Cihaz yalnız kendi router'ınızın arkasında inline duruyorsa (statik rotalarla) BGP gerekmez.
6.1 Cihaz BGP'sini açma
Yalnız admin. Ağ Ayarları → Yönlendirme ve BGP → BGP yapılandırması (BGP configuration) kartı.
- BGP'yi aç anahtarını açın.
- Temel alanlar:
- Cihaz ASN: ör.
64496 - Router ID: ör.
192.0.2.10 - Router'lara duyurulan next hop: Next hop (ör.
192.0.2.10; yönlendirmeli inline'da cihazın üst yön adresi) ve IPv6 next hop (isteğe bağlı) (IPv6 prefix duyurmak için gerekir, ör.2001:db8::10) - Üst yön komşuları (Upstream peers) bölümünde Komşu ekle:
- Ad (ör.
edge-router) - Adres (ör.
192.0.2.9) - AS (boş = aynı AS, iBGP): farklı AS girerseniz eBGP olur (ör. ISP'nin AS'i
64511) - TCP-MD5 parolası: kaydedildikten sonra gösterilmez; boş bırakmak mevcut parolayı korur, parolayı kaldır ile silinir
- GTSM (TTL güvenliği) ve multihop seçenekleri (ikisi birlikte kullanılamaz)
- Rota duyuruları ve community'ler: Duyurulara eklenen community'ler (ör.
64496:100). Üst yönünüzün hangi community'leri beklediğini sorun. - RTBH, RPKI ve IRR:
- RTBH community'leri (varsayılan
65535:666), RTBH next hop ve RTBH sonraki atlama (IPv6) (RTBH next hop (IPv6); IPv6 kara delik talepleri için) - RPKI (RTR) sunucuları (ör.
rtr.example.net:8282) - IRR sunucusu (ör.
whois.radb.net:43) - Müşteri community'leri (Customer communities; isteğe bağlı): müşterilerinizin GRE tüneli içindeki BGP oturumuyla duyurdukları prefix'lere ekleyebileceği community'ler (6.5).
- BGP ayarlarını kaydet. Değişiklik yeniden başlatma gerektirmez; next hop ya da community değişince duyurular oturum düşmeden yenilenir.
Kartın Örnek Junos yapılandırması bölümü, router'ınızda yalnız müşteri aralıklarını cihazın community'siyle kabul eden bir içe alma politikası örneği verir. Sözdizimini kendi Junos sürümünüze göre denetleyin.
BGP ayarları daha önce yapılandırma dosyasında tanımlıysa kart bunu belirtir; panelden kaydetmek ayarları devralır. Yapılandırma dosyasını kullan panelden kaydedilen BGP ayarlarını kaldırır.
Güvenlik duvarı TCP 179'u yalnız tanımlı router'lardan ve tünel içindeki müşteri komşularından kabul eder; BGP kapalıyken 179 tamamen kapalıdır. Komşular yalnız IPv4'tür.
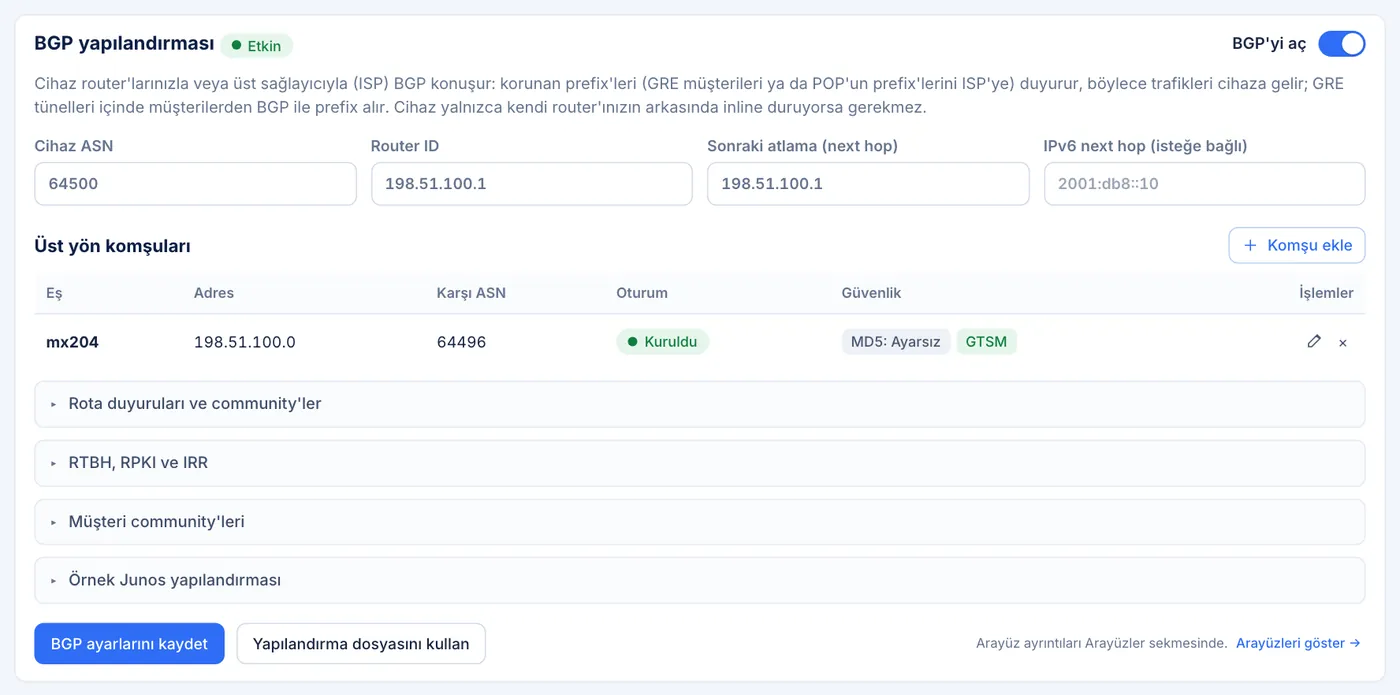
Ağ Ayarları → Yönlendirme ve BGP → BGP yapılandırması kartı — ASN, Router ID, next hop, üst yön komşuları tablosu (MD5/GTSM etiketleri) 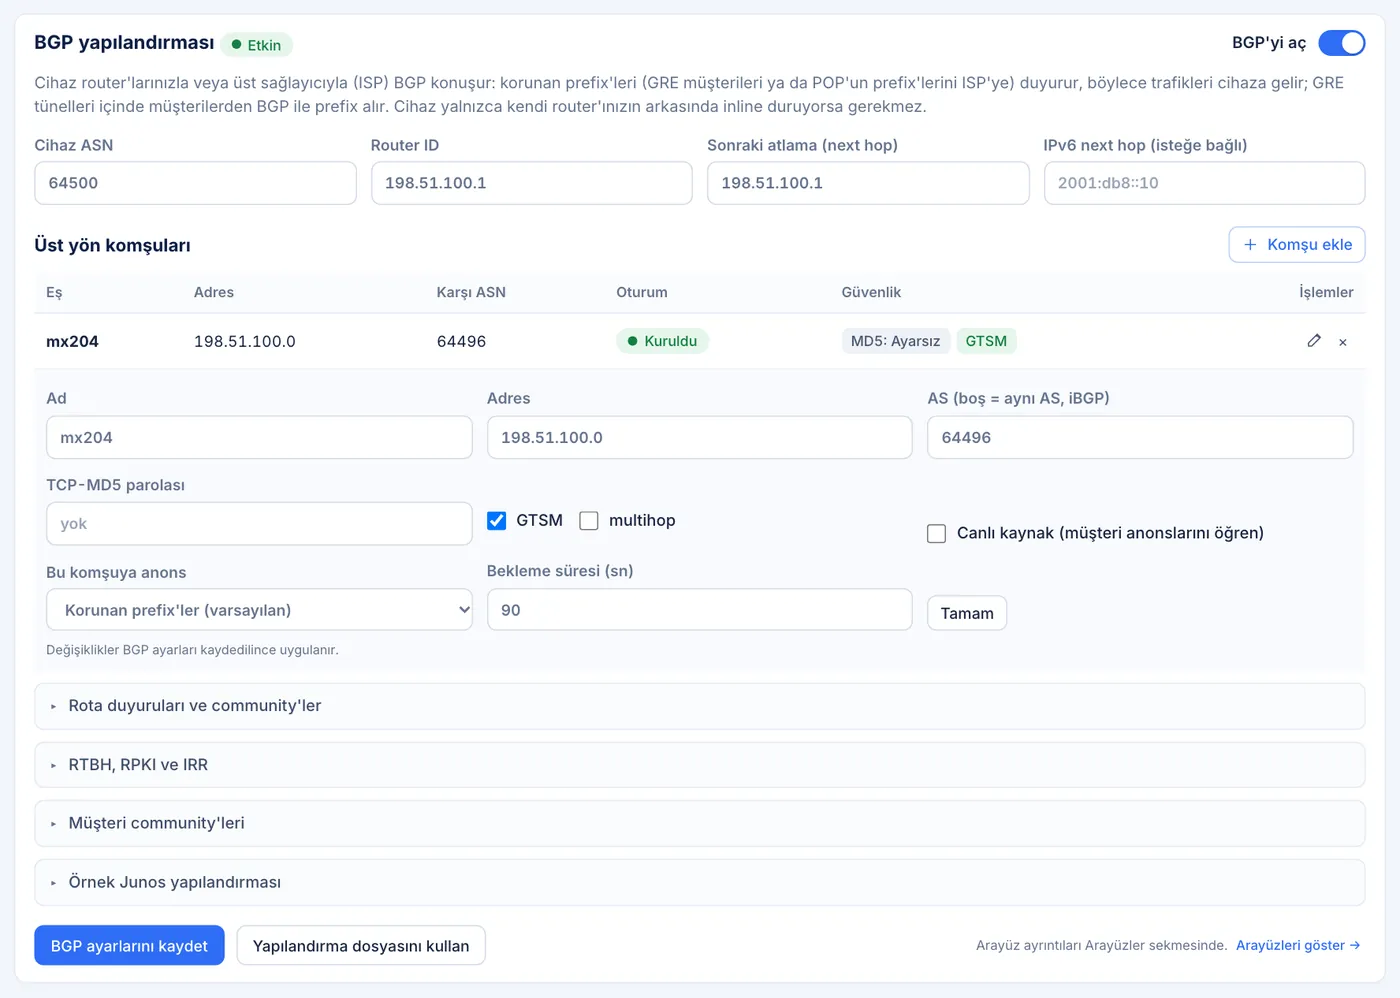
Üst yön komşusu düzenleme satırı — Ad, Adres, AS, TCP-MD5 parolası, GTSM, multihop
6.2 Oturum durumunu izleme
MSSP → Altyapı → GRE ve BGP (Infrastructure → GRE & BGP) sayfası:
- BGP özeti: durum (Çalışıyor / Başlıyor / Kapalı), kurulu oturum sayısı, alınan prefix'ler, router'a duyurulanlar.
- BGP oturumları tablosu: Tür (üst yön router'ı ya da müşteri), Eş, Durum, Çalışma Süresi, Kabul / alınan, Güvenlik (MD5 · GTSM).
- Duyurulan ve alınan prefix'ler tablosu: Prefix, Kaynak (POP bağlantısı, Statik (tünel), Müşteriden BGP), Kaynak AS, Durum (Aktif, Bekliyor, Reddedildi). Reddedilen prefix'te ret nedeni görünür (ör.
not-authorized,rpki-invalid,irr-no-route,too-long,tenant-quota,recursive).
Ağ Ayarları'ndaki durum şeridinde de BGP oturumu özeti görünür. Konsol kabuğunda: bgp status, bgp sessions, bgp prefixes.
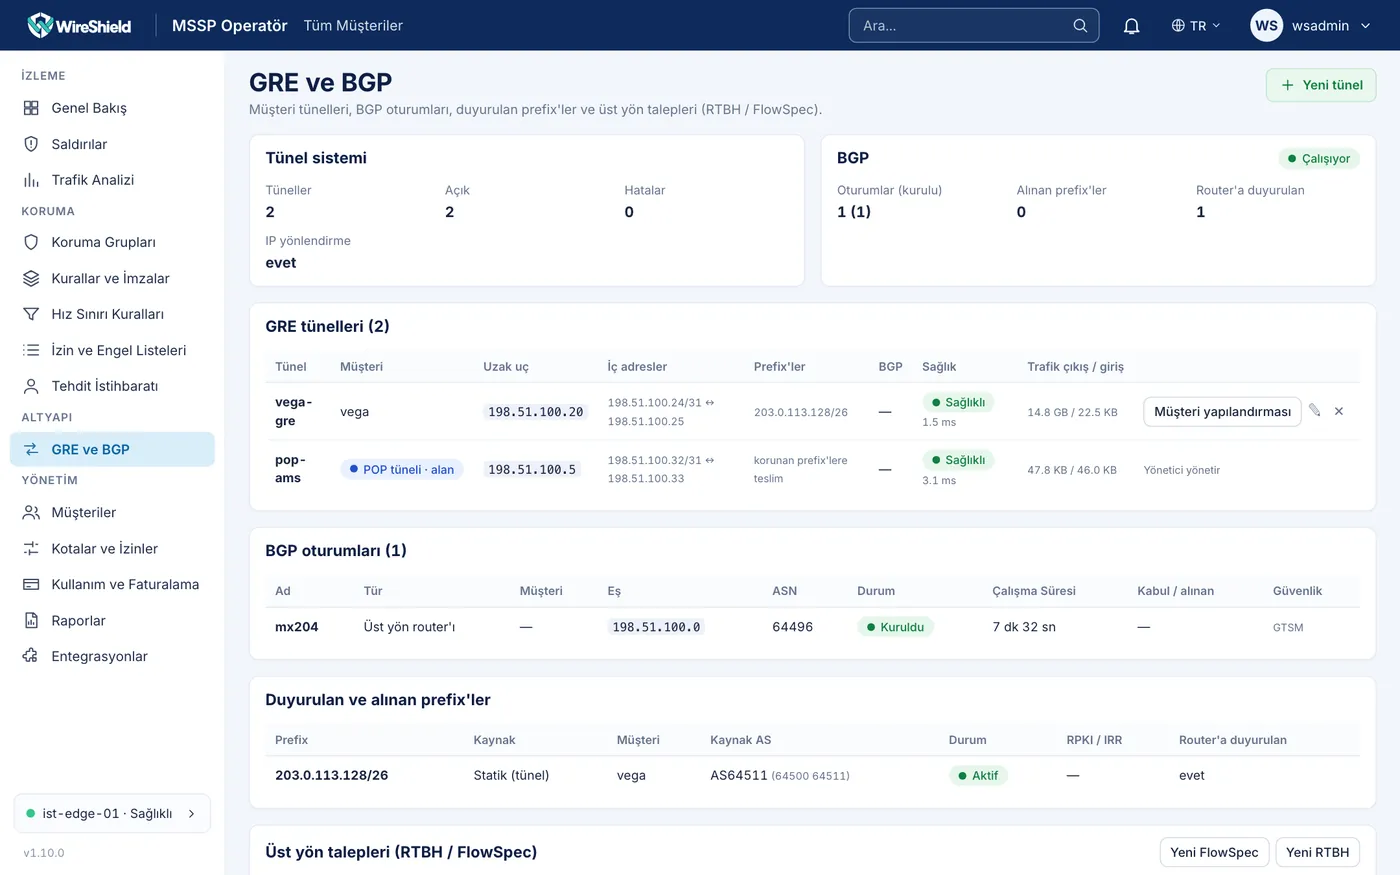
MSSP → GRE ve BGP — BGP özeti, BGP oturumları tablosu, duyurulan ve alınan prefix'ler
6.3 Duyuru AS yolu
Bir POP prefix'i duyurduğunda AS yolu varsayılan olarak yalnız bizim AS'imizdir (biz kaynaklarız). Müşterinin kendi AS'i ya da downstream AS'leri görünmeli ise:
- Müşteri varsayılanı: Müşteriler → <müşteri> → Duyuru AS yolu (varsayılan) kartına AS numaralarını boşlukla ayırarak girin (ör.
64500ya da müşterinin downstream'i için64500 64501; son AS kaynaktır). - Prefix'e özel: prefix detay sayfasında Duyuru AS yolu kartı. Boşsa müşteri varsayılanı uygulanır (kart bunu gösterir).
Kurallar: en çok 8 AS; 0, 23456, 65535 ve 4294967295 kabul edilmez. Yalnız personel (admin/operator) yazabilir; müşteri portalı bu alanı göstermez. Yol değişince duyuru çekilip yeni yolla yeniden verilir. ISP'de görünen yol: <ISP AS> <bizim AS> <müşteri AS'leri…>.
Ön koşul: ISP'nizin içe alma süzgeci müşterinin AS'ini sizin AS-SET'iniz üzerinden kabul etmelidir (IRR kayıtları ve ROA'lar), aksi hâlde duyuru reddedilir.
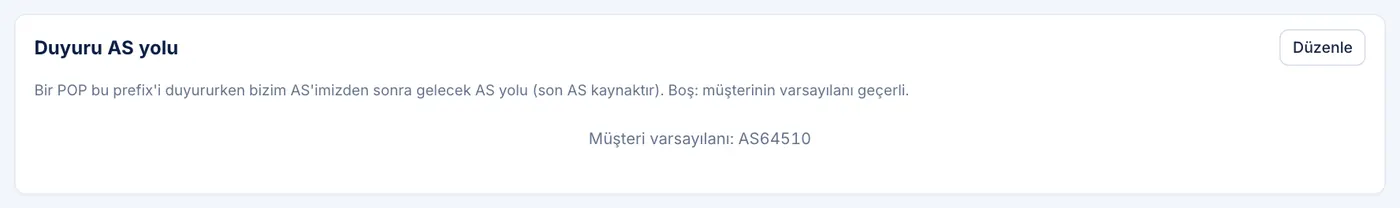
Prefix detayı → Duyuru AS yolu kartı; Müşteri detayı → Duyuru AS yolu (varsayılan)
6.4 Müşteri GRE tünelleri
GRE tüneli, temizlenmiş trafiği müşterinin router'ına taşır. Müşterinin dönüş trafiği tünelden geri gelmez (asimetrik).
- MSSP → GRE ve BGP sayfasında Yeni tünel'e basın.
- Alanlar:
- Ad, Müşteri
- Cihaz adresi (tünel kaynağı): bu cihazın IPv4 adresi
- Müşteri router adresi (tünel hedefi): müşteri router'ının genel IPv4 adresi (korunan bir prefix'in içinde olamaz)
- Tünel iç adresi (cihaz) ve Tünel iç adresi (müşteri): ör.
169.254.1.1/30ve169.254.1.2 - GRE anahtarı (isteğe bağlı), MTU (boş = otomatik) (anahtarsız 1476, anahtarlı 1472)
- Tünele yönlendirilen prefix'ler (satır başına bir): her biri müşterinin korunan prefix'lerinden birinin içinde olmalıdır. BGP açıkken üst yön router'larına duyurulur.
- TCP MSS sıkıştır (önerilir)
- Sağlık yoklaması yok (müşteri ICMP'yi engelliyor): müşteri iç adrese ping'i engelliyorsa
- Açıklama
- Oluştur.
- Tablodaki Müşteri yapılandırması düğmesi müşteri router'ı için hazır Linux ve Junos örneklerini gösterir, örneğin:
ip tunnel add ws0 mode gre local 203.0.113.50 remote 192.0.2.10 ttl 64
ip link set ws0 mtu 1476 up
ip addr add 169.254.1.2/30 dev ws0
Tünel tablosu her tünel için uzak ucu, iç adresleri, prefix'leri, Sağlık durumunu (Sağlıklı, Bozulmuş, Kapalı, Bilinmiyor), kayıp/gecikme ve trafik çıkış/girişini gösterir. Sağlık ICMP yoklamasıyla izlenir (5 sn aralık; 3 kayıpta Kapalı); tünel düşünce sistem uyarısı gönderilir. Yoklama tüneli kendiliğinden kapatmaz.
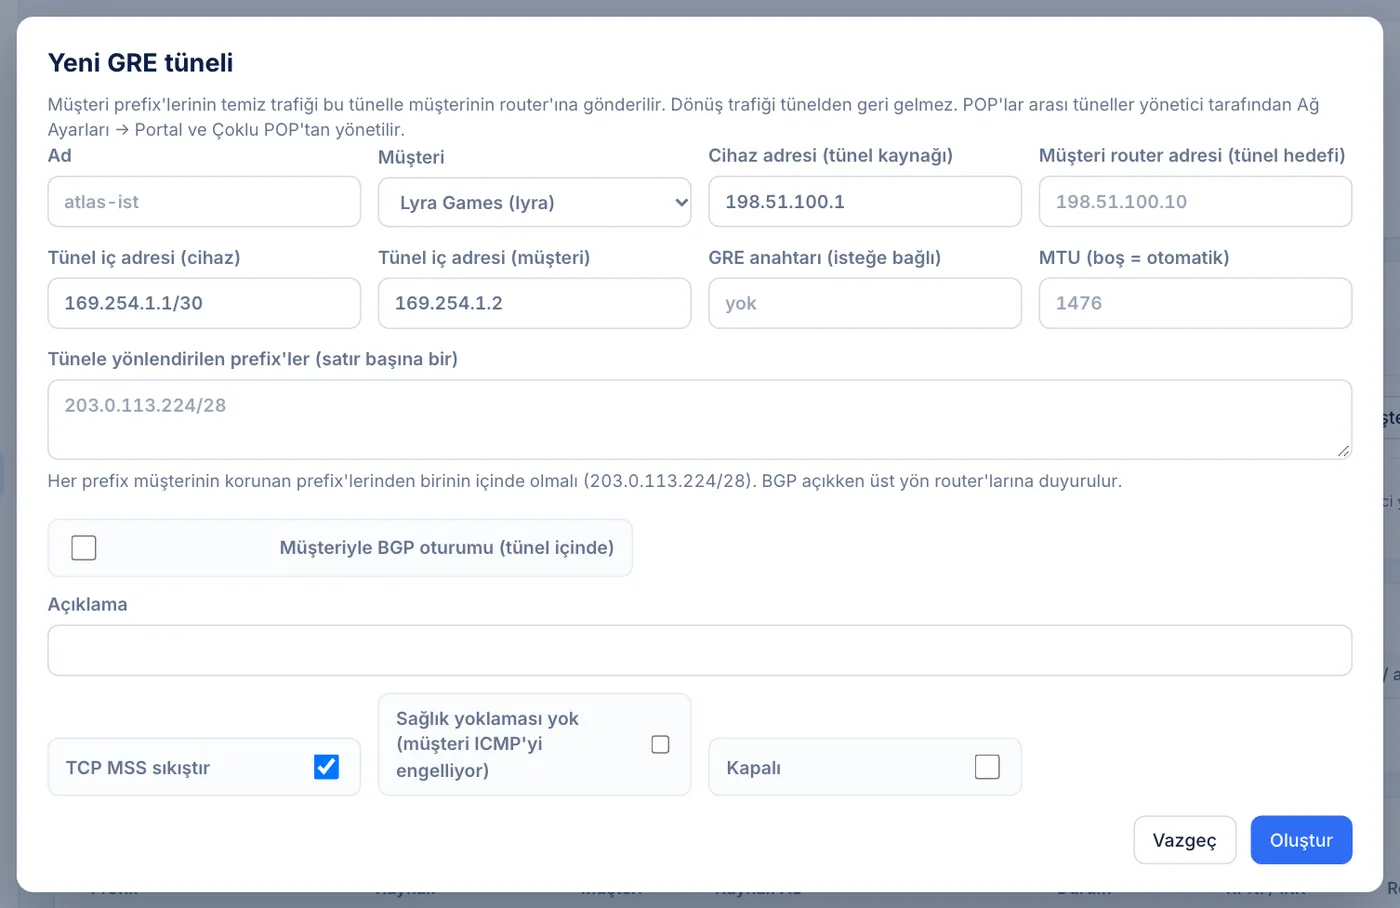
MSSP → GRE ve BGP → Yeni GRE tüneli formu 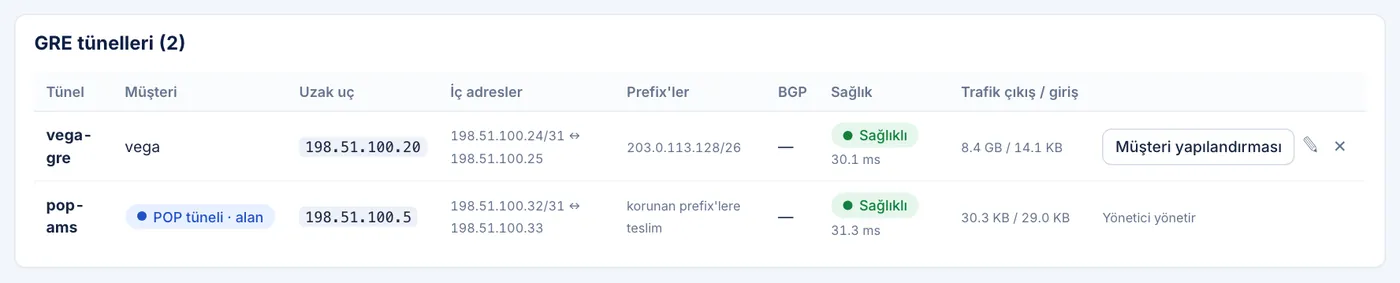
GRE tünelleri tablosu — sağlık, trafik, Müşteri yapılandırması örneği
6.5 Tünel içinde müşteri BGP'si
Müşteri prefix'lerini tünel içindeki BGP oturumuyla duyurabilir. Önce cihaz BGP'sinin açık olması gerekir (6.1).
- Müşteriler → <müşteri> → Yetkili BGP prefix'leri kartında müşterinin BGP ile duyurabileceği aralıkları girin. Bu aralıkların daha özel prefix'leri /24'e kadar kabul edilir; dışındaki duyurular reddedilir.
- Tünel formunda Müşteriyle BGP oturumu (tünel içinde) seçeneğini açın:
- Müşteri AS numarası (ör.
64510) - AS-SET (isteğe bağlı) (IRR denetimi için)
- En çok prefix: aşılırsa oturum kapatılır
- Öğrenilen prefix'lerin modu ve Koruma profili: kabul edilen prefix'ler bu mod ve profille korunur
- RPKI: geçersizi reddet (varsayılan), geçerli olmalı, kapalı
- IRR: uyar (varsayılan), zorunlu, kapalı
- Oturum kapalı: oturumu geçici kapatmak için
- Kaydet.
Kabul edilen prefix ancak veri düzlemi onu korumaya başladıktan sonra tünele yönlendirilir ve üst yöne duyurulur. RTR/IRR sunucularına ulaşılamazsa denetim uyarıyla geçer.
Müşteri community'leri
Ağ Ayarları → Yönlendirme ve BGP → BGP yapılandırması → Müşteri community'leri (Customer communities; yalnız admin) bölümünde, GRE tüneli üzerinden BGP oturumu olan müşterilerin duyurdukları prefix'lere ekleyebileceği community'leri tanımlarsınız:
- RTBH isteği community'si (RTBH request community; ör.
64496:666): bu community'yi taşıyan duyuru bir kara delik talebidir. Olağan denetimlerden sonra (adres müşteriye ait olmalıdır; cihazın kendi altyapı adresleri hiçbir zaman kara deliğe gönderilmez) üst yöne RTBH olarak iletilir (6.6). Üst yön talepleri tablosunda kaynağı customer olarak görünür ve müşteri duyuruyu geri çekince kaldırılır. - Community → Koruma profili tablosu:
ASN:değerbiçiminde bir community yazın (ör.64496:101), Ekle'ye basın, ardından satırda profili seçin. Bu community ile duyurulan prefix o profile geçirilir; Kaldır eşlemeyi siler.
Değişiklikler BGP ayarları kaydedilince uygulanır. Desteklediğiniz community'leri müşterilerinize bildirin.
6.6 RTBH ve FlowSpec (üst yön talepleri)
Saldırı bağlantı kapasitesini aşıyorsa üst yön router'larından yardım istenebilir. Talepler yalnız router'lara gönderilir.
RTBH (uzaktan tetiklenen kara delik):
- MSSP → GRE ve BGP → Üst yön talepleri (RTBH / FlowSpec) kartında Yeni RTBH.
- Hedef adres (tek bir IP; müşteri adresten bulunur), Süre (saat, en çok 24), Neden.
- RTBH gönder.
Dikkat: RTBH, o adrese giden meşru trafik dahil tüm trafiğin üst yönde düşürülmesini sağlar. Yalnız saldırı bağlantı kapasitesini aştığında kullanın.
- Bekleyen talepler (ör. politika önerileri) Onay bekliyor olarak görünür; Onayla ya da Reddet. Etkin talep Üst yönde etkin olarak görünür ve Geri çek ile kaldırılır. Süresi dolan talep kendiliğinden geri çekilir.
- Cihazın kendi altyapı adresleri kara deliğe gönderilemez. Sınırlar: müşteri başına 50, toplam 500 etkin talep.
FlowSpec: üst sağlayıcı yönlendiricileri yalnız eşleşen trafiği hattınıza ulaşmadan düşürür ya da sınırlar. Üst sağlayıcı BGP oturumunda FlowSpec'i kabul etmelidir.
- Üst yön talepleri (RTBH / FlowSpec) kartında Yeni FlowSpec'e basın.
- Alanlar:
- Hedef (adres ya da prefix): tek bir adres ya da /24 veya daha uzun bir prefix (IPv6'da /48 veya daha uzun), ör.
203.0.113.10/32 - Müşteri: adresten bulunur (varsayılan) ya da seçilen müşteri
- Protokol: hepsi, UDP, TCP, ICMP ya da GRE
- Kaynak prefix (isteğe bağlı): ör.
198.51.100.0/24 - Kaynak portlar (ör.
123, 1900, 11211) ve Hedef portlar (ör.80-443) - Paket uzunluğu: ör.
400-1500 - İşlem: Düşür ya da Hız (Mbit/sn) ile Hız sınırla
- Süre (saat, en çok 24): varsayılan 1
- Neden
- FlowSpec gönder.
Tüm prefix için (tek adres değil) yazılan kural en az bir eşleşme daha ister (protokol, port, kaynak ya da uzunluk); böylece trafiğin tamamı düşürülmez. Aynı kural yeniden gönderilirse süresi yenilenir. Talepler tablosunun Hedef sütunu eşleşmenin tamamını gösterir, ör. 203.0.113.10/32 udp sport 123 dport 80-443 len 400-1500 → düşür; Geri çek kuralı kaldırır. Konsol kabuğunda escalation list talepleri listeler.
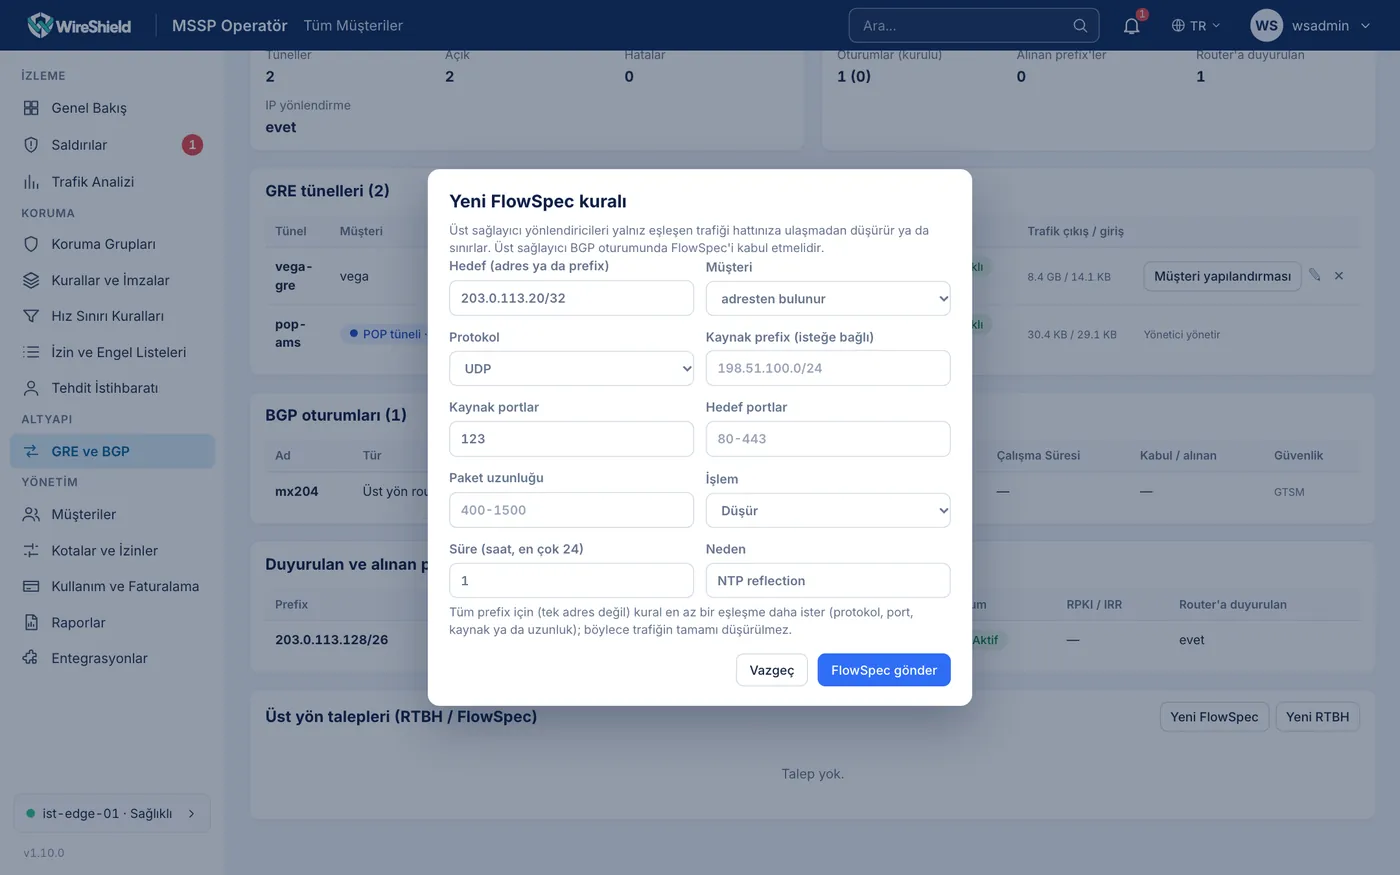
MSSP → GRE ve BGP → Üst yön talepleri kartı ve Yeni FlowSpec formu
6.7 Müşteri görünümü
Müşteri portalında:
- Ağ → GRE Tünelleri: kendi tünelleri, cihaz adresi, router adresi, iç adresler, prefix'ler ve sağlık (salt okunur).
- Ağ → BGP Oturumları: kendi BGP oturumları ve duyurulan prefix'ler.
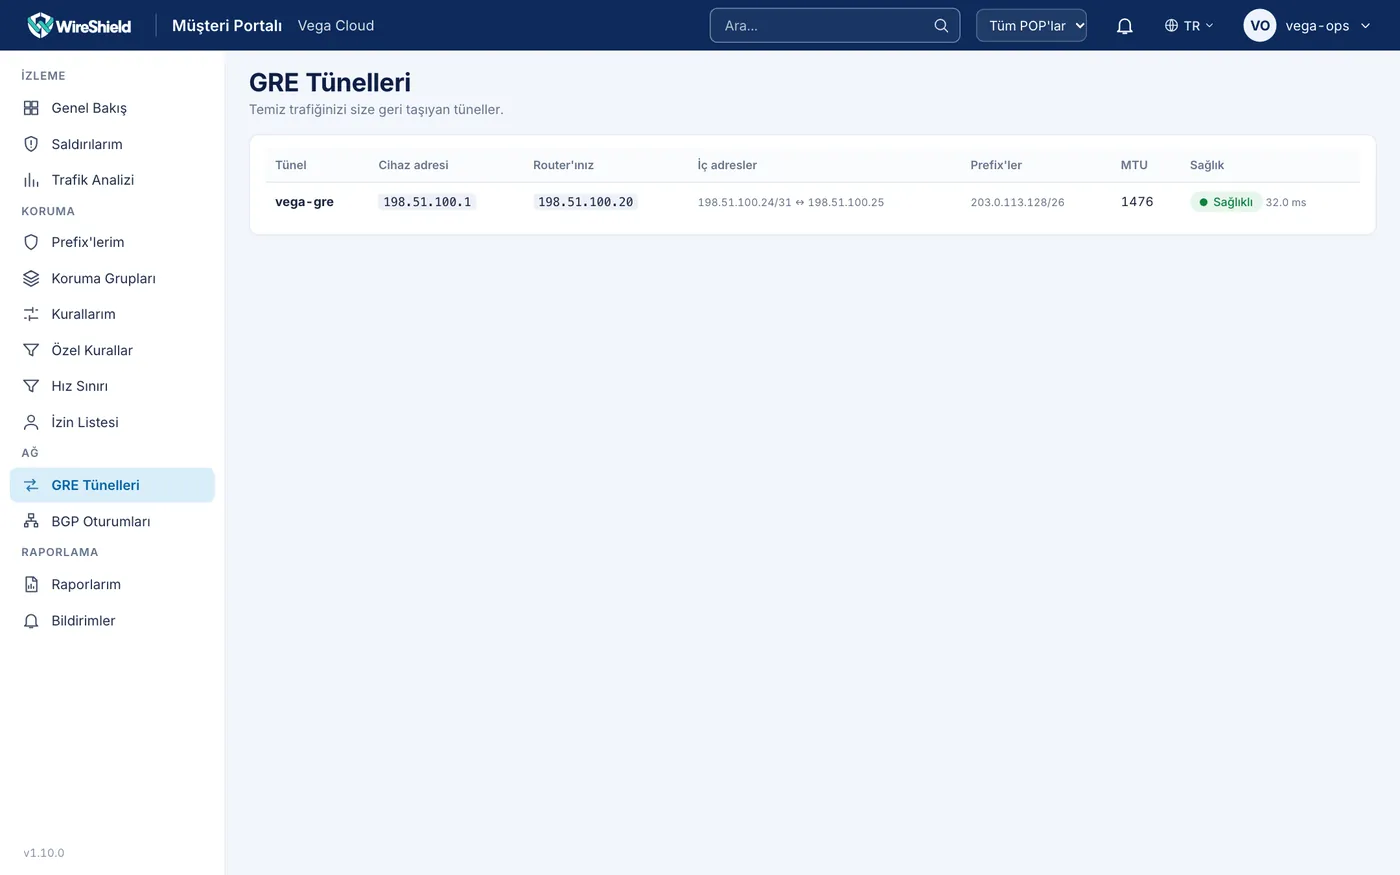
Müşteri Portalı → GRE Tünelleri sayfası