


Giriş ve temel kavramlar
Bu kılavuz WireShield DDoS koruma cihazının kurulumunu ve işletimini adım adım anlatır. Sürüm: 1.10.0.
0.1 Bu kılavuz nasıl okunur
- Web arayüzü varsayılan olarak İngilizce açılır. Sağ üstteki dil menüsünden (küre simgesi) Türkçe seçilebilir; seçim tarayıcıda saklanır.
- Kılavuzda menü yolları Türkçe arayüzdeki adlarıyla, parantez içinde İngilizce karşılıklarıyla verilir. Örnek: Ağ Ayarları → Erişim ve TLS (Network Settings → Access & TLS).
- Konsol metinleri (yükleyici, ilk açılış sihirbazı,
WireShield>kabuğu) bilerek İngilizce ve düz ASCII'dir; sunucu konsollarında ve iLO/iDRAC ekranlarında Türkçe karakter garantisi yoktur. Konsol komutları ve sorular kılavuzda İngilizce olarak geçer. - Örneklerde yalnız belgeleme adres aralıkları (192.0.2.0/24, 198.51.100.0/24, 203.0.113.0/24, 2001:db8::/32) ve belgeleme AS numaraları (64496–64511, 65536–65551) kullanılmıştır. Kendi adres ve AS numaralarınızla değiştirin.
- Ekran görüntüleri metnin içindedir. Görüntüler belge adresleriyle kurulmuş bir laboratuvar ortamından alınmıştır.
0.2 WireShield nedir
WireShield, korunan IP prefix'lerinize gelen trafiği inceleyen ve saldırı trafiğini düşüren bir cihazdır.
| Bileşen | Görevi |
|---|---|
| Veri düzlemi (XDP/eBPF) | Paketleri ağ kartı sürücüsünde, işletim sistemi yığınına girmeden inceler ve düşürür. Kontrol servisi durup yeniden başlasa da son yapılandırmayla çalışmayı sürdürür (fail-static). |
Kontrol düzlemi (wsd) | Tespit, kural yönetimi, BGP, tüneller, raporlar, bildirimler ve API. |
| Web arayüzü | Üç görünüm: Appliance Yönetici, MSSP Operatörü, Müşteri Portalı. |
Portal sunucusu (wsportal) | MSSP ve müşteri panellerini ayrı bir sunucudan internete açan ince ters vekil. Yönetici paneli hiçbir zaman portal üzerinden açılmaz. |
Konsol kabuğu (WireShield>) | Konsoldan ve SSH'tan erişilen kısıtlı komut satırı (wsctl shell). |
0.3 Üç görünüm ve roller
Kullanıcının rolü hangi görünümü göreceğini belirler. Yetkiler her istekte sunucu tarafında (API) denetlenir.
| Rol | Görünüm | Nereden girer | Ne yapar |
|---|---|---|---|
admin | Appliance Yönetici (Appliance Admin) | Cihazın yönetim arayüzü (varsayılan https://<yönetim-ip>:8443) | Cihaz ayarları, ağ, BGP, lisans, güncelleme, kullanıcılar. Kullanıcı menüsünden MSSP konsolu görünümüne geç ile MSSP görünümüne de geçebilir. |
operator | MSSP Operatörü (MSSP Operator) | Portal sunucusundaki MSSP paneli ya da cihazın yönetim arayüzü | Müşteriler, prefix'ler, profiller, kurallar, tüneller, raporlar, entegrasyonlar. |
viewer | MSSP Operatörü (salt okunur) | Aynı | Her şeyi görür, değiştiremez. |
tenant | Müşteri Portalı (Customer Portal) | Portal sunucusundaki müşteri portalı (ya da cihazdaki yerel portal portu) | Yalnız kendi prefix'leri, saldırıları, raporları; izin verildiyse mod, liste ve özel kural değişikliği. |
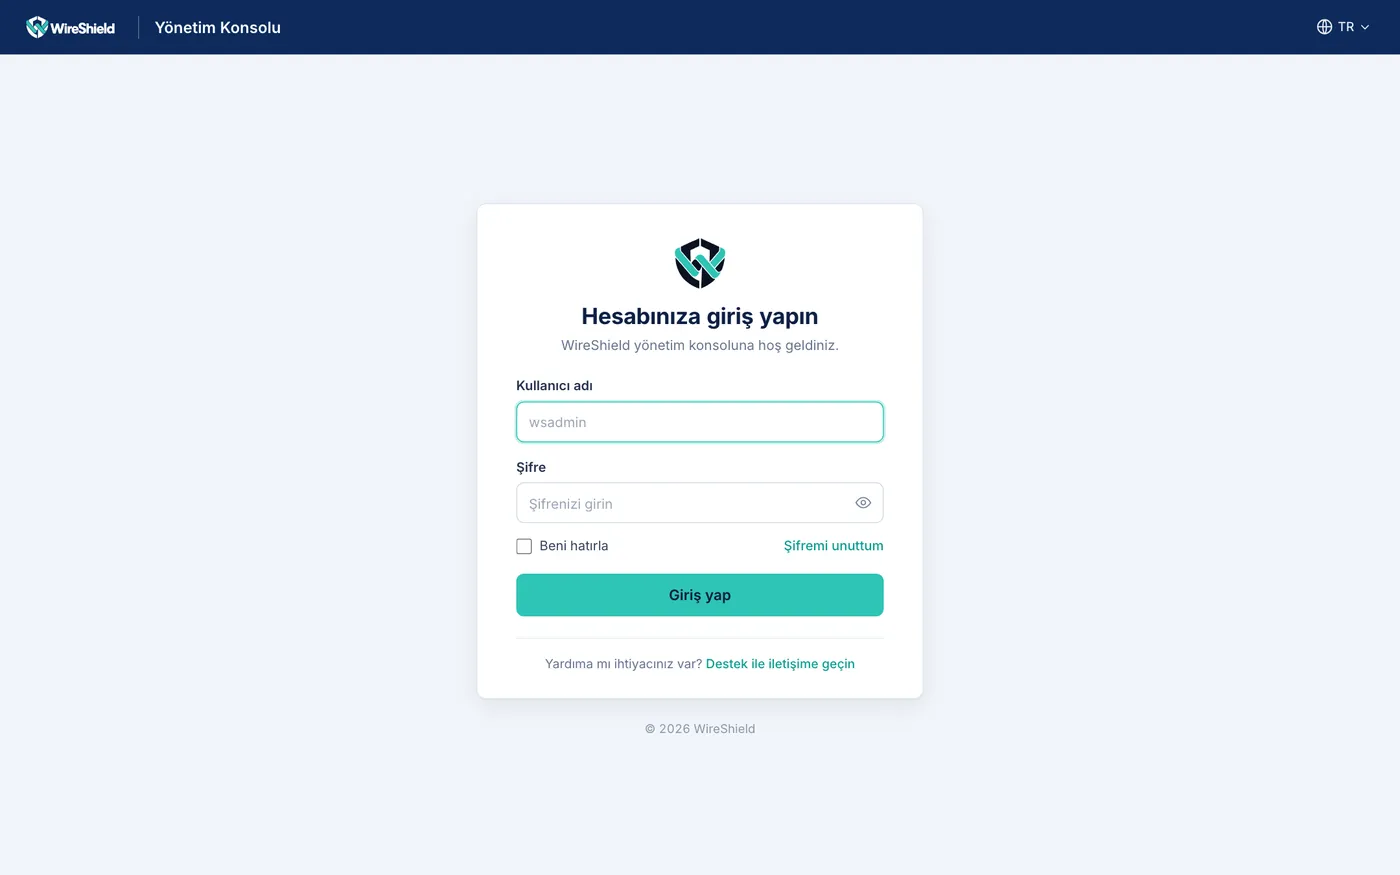
Giriş ekranı (Sign in to your account) — logo, kullanıcı adı, parola, 2FA kodu alanı, dil seçici
0.4 Kurulum topolojileri
Yönlendirmeli (L3) inline — iki portlu
Cihaz, üst yön router'ı (ISP/sınır router'ı) ile alt yön switch'i arasında bir yönlendirme atlaması olarak durur.
İnternet → Üst yön router ──/30 veya /31── [veri portu 1] WireShield [veri portu 2] ──/30 veya /31── Alt yön switch → sunucular- Üst yön router'ı korunan prefix'leri cihazın üst yön adresine yönlendirir (statik rota ya da BGP).
- Cihaz trafiği temizler ve alt yön switch'ine (next hop) iletir. Saldırı trafiği üst yön portunda düşer.
- Router'da cihazı atlayan yedek rota bulunmalıdır (ör. Junos
qualified-next-hop). BFD ile cihaz arızasında geçiş bir saniye civarında olur (bkz. Bölüm 3). - Dönüş trafiği isteğe bağlı olarak cihaz üzerinden gönderilebilir (simetrik koruma için gereklidir).
Tek portlu POP
Router/switch olmayan bir noktada ISP kablosu doğrudan cihaza girer. Trafik ISP portundan girer, temizlenir ve aynı porttan bir POP tüneli (GRE ya da GRE-in-UDP) içinde müşterilere teslim eden POP'a gider. Yönetim aynı kablodan, ayrı bir IP adresi ve izinli yönetim ağlarıyla yapılır.
Servis modu (GRE/BGP)
Cihaz korunan prefix'leri BGP ile duyurur; temizlenen trafik müşterinin router'ına GRE tüneliyle teslim edilir. Müşteri prefix'lerini tünel içindeki BGP oturumuyla duyurabilir.
0.5 Prefix çalışma modları
Her korunan prefix'in bir çalışma modu vardır.
| Arayüzdeki ad | API değeri | Davranış |
|---|---|---|
| Otomatik (saldırıda) (Automatic (on attack)) | auto | Trafik izlenir; saldırı tespit edilince profilin süzgeçleri kendiliğinden devreye girer, saldırı bitince çıkar. Önerilen üretim modu. |
| Sürekli Açık (Always On) | enforce | Profilin süzgeçleri sürekli açıktır. |
| İzleme (Monitor) | sensor | Yalnız izlenir, hiçbir şey düşürülmez. Saldırılar ve Düşecekti (Would drop) sayaçları yine kaydedilir. |
| Öğrenme (Learning) | learning | İzleme gibidir; ayrıca prefix'in normal trafiğini öğrenip eşik önerir. Saldırı kayıtları "öğrenme modu / olurdu" etiketi taşır. |
| Bypass | bypass | Süzme ve saldırı tespiti yoktur. Yalnız acil durumlar içindir. |
Önerilen geçiş sırası: Öğrenme ya da İzleme → (bir süre Düşecekti sayaçlarını inceleyin) → Otomatik (saldırıda). Gölge çalışma için bkz. Bölüm 7.11.
Konsoldaki mode komutu yalnız sensor, enforce ve bypass arasında, müşteri portalı yalnız İzleme (sensor) ile Sürekli Açık (enforce) arasında geçici geçiş yapar. Kalıcı mod (Otomatik ve Öğrenme dahil) personel tarafından prefix sayfasında ayarlanır.
0.6 Tespit ve önleme
- Tespit bir saldırı kaydı (incident) açar; kendi başına trafik düşürmez.
- Süzme yalnız Otomatik (saldırıda) (saldırı sürerken) ya da Sürekli Açık moddaki prefix'lerde, prefix'in koruma profiline göre yapılır.
- Her prefix bir profil kullanır. Profil atanmamış prefix'ler yerleşik varsayılan profili (profil 0) kullanır: varsayılan tespit vardır (öğrenilen taban ×5, en az 200 Mbit/s / 20 kpps, toplam 2 Mpps) ama süzgeç yoktur. Süzme için süzgeç içeren bir profil (ör. Karışık barındırma / VPS) atayın (bkz. Bölüm 7).
0.7 Değerlendirme sırası (bir paket hangi sırayla denetlenir)
Korunan bir prefix'e gelen her paket bu sırayla denetlenir; karar veren ilk adım kazanır, sonrakilere bakılmaz:
- Genel izin listesi (operatör): paket geçer, başka hiçbir şeye bakılmaz
- Genel engel listesi (operatör)
- Prefix'in izin listesi: geçer (operatörün genel engel listesini aşamaz)
- Prefix'in engel listesi
- Bozuk paketler (kaçınma amaçlı başlık yapıları)
- Prefix'in özel kuralları, önceliğe göre (küçük numara önce); İzin ver kuralı paketi geçirir
- Sahte kaynak süzgeci (profilde açıksa)
- Simetrik koruma
- Hazır uygulama koruması (UDP hizmetleri)
- Profil: tehdit istihbaratı → ülke/ASN politikası → profil kuralları (yukarıdan aşağı) → amplifikasyon süzgeci → izinli protokoller → geçersiz TCP bayrakları → SYN doğrulaması → ACK/RST doğrulaması
Eşleşen pakete ne olacağını prefix'in çalışma modu belirler: Sürekli Açık'ta ve Otomatik'te saldırı sürerken düşürülür; İzleme'de (ve saldırı yokken Otomatik'te) aynı denetimler çalışır ama yalnız "düşürülecekti" olarak sayılır. İstisna: Ne zaman = Her zaman olan özel kurallar Otomatik kipte saldırı yokken de düşürür. Bypass tüm denetimleri atlar.
0.8 Lisans hakkında kısa not
Süresi dolan bir lisans trafiği hiçbir zaman kesmez: çalışan koruma ve mevcut yapılandırma sürer, yalnız yeni özellik ve eklemeler kapanır. Kullanılabilir lisansı olmayan cihaz (hiç lisans yüklenmemiş ya da lisans bu cihaza ait değil) ise en çok 3 prefix, 2 müşteri ve 2 GRE tüneli korur ve cihazdan geçen toplam trafiği 100 Mbps ile sınırlar (fazlası düşürülür). Üretim trafiği almadan önce lisansı içe aktarın. Ayrıntı: Bölüm 11.