


İzleme, bildirimler, raporlar ve API
10.1 Cihaz izleme (Appliance Yönetici)
| Sayfa | İçerik |
|---|---|
| İzleme → Genel Bakış (Device Overview) | Cihaz ön paneli (portlar, bağlantı ışıkları, BYPASS durumu), cihaz durumu, ad, model, platform, seri no, cihaz kimliği, yazılım sürümü, çalışma süresi; CPU (tüm çekirdeklerin ortalaması ve en yüklü çekirdek), RAM, sıcaklık, fanlar, güç tüketimi; Performans Eğilimi (son 1 saat CPU/RAM); Donanım Sağlığı; Lisans ve Destek; Arayüzler (canlı RX/TX); Güncelleme Durumu. Yenileme aralığı seçilebilir (5 sn, 15 sn, 1 dk). |
| İzleme → Donanım | İşlemci (fiziksel işlemci başına ortalama kullanım, çekirdek/iş parçacığı, sıcaklık; açınca çekirdekler), bellek ve depolama, sensörler (BMC/IPMI'dan fanlar, güç kaynakları, güç tüketimi, kart sıcaklıkları), cihaz kimliği (üretici, ürün, seri no, BIOS). Sanal makinede "sensör yok" gösterilir. |
| İzleme → Portlar ve Wire Pair'ler | Arayüzler, bağlantı durumu, XDP kipi ve sayaçlar (5 sn); bağlantı hızı, FEC ve RX/TX halka ayarı, kuyruk sayısı (Bölüm 3.5). |
| Sistem → Sistem | Ana makine, WireShield servisi (sürüm, başlangıç, veri arayüzü), örnekleme oranı ve halka kaybı, denetim zinciri, TLS sertifikası, arayüzler ve Düşürme nedenleri (sayaçlar). |
| Sistem → Tanılama | Ağ araçları, Sistem raporları (CPU çekirdekleri, ağ portu, bağlantı izleme, güvenlik duvarı, yönlendirme, arayüzler, sistem günlüğü, açılış; Bölüm 13.6) ve paket yakalama (10.11). |
| Sistem → Denetim Kaydı | Hash zincirli, değiştirilemez işlem kaydı (son 200): zaman, kullanıcı, işlem, hedef, kaynak adres, sonuç. |
Sol alt köşedeki cihaz kartı cihaz adını ve Sağlıklı / Dikkat durumunu gösterir.
Sağlık uyarıları
Saldırı bir alarm değildir. Saldırılar saldırı kayıtları, bildirimler ve zil simgesiyle izlenir; donanım ya da kapasite sorunu yoksa saldırı sırasında cihaz durumu Dikkat'e geçmez. Sağlık uyarıları yalnız cihazın kendisiyle ilgilidir:
| Uyarı | Anlamı / yapılacak |
|---|---|
| Bir CPU çekirdeği 5 dakikadır %90 üzerinde kullanımda | Sürekli yük (kapasite sorunu). Saldırı anındaki kısa sıçramalar uyarı vermez. Bkz. Bölüm 13.6. |
| Fan / güç kaynağı / sıcaklık sensörü: uyarı, kritik ya da arıza | BMC'nin (iLO/iDRAC) kendi eşik durumu. Sunucunun donanım yönetim arayüzüne bakın. |
<port> için IOMMU çevirisi açık; çekirdeği iommu=pt ile açın | Veri portu IOMMU çeviri kipinde; paket başına CPU maliyeti artar. Bkz. Bölüm 13.6. |
| Lisans yüklü değil: cihazdan geçen trafik 100 Mbps ile sınırlı | Lisansı içe aktarın (Bölüm 11.4). |
| Bellek %90 üzerinde, boş disk %10'un altında | Kaynak sorunu; destekle görüşün. |
| TLS sertifikasının süresi yaklaşıyor / doldu | Bölüm 5. |
| Korunan arayüz düşük | Kabloyu, SFP'yi ve karşı ucu kontrol edin (Bölüm 13.6). |
| DNS sunucusu tanımlı değil | Ad çözümü çalışmaz (sertifikalar, GeoIP, feed'ler). Sunucuları Ağ Ayarları → Erişim ve TLS → DNS sunucuları kartında ayarlayın (Bölüm 3.8). |
| Denetim kaydı kapalı | Yönetim değişiklikleri reddedilir; destekle görüşün. |
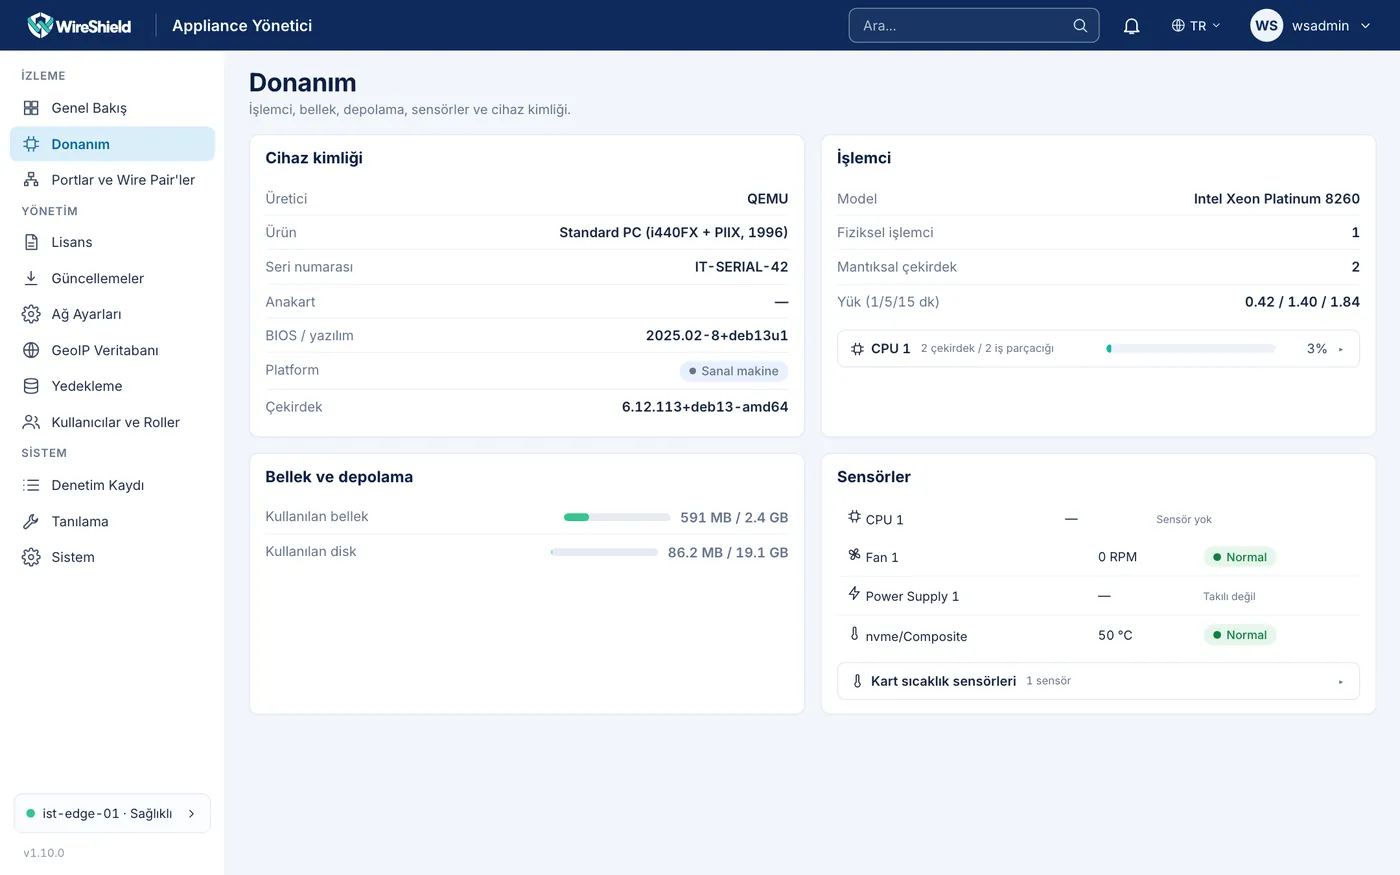
Appliance Yönetici → Donanım — fiziksel işlemci grupları, sensörler, BMC fan/güç kaynağı bilgisi 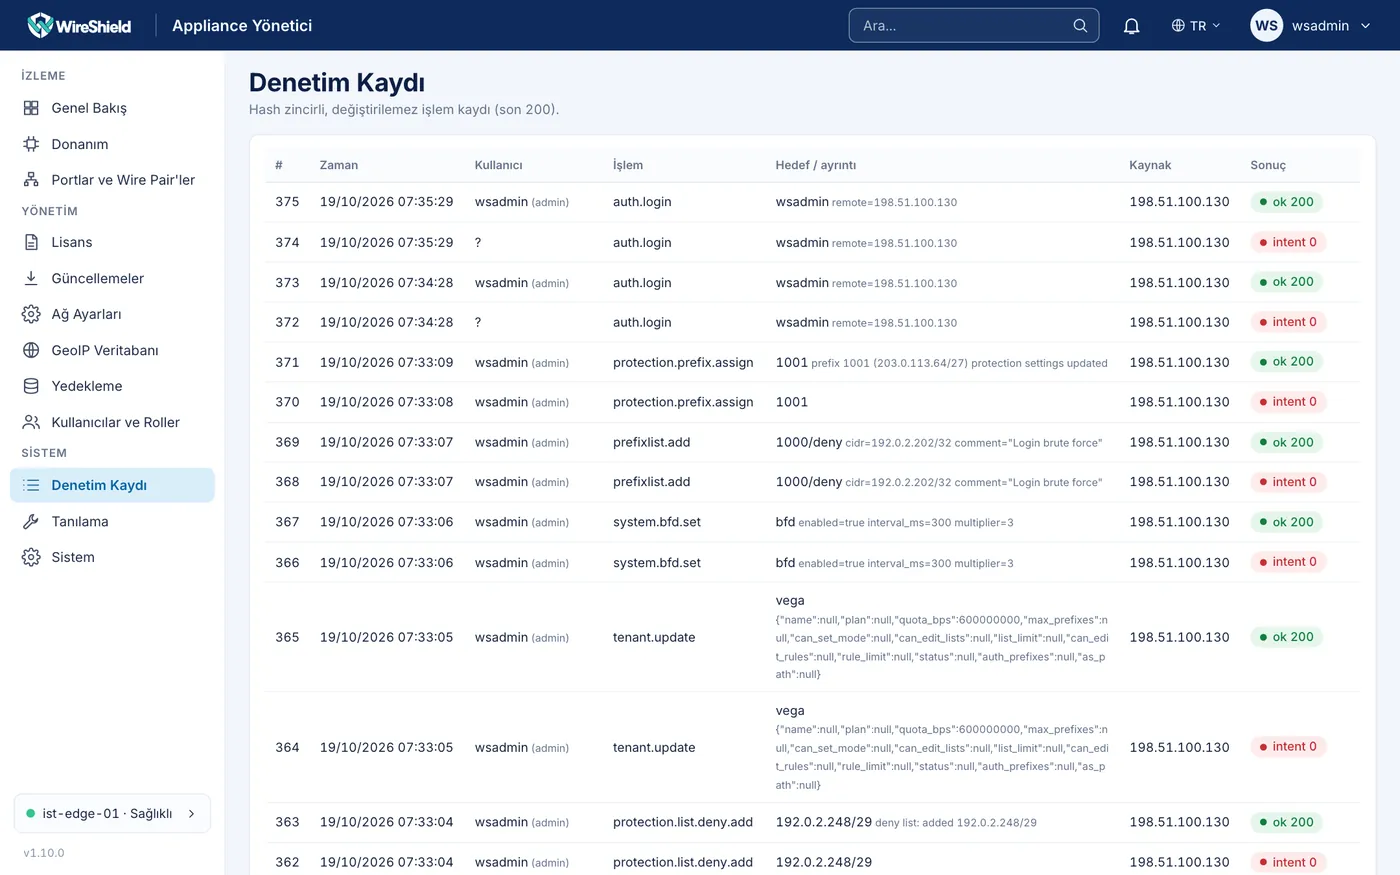
Sistem → Denetim Kaydı — kayıt tablosu
10.2 Trafik ve saldırı izleme (MSSP ve müşteri)
- Genel Bakış: MSSP'de Ağ Koruma Özeti (aktif müşteriler, toplam prefix, aktif GRE tünelleri ve BGP oturumları, kota uyarıları, son saldırılar, müşteriler ve kotalar); müşteride Koruma Özeti. Grafiklerde 95. yüzdelik çizgisi gösterilir.
- Saldırılar / Saldırılarım: tespit edilen saldırı kayıtları (en yenisi önce); Tümü, Aktif, Biten süzgeçleri. Sahte kaynak payı yüksek saldırılarda "Sahte kaynaklar" etiketi görünür.
- Koruma Grupları / Prefix'lerim: prefix'ler, mod, canlı gelen ve düşürülen trafik; satıra tıklayınca prefix detayı (trafik grafiği: canlı 1 sn, son 1 sa, son 6 sa; en çok trafik alan hedefler; kaynaklar; bu prefix'teki saldırılar).
- Onay bekleyen mitigasyon (Mitigation awaiting approval; admin/operator): operatör onaylı bir prefix'teki saldırı karar beklerken Genel Bakış ve Saldırılar sayfalarının üstünde Onayla / Reddet düğmeli ve geri sayımlı bir kart görünür (Bölüm 7.10).
- Üst çubuktaki Ara... kutusu prefix ve saldırılarda arama yapar. Zil simgesi aktif saldırı sayısını gösterir. Saldırı başlangıcı/bitişi, mod değişikliği ve sistem uyarıları ekranın köşesinde bildirim olarak görünür.
- Tüm zaman grafiklerinde fareyle sürükleyerek yakınlaştırabilirsiniz.
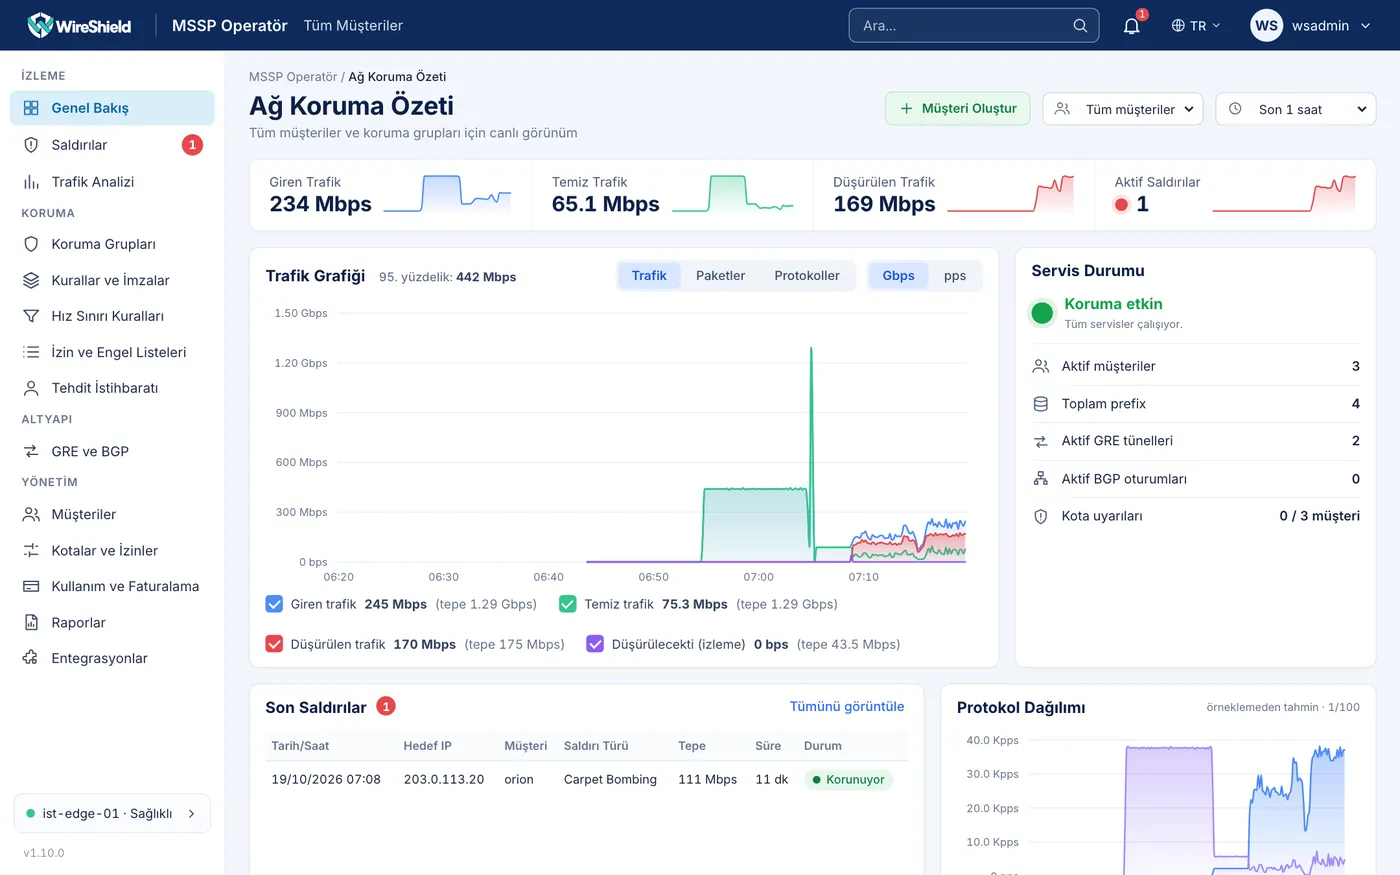
MSSP → Genel Bakış (Ağ Koruma Özeti) — KPI kartları, trafik grafiği, son saldırılar 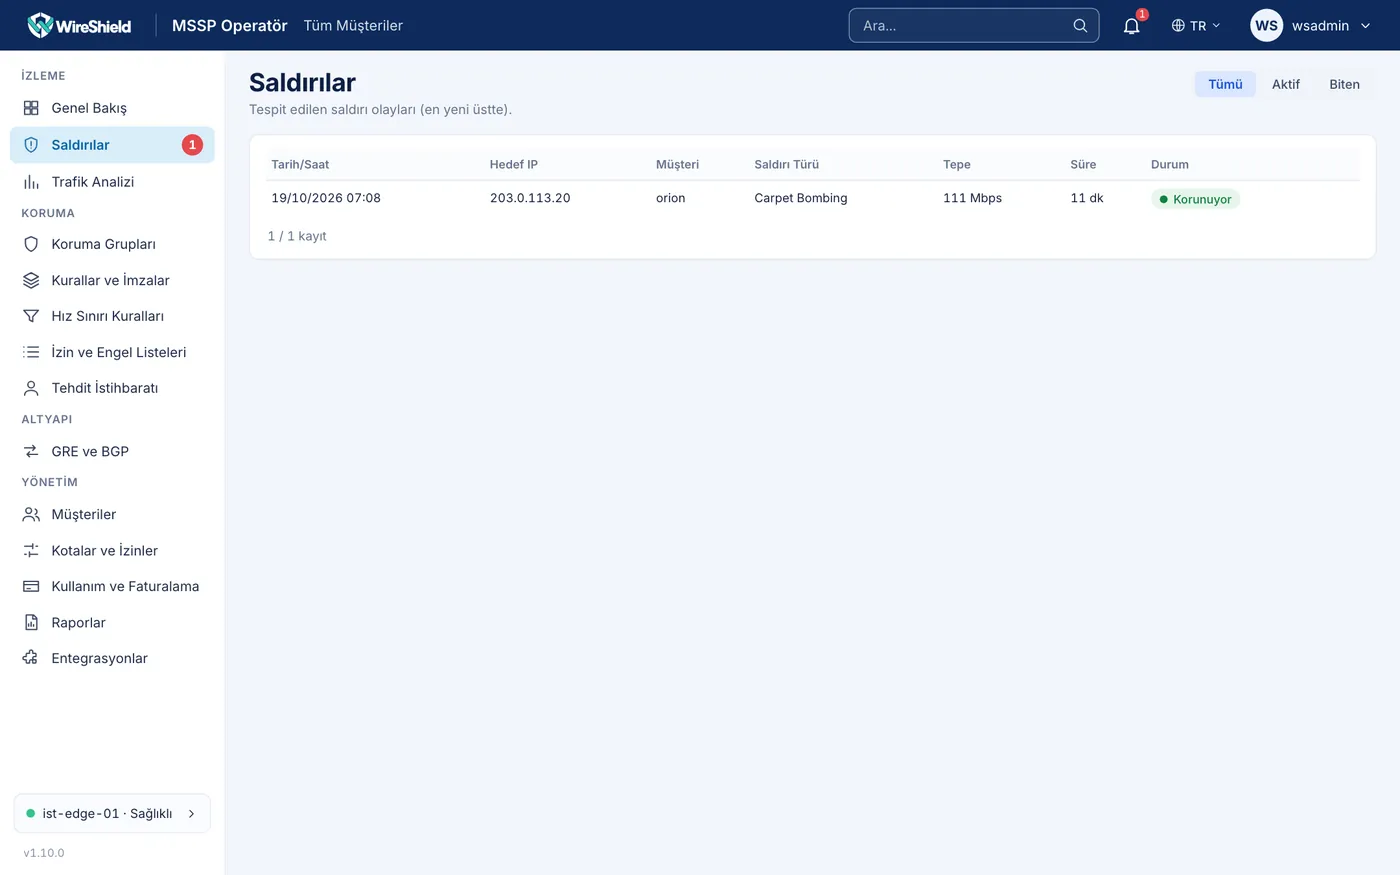
MSSP → Saldırılar — saldırı listesi, Aktif/Biten süzgeçleri
10.3 Saldırı detayı
Saldırı satırına tıklayınca açılan sayfa:
- Başlıkta asıl hedef IP ve vektör; prefix, başlangıç, süre.
- Tepe trafik, başlangıç hızı, Düşürülen paketler (öğrenme modunda "düşecekti"), Tespit gecikmesi (tespit → önleme).
- Saldırı trafiği grafiği: saldırı sürerken canlı, 10 sn çözünürlük, saldırıdan 5 dk önce ve 5 dk sonrası; gelen / düşürülen / düşecekti.
- Hedef IP'nin trafiği, Uygulanan önlemler (düşürme nedenleri), Vektör bileşimi (trafik sınıfı), Saldırı kaynakları (en çok) (örneklemeden tahmin; ülke bayrağı ve AS adıyla), hedef IP'ler ve portlar, kaynak ülke ve ASN.
- Ayrıntılar: olay kimliği, başlangıç eylemi, bitiş, vektörler, sonlandıran, Onay durumu. Karar beklenirken admin ve operator Onay satırında Onayla ve Reddet düğmelerini görür (Bölüm 7.10).
- Operatör notları (yalnız personel): Not ekle… alanına yazıp Not ekle.
İşlemler:
- Elle sonlandır (End manually): saldırı kaydı kapatılır ve prefix izlemeye döner. Trafik hâlâ saldırı altındaysa yeniden tespit edilir. Yanlış alarm için (ör. müşterinin trafiği büyüdü) onay penceresinde Bu normal trafikti: şimdiki seviyeyi normal olarak öğren seçeneğini işaretleyin; aksi hâlde aynı seviye 2 dakika sonra yeniden bildirilir.
- PDF rapor oluştur (biten saldırıda) / PDF rapor (indir) / Yeniden oluştur (ör. güncellemeden sonra güncel sürümle).
Saldırı sırasında header örnekleri (60 sn önce – 60 sn sonra) saldırı arşivinde tutulur; konsol kabuğunda incident samples <id> ve incident flows <id> ile incelenebilir.
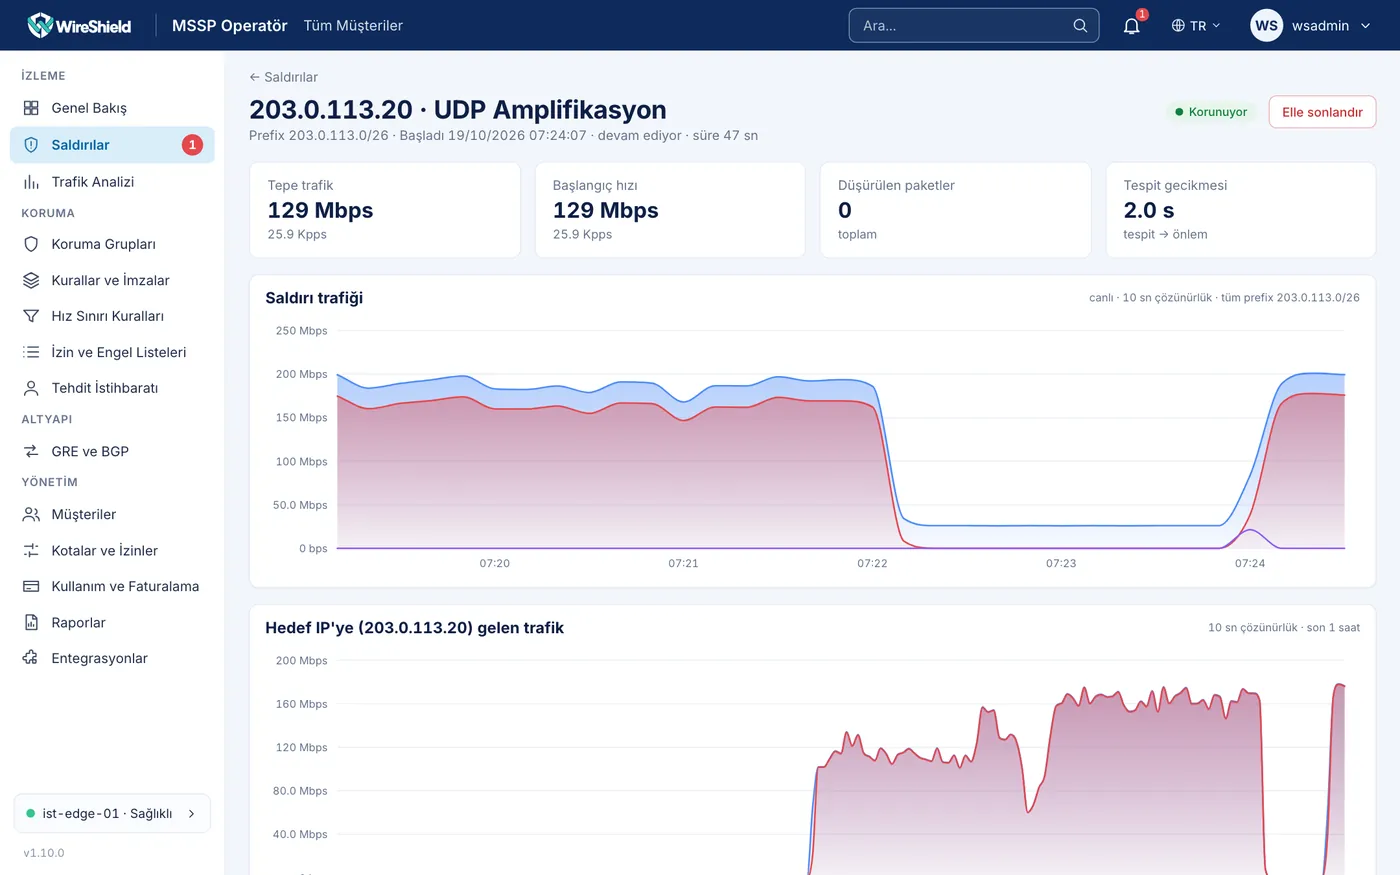
Saldırı detayı — başlık, KPI'lar, canlı saldırı trafiği grafiği, uygulanan önlemler, kaynaklar 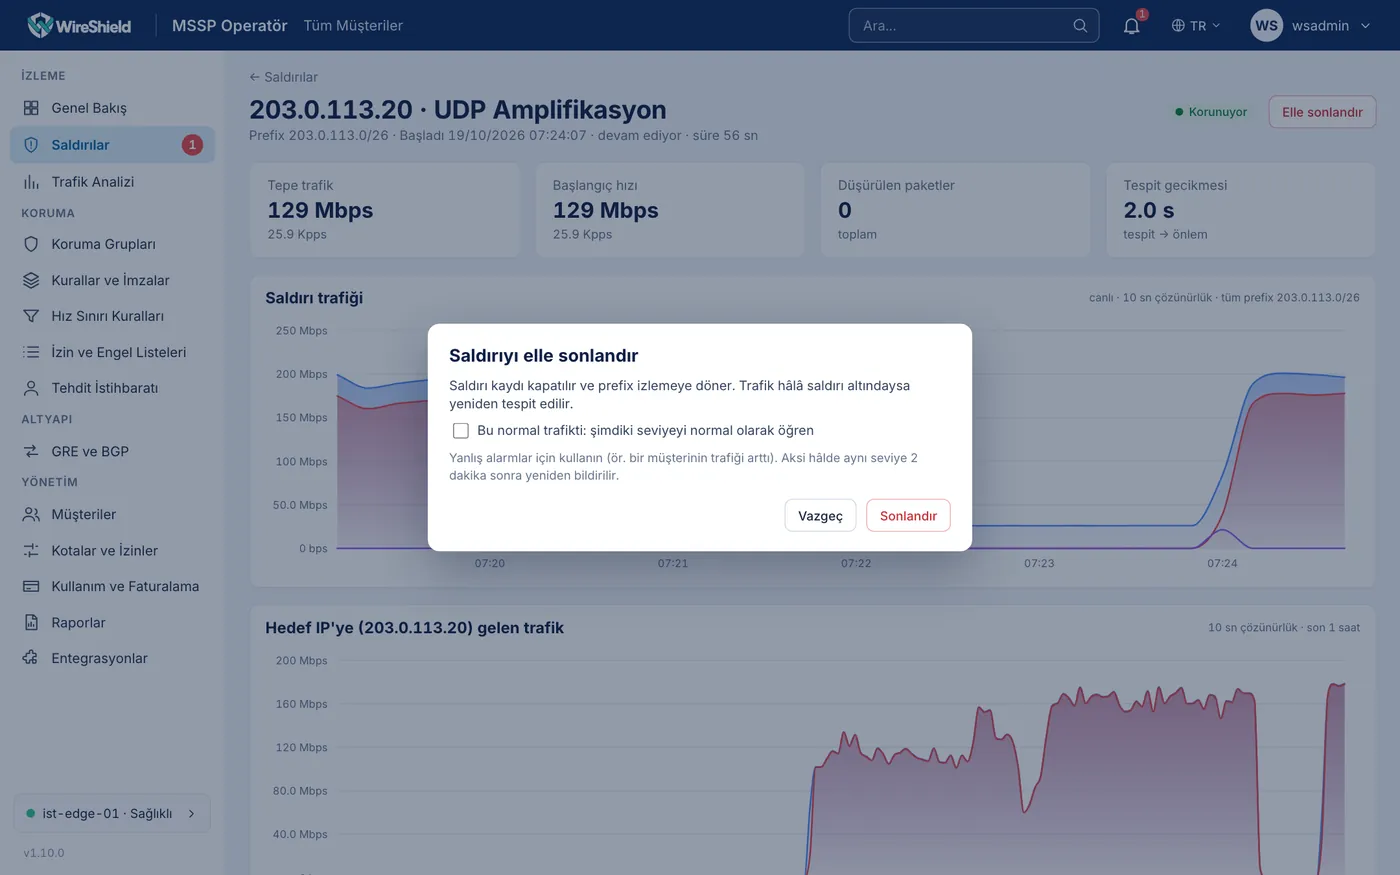
"Elle sonlandır" onay penceresi — "Bu normal trafikti" seçeneği
10.4 Trafik analizi
MSSP → İzleme → Trafik Analizi (müşteride Trafik Analizi): Kapsam (tüm prefix'ler ya da tek prefix) seçin. Sayfa tahmini hızı, tahmini farklı kaynak sayısını, en çok kaynak AS / IP / ülke / ağ (/24 · /48), hedef portlar, kararlar / düşürme nedenleri, TCP bayrakları ve paket boyları dağılımını gösterir. Zaman grafiği ülke, ASN, protokol, port ya da hedef IP'ye göre kırılır (Son 1 sa, Son 24 sa). Değerler örneklemeden tahmindir; geçmiş bellekte tutulur ve servis yeniden başlayınca sıfırlanır.
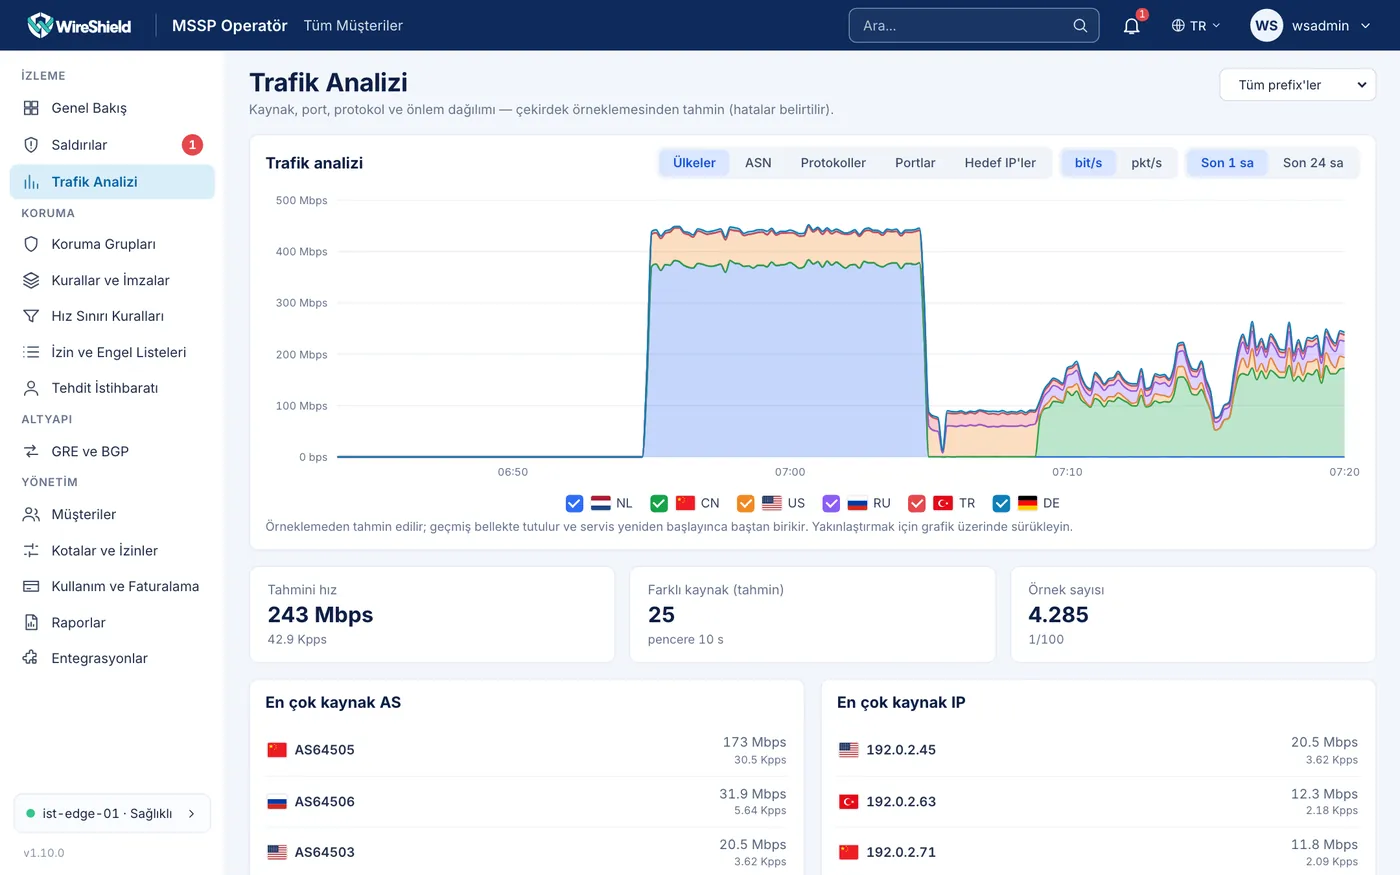
Trafik Analizi — ülke/ASN kırılımlı renkli zaman grafiği ve dağılım tabloları
10.5 Bildirim kanalları ve kurallar
MSSP → Yönetim → Entegrasyonlar (Integrations). Yazma yetkisi admin ve operator'dadır.
Kanal ekleme:
- Kanal ekle → tür seçin:
| Tür | Alanlar |
|---|---|
| E-mail (SMTP) | SMTP sunucusu (sunucu:port), Güvenlik (STARTTLS / TLS / Yok (şifresiz)), Kullanıcı adı, SMTP parolası, Gönderen, Alıcılar (virgülle ayrılmış), Konu öneki, E-posta dili, Butonların açacağı panel adresi (isteğe bağlı), Müşterilere açık (10.6) |
| Webhook | URL (https://…), Biçim (JSON / Slack), Düz http://'ye izin ver, İleti dili, İmza sırrı (HMAC, isteğe bağlı) |
| Telegram | Bot token'ı, Sohbet kimliği (chat ID), ileti dili |
| Syslog | Sunucu — taşıma adresin önekiyle seçilir: udp://192.0.2.50:514, tcp://192.0.2.50:514 ya da tls://192.0.2.50:6514; Biçim (CEF / JSON); Facility (ör. local0) |
| SNMP trap | Trap alıcısı (sunucu:port), Community, Enterprise OID (isteğe bağlı) |
Müşteri (isteğe bağlı) seçilirse kanal yalnız o müşterinin (personele özel olmayan) olaylarını alır. Parolalar ve sırlar kaydedildikten sonra gösterilmez ("kaydedildi — korumak için boş bırakın").
- Kaydet, ardından Test gönder ile kanalı deneyin.
Kural ekleme: kanallar bir kural onlara olay göndermedikçe hiçbir şey almaz.
- Kural ekle → Ad (ör. "Saldırılar NOC'a"), Olaylar (hiçbiri seçilmezse tümü), kanallar, En düşük önem, Yalnızca bu müşteri (isteğe bağlı), Bekleme (sn).
- Kaydet.
Hızlı başlangıç: Saldırıları ve raporları tüm kanallara gönder düğmesi hazır bir kural oluşturur.
Olaylar ve önem dereceleri:
| Olay | Önem |
|---|---|
Saldırı başladı (attack.start) | high |
Saldırı bitti, özetle (attack.end) | info |
Önleme onay bekliyor (mitigation.pending) | high |
Önleme kararı (mitigation.decided) | notice |
Prefix modu değişti (prefix.mode) | notice |
Koruma ayarları değişti (protection.changed) | notice |
Operatör notu eklendi (incident.note) | — |
Rapor hazır (report.ready; e-postada PDF ekli) | info |
Sistem uyarısı (system.alert) | warning / critical |
Not:
attack.endönemi info olduğundan En düşük önem = notice olan bir kural saldırı bitişini almaz; bitiş bildirimleri için ayrı kural yazın.
Gönderim: başarısız teslimat 1 sn, 5 sn, 30 sn, 2 dk, 10 dk aralıklarla yeniden denenir. Kanal başına dakikada en çok 60 ileti; fazlası bastırılır ve sonraki iletide belirtilir. Teslimat geçmişi (son 30) zaman, kanal, olay, başlık, sonuç, deneme ve hatayı gösterir. SMS için bir SMS ağ geçidini webhook ile bağlayın.
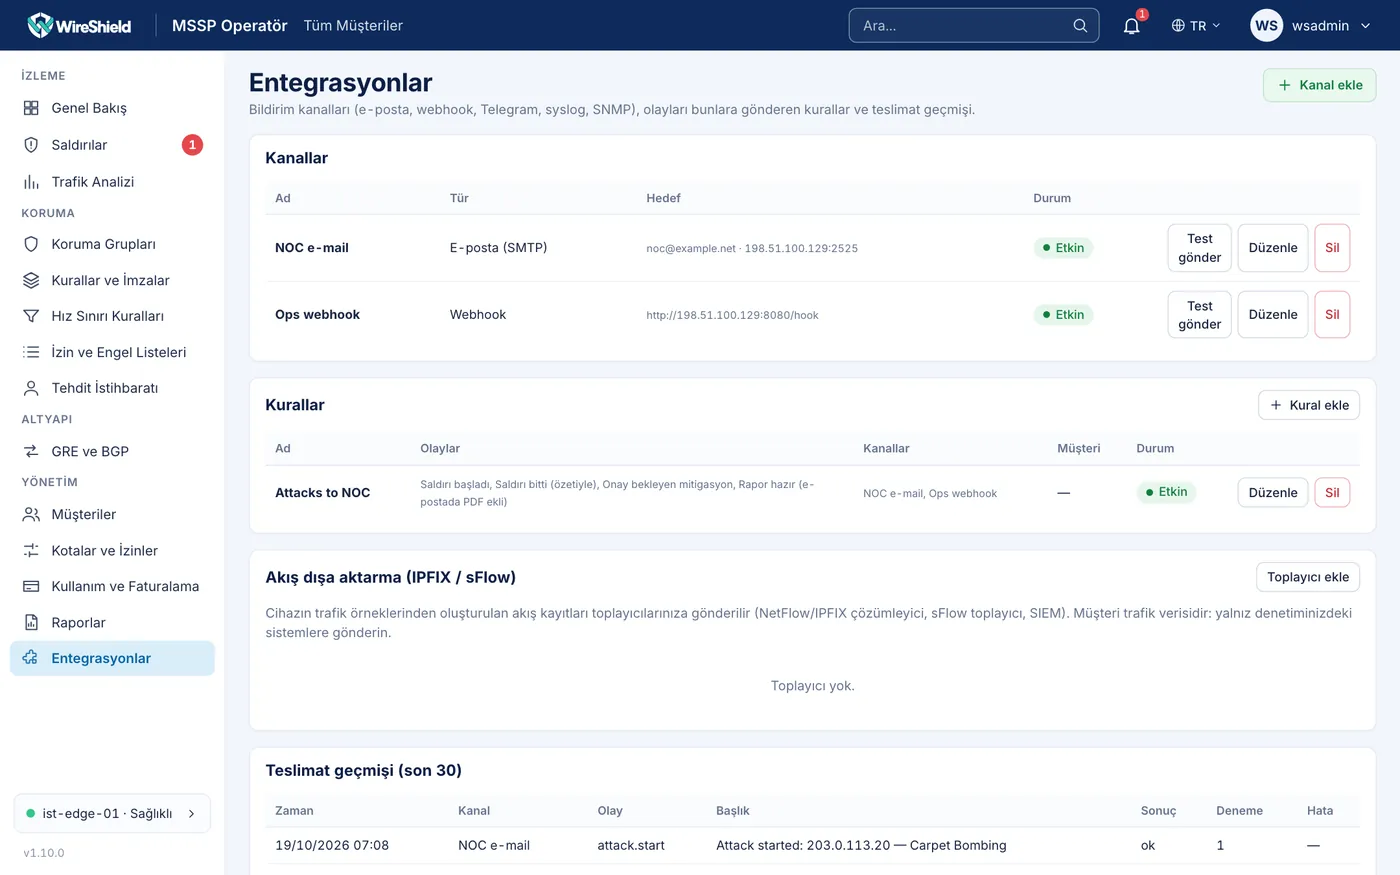
MSSP → Entegrasyonlar — kanallar tablosu, kurallar, teslimat geçmişi 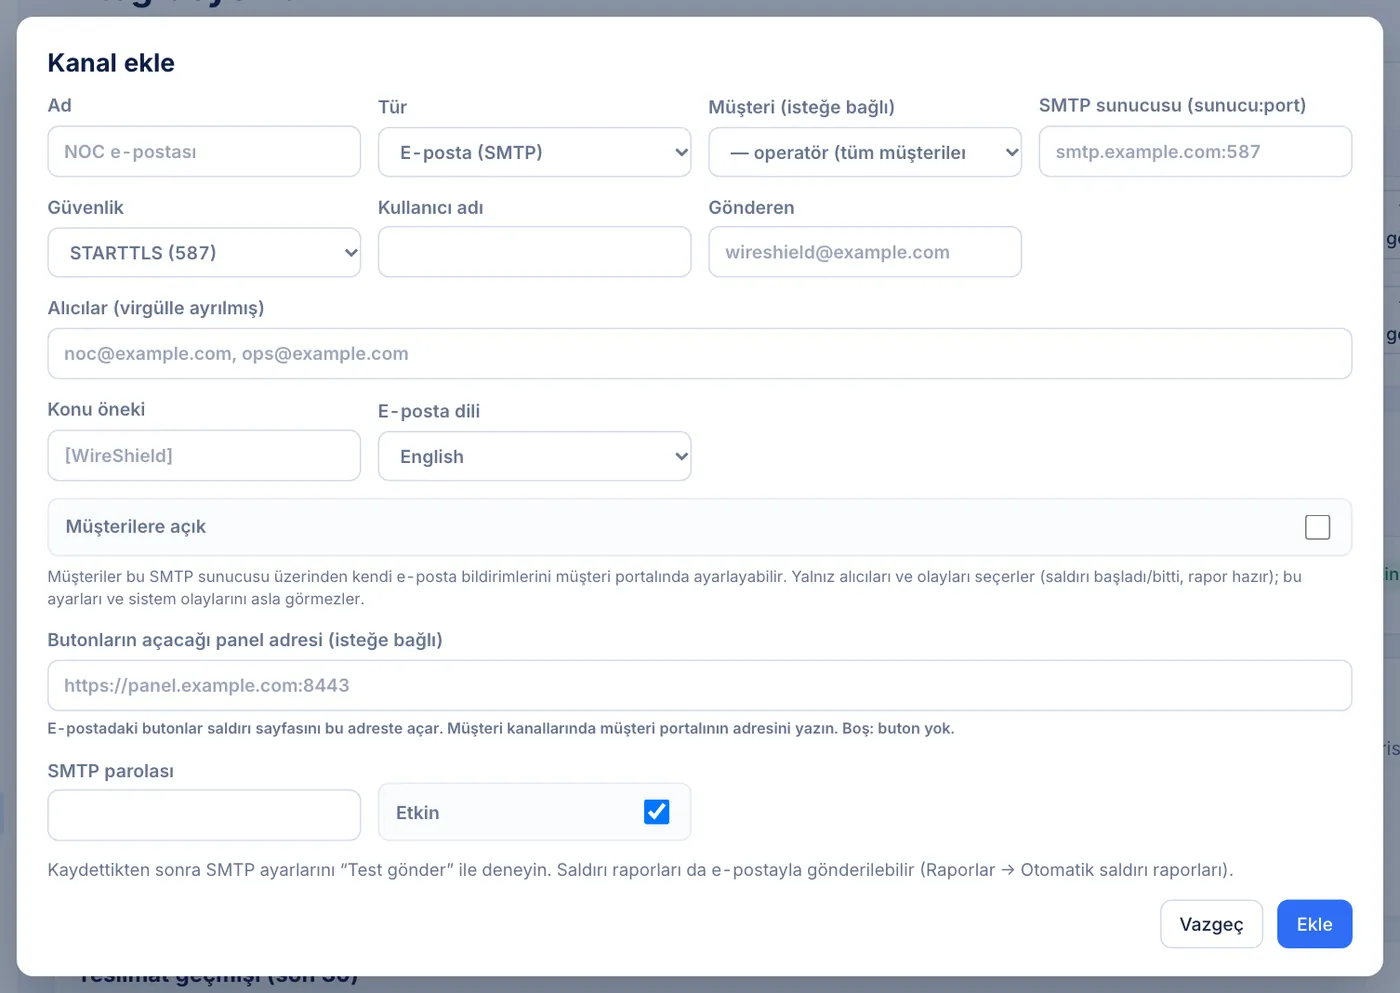
Kanal ekle penceresi — E-mail (SMTP) alanları
10.6 Müşteri self-servis bildirimleri
E-posta (MSSP tarafı): bir SMTP kanalını müşterilere açmak için kanal formunda Müşterilere açık seçeneğini işaretleyin ve Müşteri e-postalarındaki butonlar için müşteri portalı adresi alanına portal adresini (ör. https://portal.example.com) girin. Müşteri SMTP ayarlarını hiç görmez.
Müşteri tarafı: müşteri portalında Raporlama → Bildirimler:
- E-posta bildirimleri kartı: Alıcılar (her satıra bir adres, en fazla 10), E-posta dili, Olaylar (Saldırı başladı, Saldırı bitti, Rapor hazır, Koruma modu değişti), E-posta gönder anahtarı, Kaydet, Test e-postası gönder (dakikada bir). Sistem olayları müşteriye hiç gitmez.
- Webhook kartı: Adres (https://, genel internet), Biçim (JSON (imzalı) ya da Slack gelen webhook), İleti dili, olaylar → Webhook oluştur. İmza sırrı sistem tarafından üretilir ve yalnız bir kez gösterilir; kaybederseniz İmza sırrını yenile. Adres genel internete çözülmelidir (özel/ayrılmış adresler yasaktır), yönlendirmeler izlenmez.
- Hizmet sağlayıcınızın kurduğu kanallar ve Son teslimatlar listelenir.
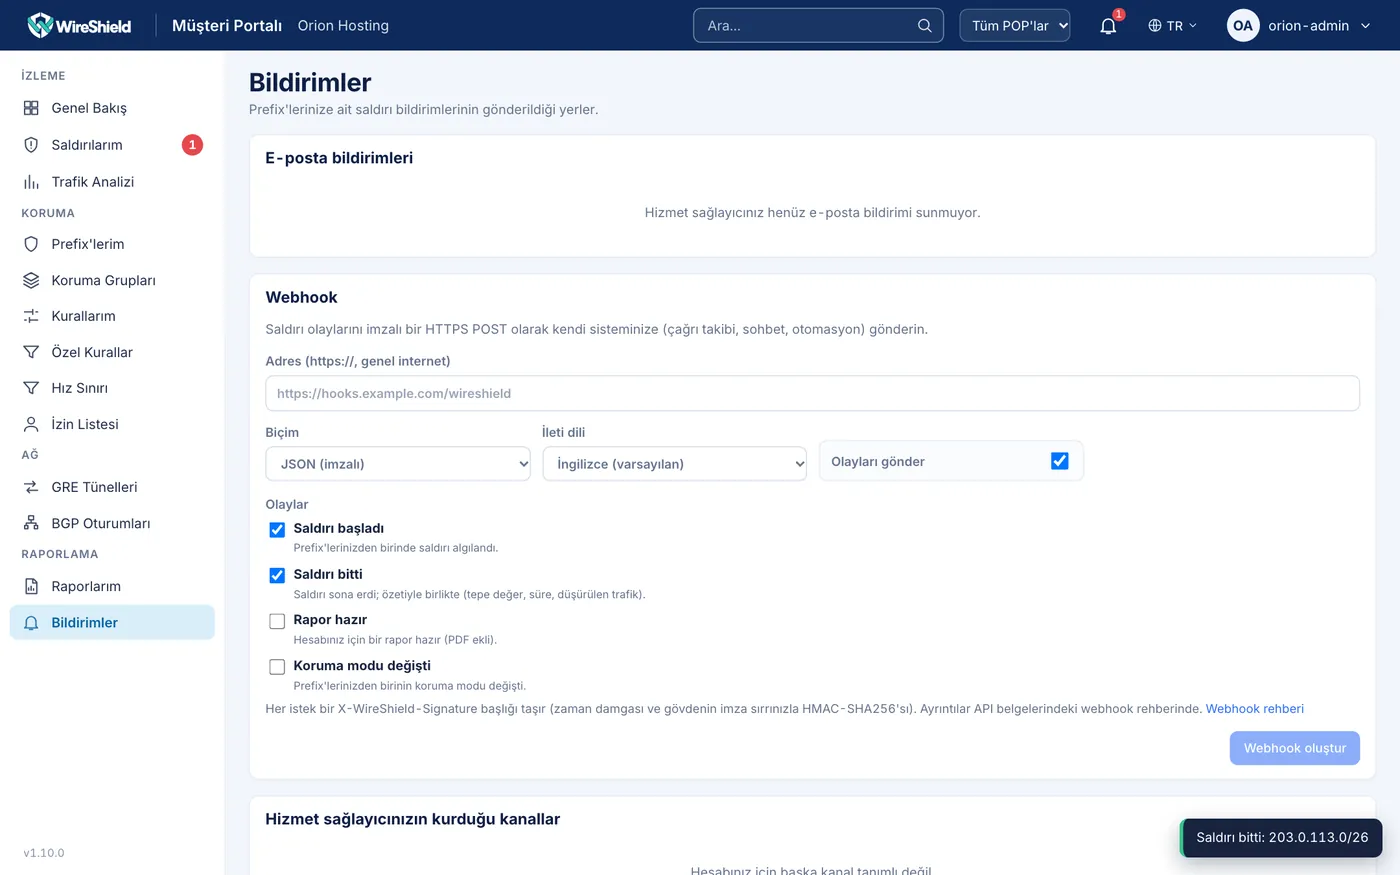
Müşteri Portalı → Bildirimler — E-posta bildirimleri ve Webhook kartları
10.7 Syslog / CEF
Syslog kanalı RFC 5424 iletilerini UDP, TCP ya da TLS üzerinden gönderir. Gövde ArcSight CEF (varsayılan) ya da webhook JSON'udur. Örnek başlık:
CEF:0|WireShield|DDoS Appliance|<sürüm>|attack_start|<başlık>|8|...| Alan | İçerik |
|---|---|
| Signature ID | Olay türü (attack_start, attack_end, prefix_mode, system_alert, …) |
| Severity | 1 info, 3 notice, 5 warning, 8 high, 10 critical |
rt, externalId, msg | Olay zamanı (ms), olay kimliği, başlık |
cs1–cs5 | vektör, prefix, müşteri, eylem, değişikliği yapan kullanıcı |
cn1–cn3 | tepe pps, tepe bps, süre (sn) (saldırı bitişinde) |
Facility varsayılan local0, uygulama adı wireshield. TLS için özel CA tanımlanabilir.
10.8 Webhook imza doğrulaması
Her istek şu başlıkları taşır: Content-Type: application/json, User-Agent: WireShield/<sürüm>, X-WireShield-Timestamp: <unix>, X-WireShield-Signature: sha256=<hex>.
İmza = hex(HMAC-SHA256(sır, zaman_damgası + "." + ham_gövde)). Alıcıda:
- İmzayı ham gövde üzerinden hesaplayın.
"sha256=" + hexile sabit zamanlı karşılaştırın.- Zaman damgası şimdiden 300 sn'den fazla farklıysa reddedin.
Gövde alanları: schema, id, event, severity, time, host, version, prefix_id, prefix, tenant, title, body, fields (vector, action, pps, bps, target, incident; değerler metindir). Herhangi bir 2xx yanıt başarıdır. Slack biçimi {"text": "başlık\ngövde"} gönderir.
10.9 API, olay akışı ve Prometheus
- API dokümantasyonu: cihaz müşteri ve MSSP için ayrı başvuru belgeleri sunar:
/docs/api/customer.htmlve/docs/api/mssp.html(API token'ları sayfasındaki API dokümantasyonu bağlantısı). Belgelerde token kullanımı, hata kodları, olay akışı, webhook, syslog ve Prometheus rehberleri vardır. - Kimlik doğrulama:
Authorization: Bearer wsk_…(Bölüm 9.8). Örnek:
curl -H "Authorization: Bearer $WS_TOKEN" https://panel.example.com:8443/v1/prefixes- Canlı olay akışı (SSE):
GET /v1/events. Olaylar:attack.start,attack.end,prefix.mode,mitigation.decided(her iki kitle); personel için ayrıcamitigation.pending,protection.changed,incident.note,report.ready,system.alert,bgp.session.up/down,bgp.prefix,tunnel.health,escalationve diğerleri. Yeniden bağlanırkenLast-Event-IDile son 1000 olay yeniden gönderilir; 15 sn'de bir: ping. Kullanıcı başına en çok 5 akış. - Prometheus:
GET /metrics(yönetim dinleyicisinde; portal üzerinden açılmaz). Prometheus sunucusunun adresine sınırlı, salt okunur bir token kullanın:
- job_name: wireshield
  scheme: https
  metrics_path: /metrics
  authorization:
    type: Bearer
    credentials_file: /etc/prometheus/wireshield.token
  static_configs:
    - targets: ['192.0.2.10:8443']
Metrikler: veri düzlemi sayaçları ve düşürme nedenleri, prefix başına hızlar ve mod, saldırı durumu, bildirim teslimatı, telemetri, denetim zinciri, sistem CPU/bellek/disk, arayüzler, lisans durumu.
- Sistem uçları (1.10.0 ile geldi): yalnız admin; yalnız yönetim arayüzünde kabul edilir (portal üzerinden açılmaz); her değişiklik denetim kaydına yazılır:
- Yedekler (Bölüm 11.3):
GET /v1/system/backups(liste, zamanlama, uzak hedefler),POST /v1/system/backups(şimdi yedekle),GET /v1/system/backups/download?name=<dosya>,POST /v1/system/backups/upload?name=<dosya>(doğrulamak ya da geri yüklemek için.wsbakyükleme),POST /v1/system/backups/verify,POST /v1/system/backups/restore,PUT /v1/system/backups/remote(SFTP/S3 ayarları),POST /v1/system/backups/remote/test,POST /v1/system/backups/remote/push(en yeni yedeği şimdi gönder). - DNS (Bölüm 3.8):
GET/PUT /v1/system/dns. - Hız sınırları: kullanıcı başına saniyede 20 istek (ani 40), istemci adresi başına saniyede 60.
10.10 Raporlar
MSSP → Yönetim → Raporlar (müşteride Raporlama → Raporlarım): üretilmiş PDF raporlar (saldırı, aylık özet, SLA) listelenir ve indirilir. Müşteri yalnız kendi raporlarını görür.
Otomatik saldırı raporları:
- Raporlar sayfasında Otomatik saldırı raporları anahtarını açın: her saldırı bittikten sonra (trafik kaydı tamamlanınca, yaklaşık 6 dk sonra) kendiliğinden PDF oluşturulur.
- İsterseniz Ayrıca e-postayla gönder ile bir e-posta kanalı seçin (önce Entegrasyonlar'da bir e-posta kanalı ekleyin).
Rapor türleri:
| Tür | İçerik |
|---|---|
| Saldırı raporu | Trafik grafiği (gelen/temiz/düşen, 10 sn), süre, tepe bps/pps, düşen veri, vektörler, müdahale zaman çizelgesi, kaynak IP/ASN/ülke tabloları, uygulanan önlemler |
| Aylık özet | Saldırı sayısı, toplam süre, tepe değerler, vektörler, en çok hedefler |
| Müşteri SLA | Saldırı sayısı, ortalama/en uzun tespit → önleme süresi, hedef süre içinde önlenen oran, düşen trafik, kullanım p95 ve kota |
PDF'ler İngilizcedir. Operatör adları ve notları raporlara girmez. Elle oluşturulan raporlar bildirim kurallarıyla e-postayla gönderilmez; zamanlanmış ve saldırı sonu raporları gönderilir.
Zamanlanmış raporlar (Scheduled reports; admin/operator): kart zamanlamaları tür, müşteri, Ne zaman, Sonraki çalışma ve Son çalışma bilgileriyle listeler; Şimdi çalıştır raporu hemen oluşturur, Düzenle ve Sil zamanlamayı değiştirir ya da kaldırır (önceden oluşturulmuş raporlar korunur).
- Yeni zamanlama'ya basın.
- Ad ve Tür: Aylık özet ya da Müşteri SLA.
- Müşteri: tüm müşteriler (yalnız aylık özette) ya da tek bir müşteri. Müşteri SLA için müşteriyi seçin ve SLA hedefi: önleme süresi (ms) değerini girin (varsayılan 10000).
- Tekrar: Aylık (Ayın günü ile, 1–28), Haftalık (Gün ile), Günlük ya da Yalnız elle; ilk üçünde ayrıca Saat (0–23) ve Saat dilimi (ör.
Europe/Istanbul; panel tarayıcınızın saat dilimini önerir). Aylık çalışma önceki takvim ayını, haftalık çalışma önceki 7 günü, günlük çalışma önceki günü kapsar. - E-postayla gönder: e-posta kanallarını işaretleyin (yalnız tüm müşterilere ya da seçilen müşteriye ait kanallar sunulur; önce Entegrasyonlar'da bir e-posta kanalı ekleyin).
- Etkin seçili kalsın; Oluştur'a basın.
Her ayın 1'inde aylık özet iyi bir başlangıçtır.
Şimdi oluştur (Generate now) zamanlama olmadan tek bir rapor üretir: Tür, Müşteri, Ay (SLA raporunda SLA hedefi de) seçip Oluştur'a basın. Bu raporlar e-postayla gönderilmez.
Konsol kabuğunda report list raporları, report schedule list zamanlamaları listeler.
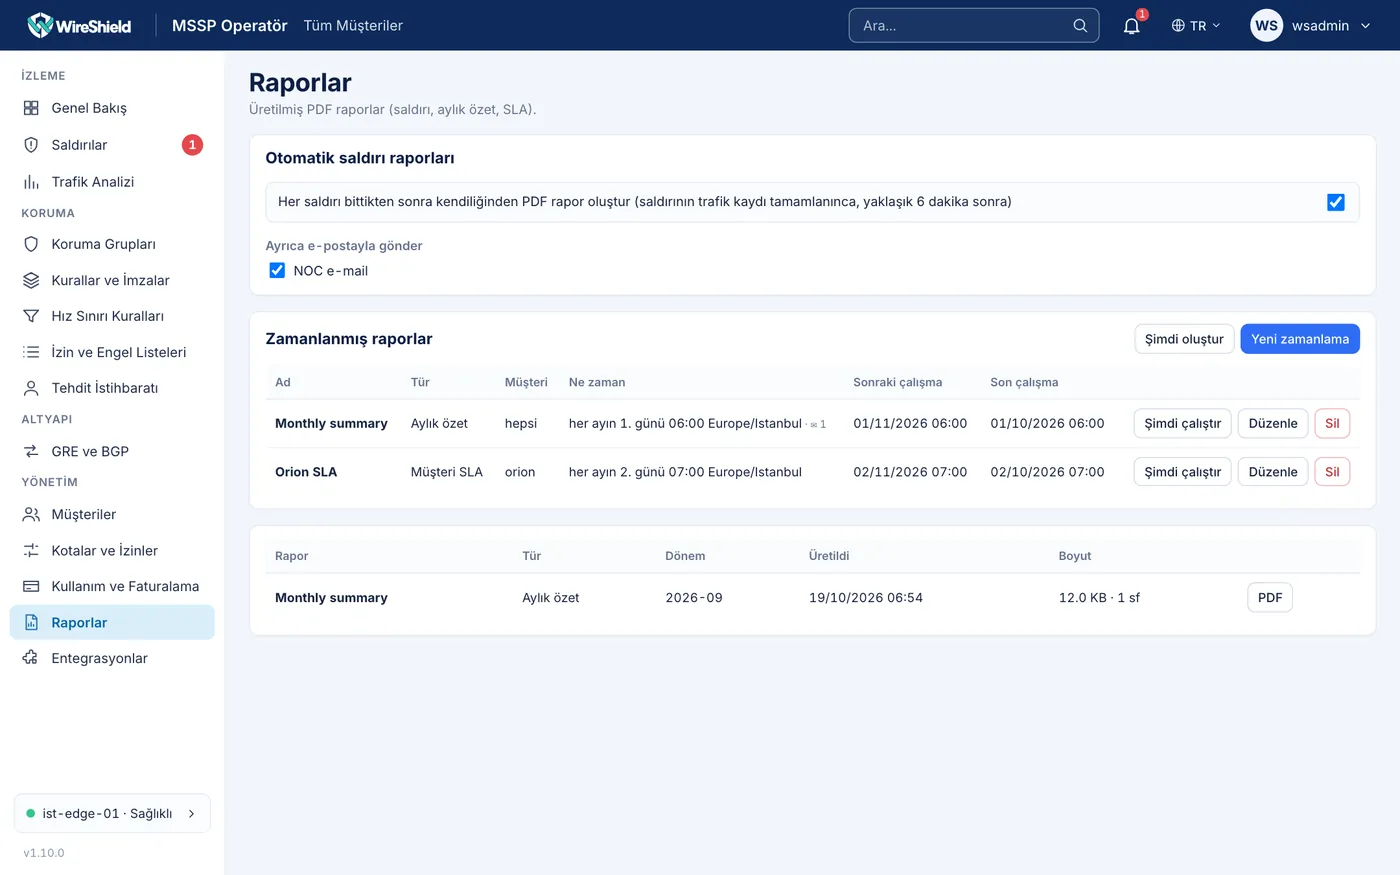
MSSP → Raporlar — rapor listesi, "Otomatik saldırı raporları" anahtarı ve "Zamanlanmış raporlar" kartı
10.11 Paket yakalama (PCAP)
Sistem → Tanılama → Yeni yakalama (yalnız admin/operator):
- Prefix, Süre (sn, en çok 300), Protokol, Kaynak IP/CIDR, Hedef port seçin.
- Yakalamayı başlat.
- Yakalamalar tablosunda durum, paket sayısı ve boyut görünür; PCAP ile indirin, Durdur ya da Sil.
Yakalama payload içerir (paket başına en çok 256 bayt); her indirme denetim kaydına yazılır. Prefix başına bir, toplam 8 eşzamanlı yakalama.
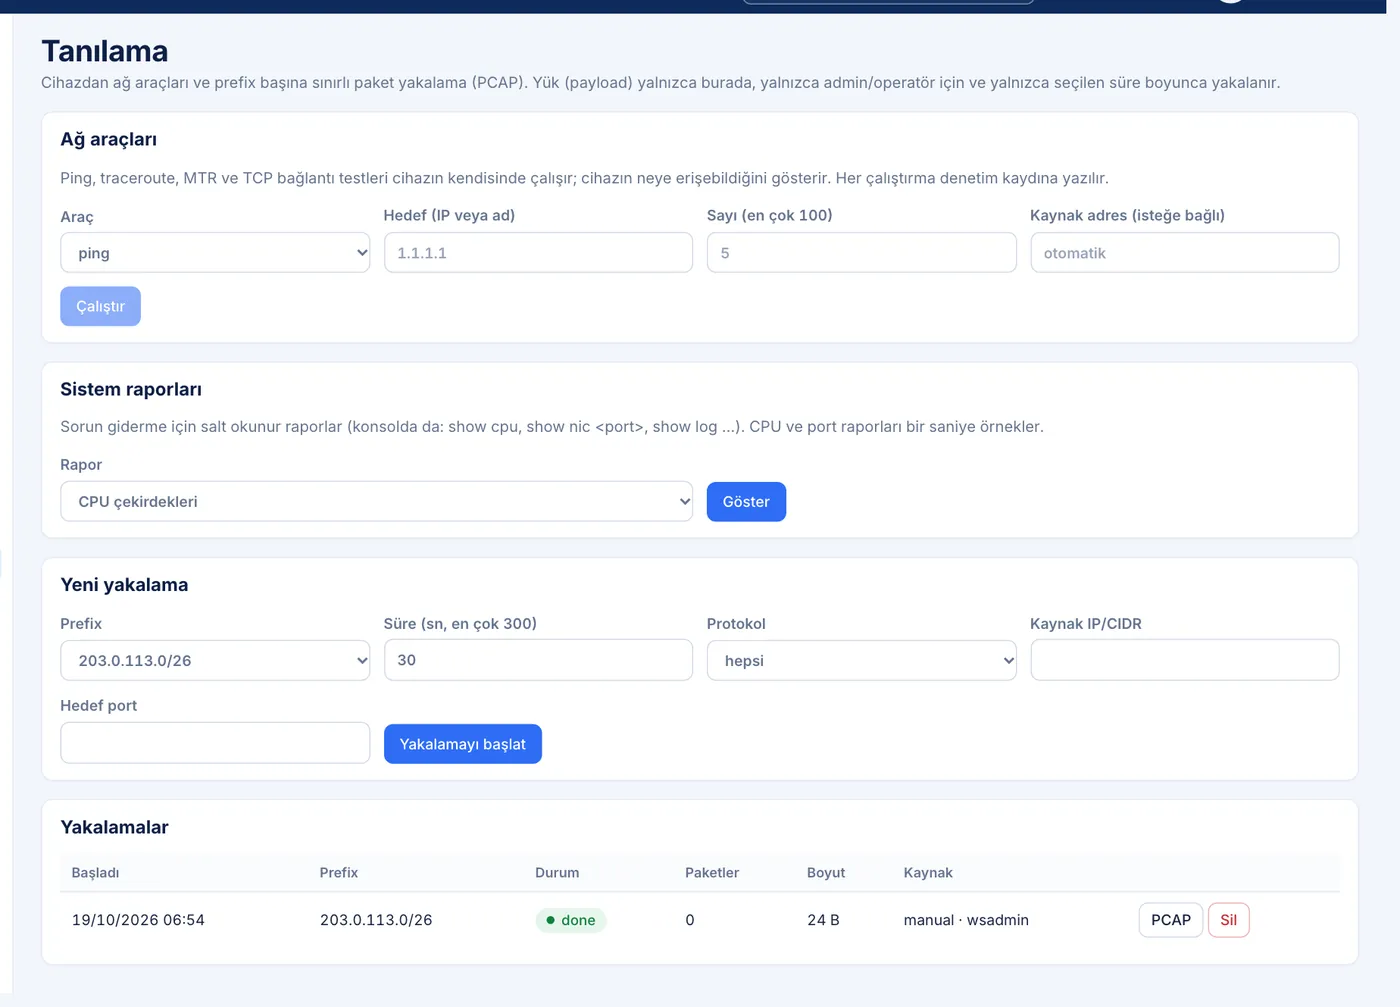
Tanılama → Yeni yakalama formu ve Yakalamalar tablosu
10.12 IPFIX / sFlow dışa aktarma
Cihazın trafik örneklerinden oluşturulan akış kayıtları harici toplayıcılara (NetFlow/IPFIX çözümleyici, sFlow toplayıcı, SIEM) gönderilebilir. Yöneticiler bunu MSSP → Entegrasyonlar → Akış dışa aktarma (IPFIX / sFlow) kartından ayarlar (Flow export (IPFIX / sFlow)):
- Toplayıcı ekle'ye tıklayın.
- Ad (küçük harf, rakam,
-,_), Tür (IPFIX ya da sFlow v5) ve Toplayıcı adresi (ana makine:port) girin; ör. IPFIX için192.0.2.50:4739, sFlow için192.0.2.51:6343. - IPFIX: Taşıma (UDP ya da TCP) ve isteğe bağlı Etkin akış zaman aşımı (5–300 sn, varsayılan 30). sFlow: isteğe bağlı Ajan adresi (toplayıcının gördüğü bu cihaz).
- İsterseniz gönderileni sınırlayın: Yalnız bu prefix kimlikleri ve Gönder kutuları (geçen, düşürülen, düşürülecek olan (izleme), sınanan (SYN doğrulaması)); hiçbiri seçilmezse tüm trafik.
- Kaydet. Değişiklik hemen uygulanır; değişmeyen toplayıcılar kesintisiz sürer.
Tablo, toplayıcı başına gönderilen kayıt ve bayt sayısını, son gönderim zamanını ve hataları gösterir. Dışa aktarılan akışlar müşteri trafik verisidir: yalnız denetiminizdeki sistemlere gönderin. Konsol kabuğunda export show toplayıcıları listeler.