Saldırı Analizi
DDoS saldırı türleri: hacimsel, protokol ve uygulama katmanı saldırıları
 WireShield Teknik Ekibi · 8 dk okuma
Yazıyı Oku


Saldırı Analizi
Bant genişliği normal görünse bile UDP flood saldırısı servisi yavaşlatabilir. Bps, pps, protokol ve port dağılımını baz çizgiye göre izleyerek saldırıyı erken yakalayın.
WireShield Teknik Ekibi
7 dk okuma
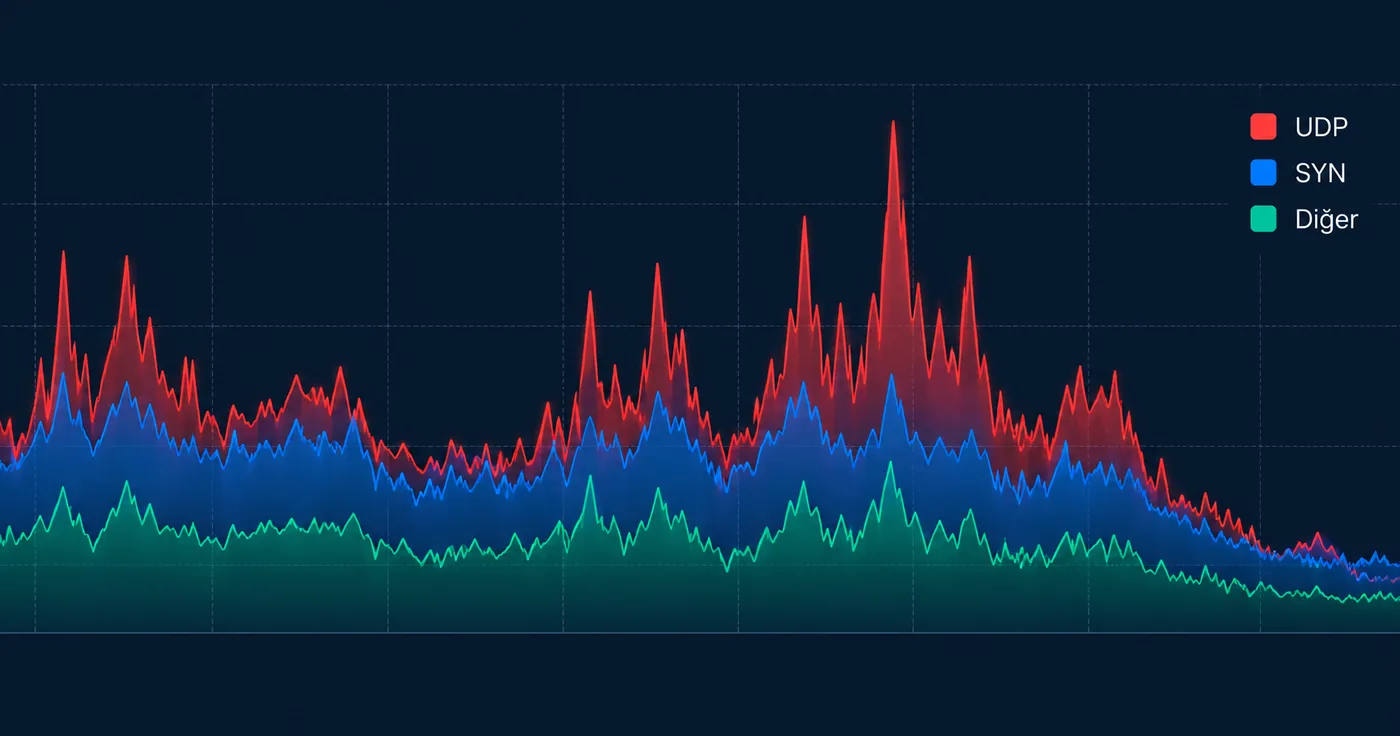
Bir UDP flood saldırısı çoğu zaman hat doluluğu alarmıyla fark edilir. Ama o noktada hasar başlamıştır. Saldırıyı erken yakalamak ve doğru süzmek için hangi metriklere bakacağınızı önceden bilmeniz gerekir.
UDP saldırısı, bağlantısız çalışan UDP protokolünün doğasını kötüye kullanarak hedefin bant genişliğini, bağlantı tablosunu veya işlemci kaynaklarını tüketmeyi amaçlayan DDoS türüdür. UDP el sıkışma gerektirmediği için trafik üretmek ucuz, kaynağı doğrulamak zordur.
Bu nedenle saldırgan, her pakete cevap beklemeden milyonlarca datagram gönderebilir. Hedef sunucu ise kapalı portlara gelen her paket için ICMP "port unreachable" yanıtı üretmeye çalışır ve kaynakları erir.
UDP flood, hedef IP adresine veya porta çok yüksek hacimde UDP paketi göndererek hattı ya da servisi doyurma yöntemidir. Paketler rastgele portlara yönelebilir veya DNS, NTP, oyun sunucusu gibi belirli bir servisi hedefleyebilir.
İki ana varyantı ayırt etmek gerekir:
UDP flood saldırısını tespit etmenin yolu, normal trafik çizgisini bilmek ve sapmaları birkaç metrikte birlikte izlemektir. Tek bir göstergeye bakmak yanıltıcıdır; örneğin bps normal kalırken pps katlanabilir.
İpucu: Alarm eşiklerini sabit değerle değil, saat ve güne göre değişen baz çizgiyle tanımlayın. Gece 03:00'te makul görünen bir trafik, gündüz normal olabilir; tersi de geçerlidir.
UDP spoofing, paketlerin kaynak IP adresinin sahte yazılmasıdır. UDP'de el sıkışma olmadığı için ağ bu sahteliği kendiliğinden fark etmez. Bu yüzden kaynak IP'yi engellemek çoğu zaman işe yaramaz.
Spoofing iki sonuç doğurur. Birincisi, saldırının gerçek kaynağını izlemek zorlaşır. İkincisi, saldırgan başka bir mağdurun adresini kaynak göstererek açık servislerin yanıtlarını hedefe yönlendirebilir; DNS veya NTP amplification bu mantıkla çalışır.
| Gösterge | Spoofed trafik | Gerçek kaynaklı trafik |
|---|---|---|
| Kaynak IP dağılımı | Rastgele, tutarsız | Sınırlı ve tutarlı havuz |
| TTL değerleri | Aynı kaynaktan farklı TTL | Kaynak başına stabil TTL |
| Coğrafi dağılım | Anlamsız, her yerden | Müşteri profilinize uyumlu |
| Engelleme etkisi | Düşük, kaynak değişir | Yüksek |
UDP attack kavramı yalnızca düz flood'u değil, UDP tabanlı tüm saldırı biçimlerini kapsar. Hangi türle karşılaştığınızı anlamak, doğru filtreyi seçmek için gereklidir.
| Tür | Mekanizma | İzlenecek ana veri |
|---|---|---|
| Düz UDP flood | Rastgele veya sabit porta yoğun paket | pps, hedef port dağılımı |
| Amplification (DNS, NTP vb.) | Açık servislerden büyük yanıt tetikleme | Kaynak port (53, 123 vb.), yanıt boyutu |
| Fragment saldırısı | Parçalanmış büyük UDP datagramları | Fragment oranı, yeniden birleştirme yükü |
| Servis odaklı UDP flood | Oyun veya VoIP portlarına geçerli görünen paketler | Payload deseni, oturum davranışı |
Amplification trafiğinde 53 veya 123 gibi bilinen kaynak portlardan gelen büyük paketler, hedefinizin hiç istemediği yanıtlardır. Eğer bu portlara sorgu göndermiyorsanız, bu trafiği ağ girişinde ayıklamak güvenli bir ilk adımdır.
Veri toplamak tek başına yeterli değildir; NetFlow/sFlow kayıtları ve paket örnekleri saldırı sırasında karar vermenizi hızlandırmalıdır. Saldırı imzasını çıkarıp ağ kenarında filtrelemek, hedef sunucuda yapılan müdahaleden çok daha etkilidir.
Hat dolduğunda sunucu tarafı güvenlik duvarı artık işe yaramaz, çünkü trafik oraya ulaşmadan bağlantı tıkanır. Hacimsel saldırılarda filtreleme, sizin hattınızın öncesinde yapılmalıdır.
WireShield, ağ ve taşıma katmanındaki hacimsel ve protokol saldırılarını kapsar: UDP flood, SYN flood, DNS amplification ve fragment saldırıları bunlar arasındadır. HTTP/L7 veya servise özel ihtiyaçlarda kapsam, teknik değerlendirmede birlikte belirlenir.
Hangi modelin uygun olduğu, hat kapasitenize, altyapı yapınıza ve izleme ihtiyaçlarınıza bağlıdır. İzleme verilerinizi (pps, port dağılımı, geçmiş saldırı kayıtları) teknik ekiple paylaşırsanız değerlendirme çok daha isabetli olur.
Etkilenen arayüzde saniyedeki paket sayısına (pps) bakın, ardından UDP oranını normal baz çizginizle karşılaştırın. İş yükü değişmediği halde pps'te keskin bir artış en hızlı göstergedir. Ardından hedef port dağılımına ve cihaz CPU'suna bakarak yükün iletimi mi zorladığını, yoksa yalnızca bant genişliğini mi tükettiğini anlayın.
Evet. Çok küçük paketlerden oluşan flood'lar, bant genişliği ılımlı kalırken router veya güvenlik duvarının işlem kapasitesini tüketebilir. Bu yüzden paket hızı ve cihaz yükü için ayrı alarmlar gerekir; yalnızca throughput grafiklerine güvenmeyin.
Yansıtma trafiği 53 veya 123 gibi meşru servis portlarından gelir ve genellikle hiç istemediğiniz büyük yanıtlardır. Doğrudan flood'lar ise sahte ya da botnet kaynaklı, tekdüze veya rastgele paketlerle hedef portları vurma eğilimindedir.
Önce kendi trafik profilinizi çıkarın, sonra koruma modelini bu profile göre seçin. Teknik değerlendirme için WireShield ekibiyle iletişime geçebilir, uygun modeli birlikte belirleyebilirsiniz.
Saldırı Analizi
WireShield Teknik Ekibi · 8 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 8 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 6 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.