Saldırı Analizi
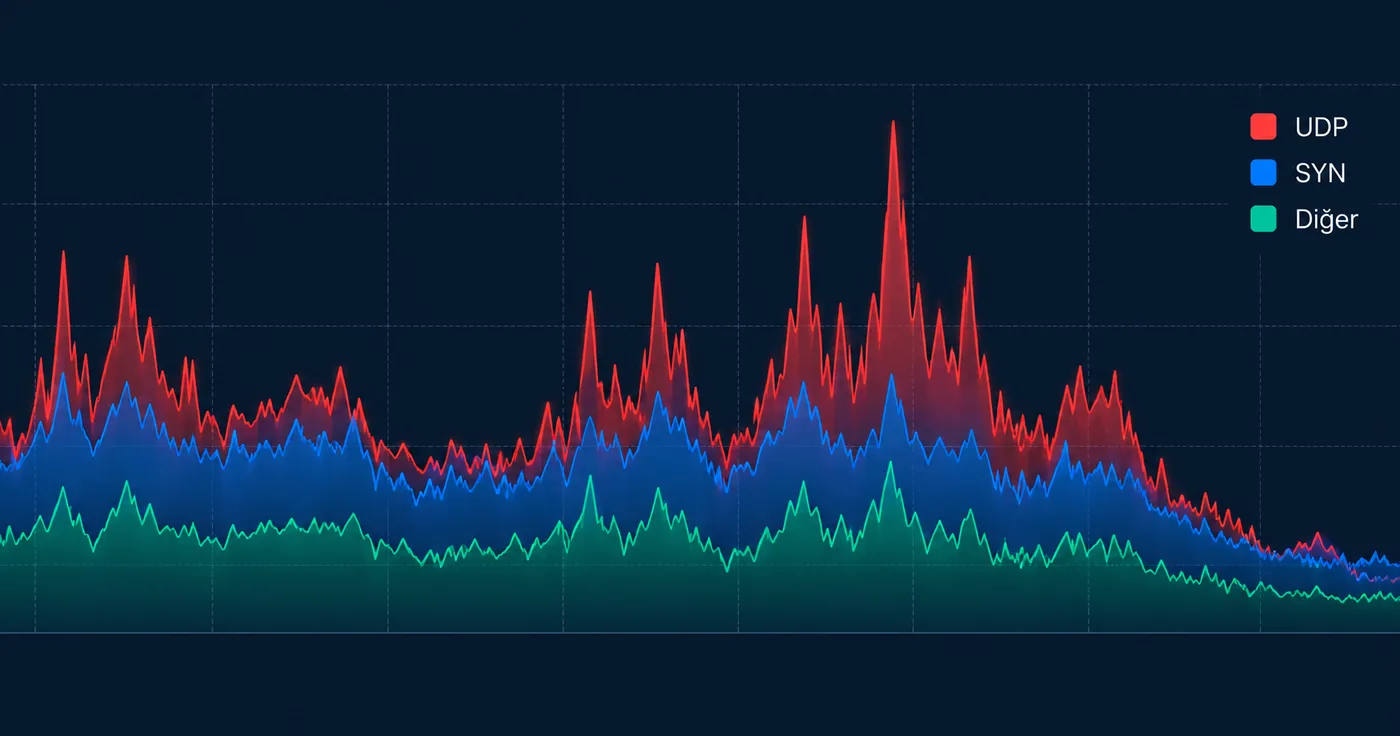
UDP flood saldırısında hangi veriler izlenmeli?
 WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku


Saldırı Analizi
DDoS saldırısı, binlerce cihazdan gelen sahte trafikle bir hizmeti erişilemez kılar. Saldırının nasıl işlediğini, türlerini, belirtilerini ve korunma yöntemlerini öğrenin.
WireShield Teknik Ekibi
8 dk okuma
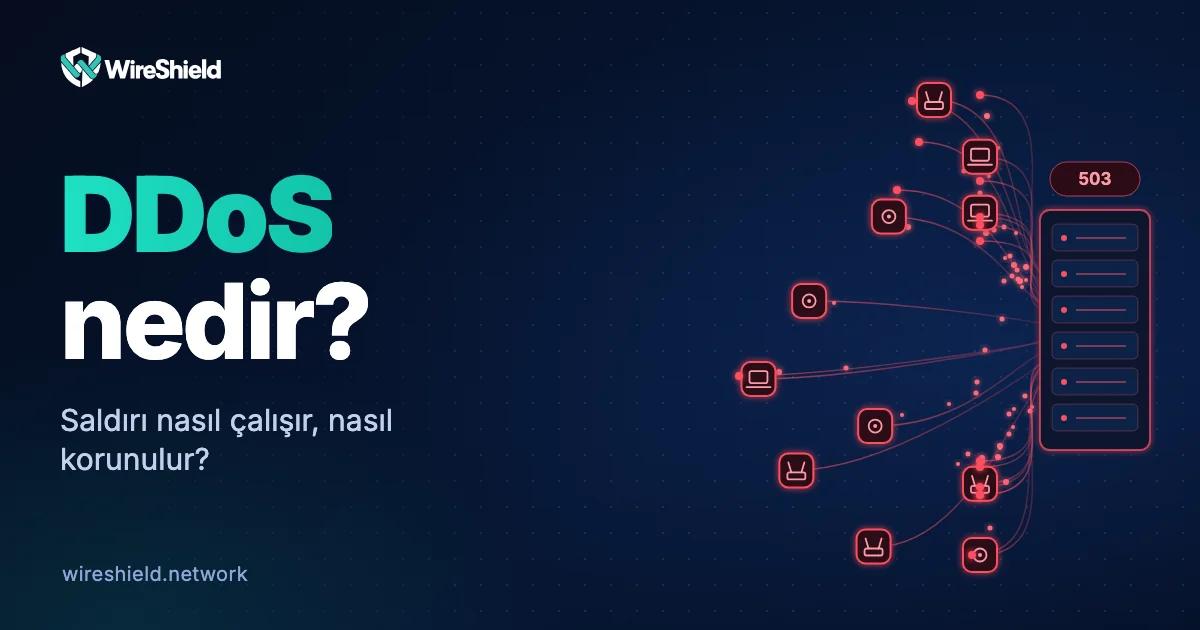
DDoS, yani dağıtık hizmet engelleme saldırısı, bir sistemi ya da ağı çok sayıda cihazdan gelen trafikle boğarak gerçek kullanıcılar için erişilemez hale getirme girişimidir. Kısaltma İngilizce "Distributed Denial of Service" ifadesinden gelir. ABD siber güvenlik kurumu CISA, hizmet engelleme saldırılarını, kötü niyetli bir aktör yüzünden meşru kullanıcıların bir bilgi sistemine erişememesi olarak tanımlar. Bu yazıda DDoS nedir sorusunun cevabını, saldırının nasıl işlediğini, hangi belirtilerle fark edilebileceğini ve nasıl korunulacağını adım adım anlatıyoruz.
DDoS saldırısında hedef, bir sunucunun, uygulamanın ya da internet bağlantısının kapasitesini aşmaktır. Kapasite üç yerde tükenebilir: hattın bant genişliği, ağ cihazlarının ve sunucuların paket işleme gücü ya da uygulamanın istek işleme kapasitesi. Hedef bunlardan biri dolduğunda meşru ziyaretçiler de hizmete ulaşamaz.
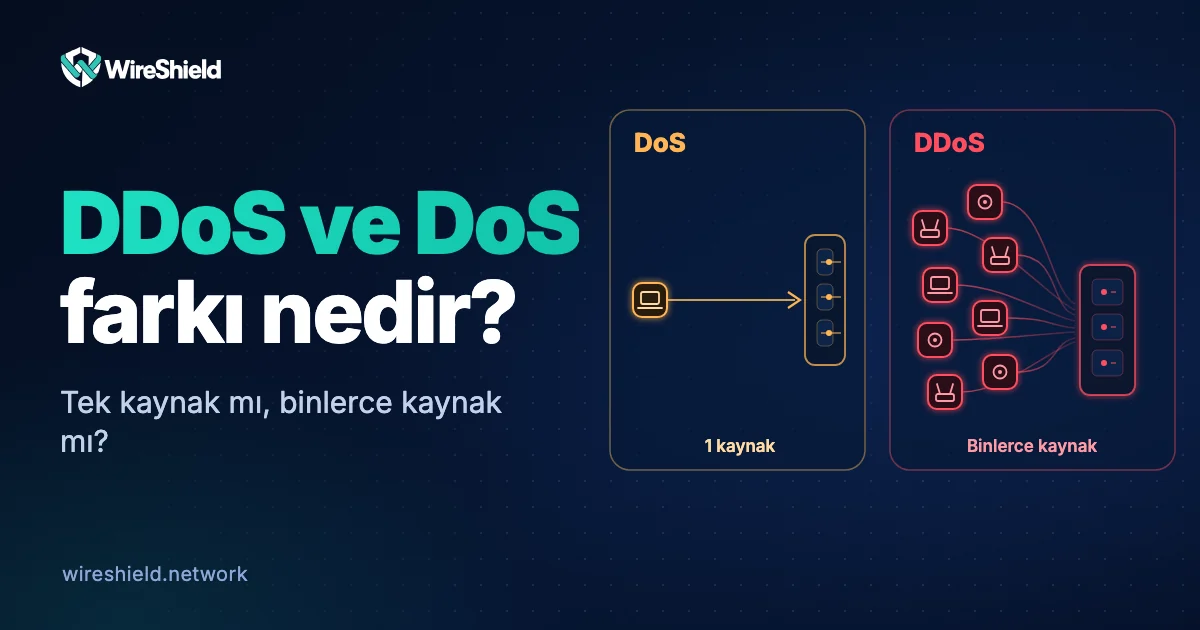
Saldırının "dağıtık" olması, trafiğin tek bir kaynaktan değil, farklı ağlardaki çok sayıda cihazdan gelmesi demektir. Bu, savunmayı zorlaştırır: tek bir IP adresini engelleyerek saldırıyı durduramazsınız. Tek kaynaktan gelen saldırıyla farkı DDoS ve DoS farkı yazımızda ayrıntılı anlattık.
Çoğu DDoS saldırısı aynı üç adımı izler:
Bazı saldırılarda saldırgan kendi cihazlarının gücüne bile ihtiyaç duymaz. Yansıtma ve büyütme (amplification) yönteminde saldırgan, kaynak adresini hedefin adresiyle değiştirdiği küçük istekleri açık DNS, NTP veya memcached sunucularına gönderir; bu sunucular çok daha büyük yanıtları kurbana yollar. CISA'nın yayımladığı tabloya göre NTP'de büyütme katsayısı 556,9, DNS'te 28 ile 54 arasında, memcached'de ise 10.000 ile 51.000 arasındadır.
Saldırılar hangi kaynağı tükettiklerine göre üç ana gruba ayrılır:
| Grup | Neyi tüketir? | Örnekler |
|---|---|---|
| Hacimsel | Hattın bant genişliğini | UDP flood, ICMP flood, DNS ve NTP amplification |
| Protokol | Cihazların bağlantı ve paket işleme kapasitesini | SYN flood, ACK/RST flood, parçalanmış paket saldırıları |
| Uygulama katmanı | Web sunucusu ya da uygulamanın istek kapasitesini | HTTP flood, yavaş istek saldırıları, HTTP/2 Rapid Reset |
Her türün çalışma mantığını, belirtilerini ve savunma yöntemini DDoS saldırı türleri yazımızda örneklerle ele aldık. Pratikte saldırganlar genellikle birden fazla yöntemi aynı anda kullanır; buna çok vektörlü saldırı denir.
Aşağıdaki belirtiler tek başına kesin kanıt değildir, ama birlikte görüldüklerinde saldırıdan şüphelenmek gerekir:
Hangi verilere bakacağınızı UDP flood saldırısında izlenecek veriler ve saldırı raporunu okuma rehberlerinde anlattık.
Etkili koruma tek bir araçtan değil, katmanlı bir yaklaşımdan gelir:
Hayır. Bir sisteme izinsiz hizmet engelleme saldırısı düzenlemek çoğu ülkede suçtur. "Stresser" ya da "booter" adıyla satılan hizmetleri kullanmak da bu kapsama girer.
Genellikle hayır. Amaç hizmeti kesmektir, veriyi ele geçirmek değil. Ancak bazı saldırılar, güvenlik ekibinin dikkatini dağıtmak için başka bir saldırının perdesi olarak kullanılabilir.
Evet. Saldırılar yalnızca büyük şirketleri hedeflemez; rakip, kin ya da fidye amacıyla küçük hizmetler de saldırıya uğrar. Otomatik araçlar yüzünden saldırı maliyeti düşüktür.
Dakikalardan günlere kadar değişir. GitHub örneğinde olduğu gibi tek bir yoğun dalga birkaç dakika sürebilir; bazı saldırılar ise gün boyu dalgalar halinde tekrarlanır. Süre, saldırganın amacına ve savunmanın etkinliğine bağlıdır.
Ağ ya da sunucu güvenlik duvarı tek başına hacimsel bir saldırıyı durduramaz, çünkü trafik güvenlik duvarına ulaşmadan hat dolmuş olur. Bu yüzden filtreleme hattın önünde yapılmalıdır.
Hangi katmanda ne kadar riskiniz olduğunu birlikte değerlendirelim. Ağınızı, prefix'lerinizi ve web uygulamalarınızı anlatın; size uygun koruma modelini önerelim. Teknik ekiple görüşebilirsiniz.
Saldırı Analizi
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 6 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 6 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.