Saldırı Analizi
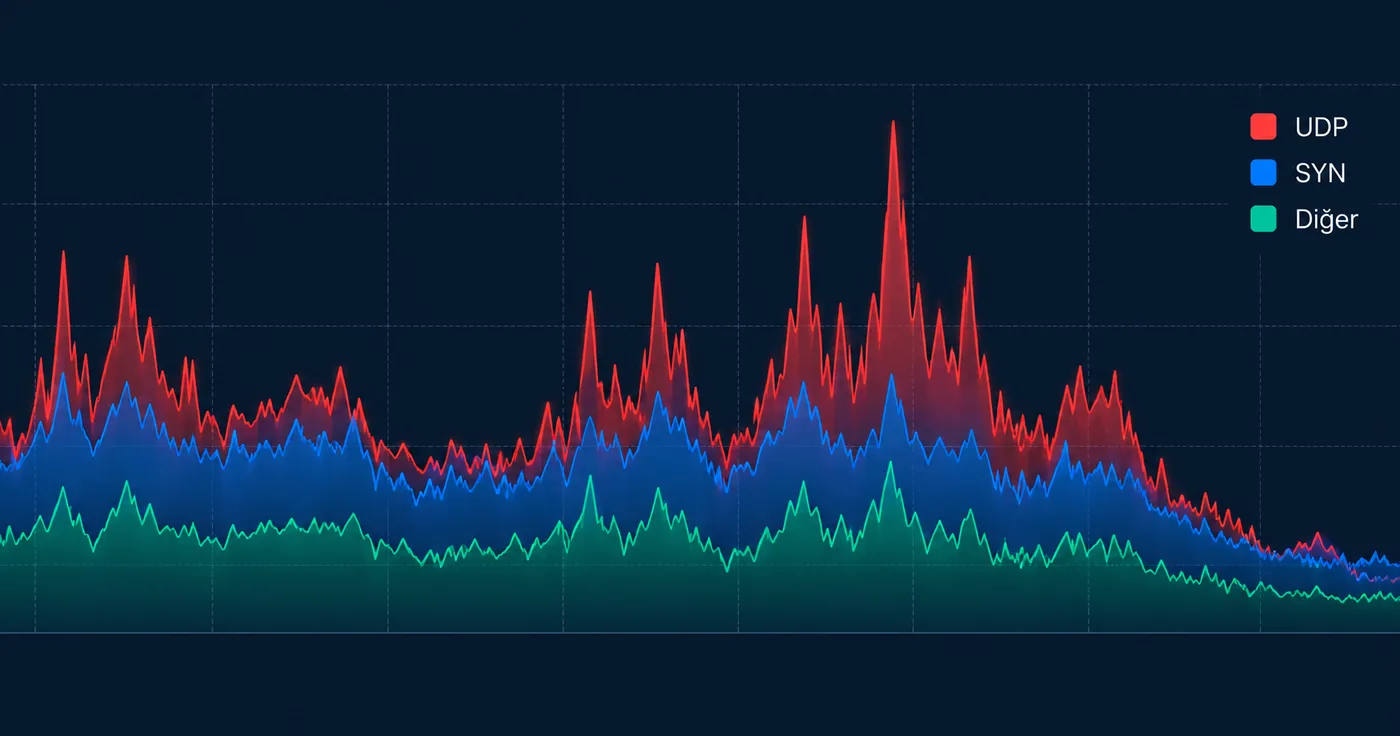
UDP flood saldırısında hangi veriler izlenmeli?
 WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku


Saldırı Analizi
Botnet, saldırganın uzaktan yönettiği, ele geçirilmiş cihazlar ağıdır. Nasıl oluştuğunu, Mirai örneğini, DDoS saldırılarındaki rolünü ve korunma yollarını öğrenin.
WireShield Teknik Ekibi
6 dk okuma
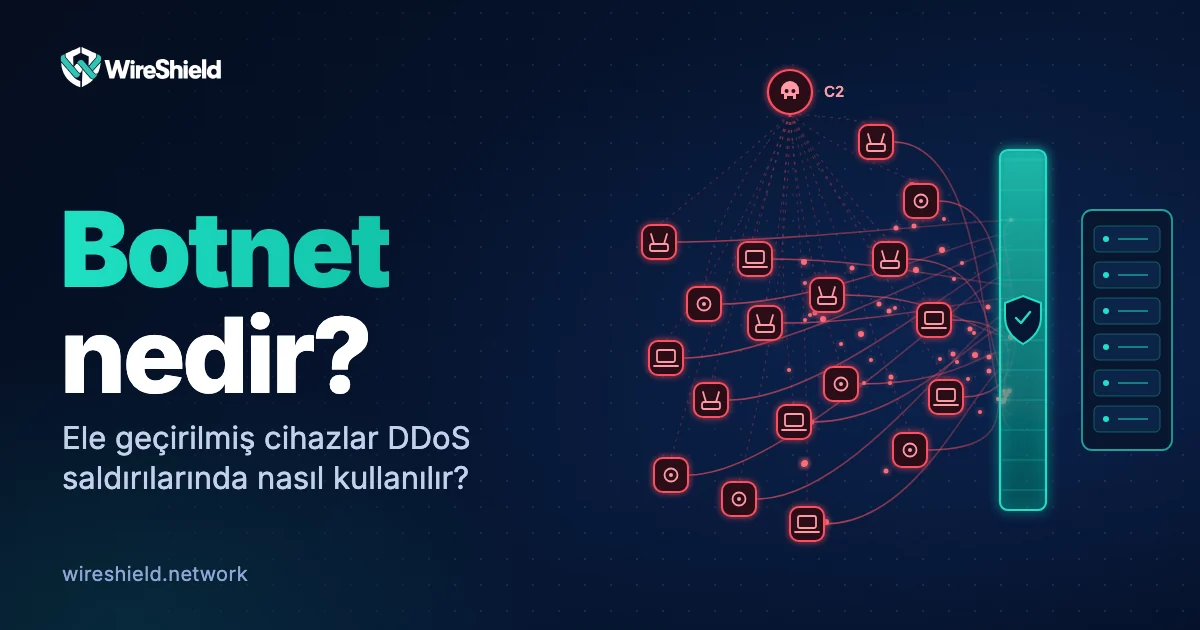
Botnet, kötü amaçlı yazılımla ele geçirilmiş ve bir saldırgan tarafından uzaktan yönetilen bilgisayar, kamera, yönlendirici gibi internete bağlı cihazların oluşturduğu ağdır. "Bot" ve "network" sözcüklerinin birleşiminden gelir. Cihaz sahipleri çoğu zaman cihazlarının ele geçirildiğini fark etmez. Botnet'ler spam göndermek, kimlik bilgisi denemek ve en çok da DDoS saldırıları düzenlemek için kullanılır. Bu yazıda botnet nedir, nasıl kurulur, nasıl çalışır ve nasıl korunulur sorularını yanıtlıyoruz.
Bir botnet'in kurulması genellikle şu adımlardan geçer:
Botnet'lerin ne kadar basit yöntemlerle büyüyebildiğini Mirai gösterdi. ABD'nin CISA kurumunun 2016'daki uyarısına göre Mirai, internette savunmasız IoT cihazlarını sürekli tarar ve yaygın 62 varsayılan kullanıcı adı ve şifre çiftini deneyerek cihazları ele geçirir. Aynı uyarı, Eylül 2016'da Brian Krebs'in blogunu vuran 620 Gbps'in üzerindeki saldırıyı ve Fransız barındırma şirketi OVH'ye yönelik en az 1,1 Tbps'lik saldırıyı Mirai'ye bağlar. Mirai'nin kaynak kodunun yayımlanması, benzer botnet'ler oluşma riskini de artırdı. Ekim 2016'da DNS sağlayıcısı Dyn'e yönelik saldırı da bir Mirai botnet'inin katılımıyla gerçekleşti ve birçok tanınmış servisi etkiledi.
Botnet'in gücü sayısından gelir. Binlerce cihaz aynı anda hedefe paket ya da istek gönderdiğinde, hattın ve sunucunun kapasitesi aşılır. Botnet saldırılarının özellikleri:
Botnet kaynaklı saldırıyla tek kaynaklı saldırının farkını DDoS ve DoS farkı yazımızda açıkladık.
Ağ yöneticileri için en güvenilir yol, çıkış trafiğini izlemektir: ağınızdan sürekli aynı dış adreslere bağlantı açan cihazlar şüphelidir.
Cihazlarınızı botnet'e katılmaktan koruyun:
Botnet saldırılarından kendinizi koruyun:
Tehdit listeleri tek başına yeterli değildir: botnet'teki cihazlar sürekli değişir ve çoğu zaman listede yer almayan, temiz görünen adreslerdir. Bu yüzden davranış ve trafik analizine dayalı filtrelerle birlikte kullanılmalıdır.
Hayır. Virüs ya da kötü amaçlı yazılım cihaza bulaşan program, botnet ise bu yazılımla ele geçirilmiş cihazların uzaktan yönetilen ağıdır. Botnet'e bulaşma, bir yazılımla olur; ağın kendisi başka bir kavramdır.
Sahibinin haberi olmadan bir cihazın botnet'e katılması, cihaz sahibini suçlu yapmaz. Ancak botnet kurmak, yönetmek ya da kiralayıp saldırı düzenlemek çoğu ülkede suçtur.
"Botmaster" ya da "bot herder" denilen saldırgan, komut ve kontrol sunucusu üzerinden yönetir. Botnet'ler çoğu zaman kiralanır.
Evet. Mobil cihazlar, zararlı uygulamalar yoluyla botnet'e katılabilir. Ancak en büyük botnet'ler IoT cihazları ve güncellenmeyen yönlendiricilerden oluşur.
Hayır. Kaynak sayısı çok ve adresler sürekli değiştiği için tek tek engelleme pratik değildir. Hattın önünde filtreleme ve davranış tabanlı kurallar gerekir.
Ağınıza gelen trafiğin kaynak dağılımını birlikte inceleyelim. Elinizdeki verileri paylaşın, botnet kaynaklı bir saldırıya karşı hangi korumanın gerektiğini birlikte belirleyelim. Teknik ekiple görüşebilirsiniz.
Saldırı Analizi
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 8 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.