Saldırı Analizi
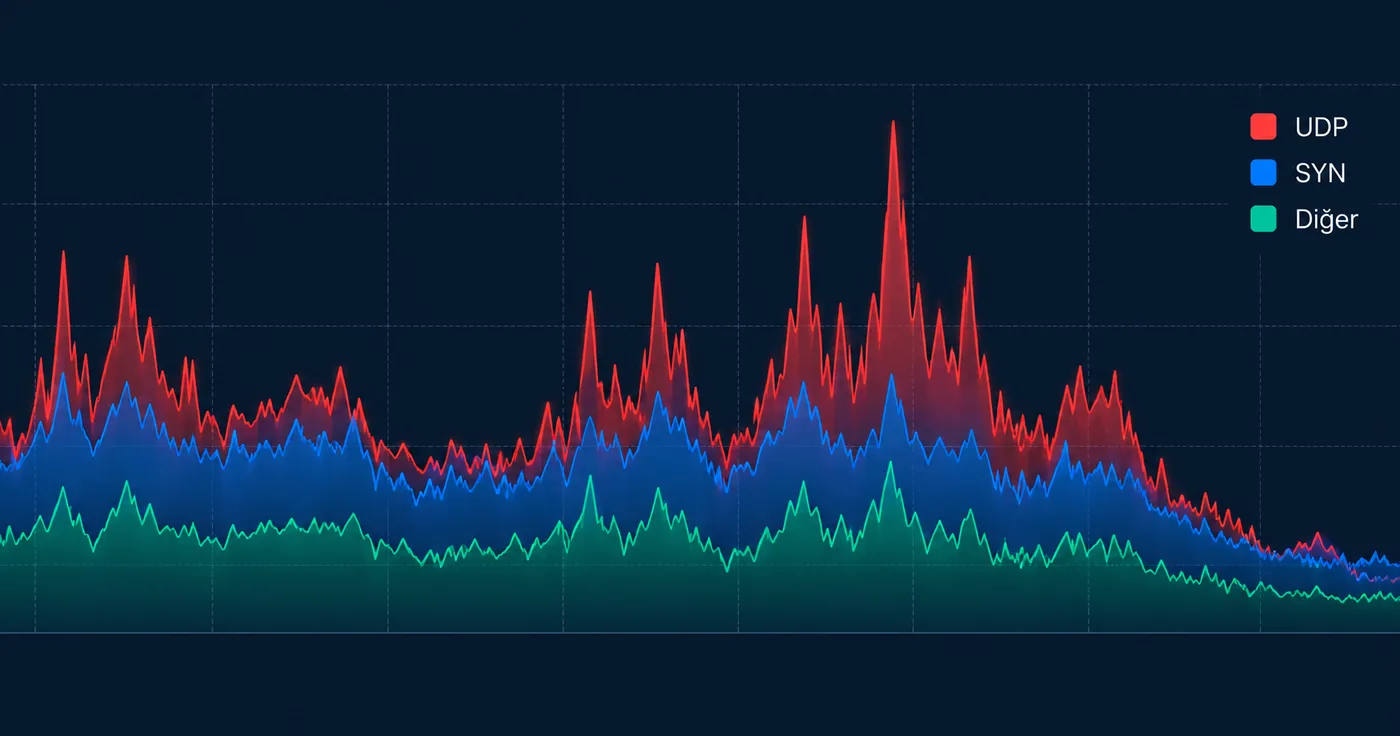
UDP flood saldırısında hangi veriler izlenmeli?
 WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku


Saldırı Analizi
UDP flood, SYN flood, DNS amplification, HTTP flood ve Rapid Reset gibi DDoS saldırı türlerinin nasıl çalıştığını, belirtilerini ve savunma yöntemlerini tek tabloda karşılaştırın.
WireShield Teknik Ekibi
8 dk okuma
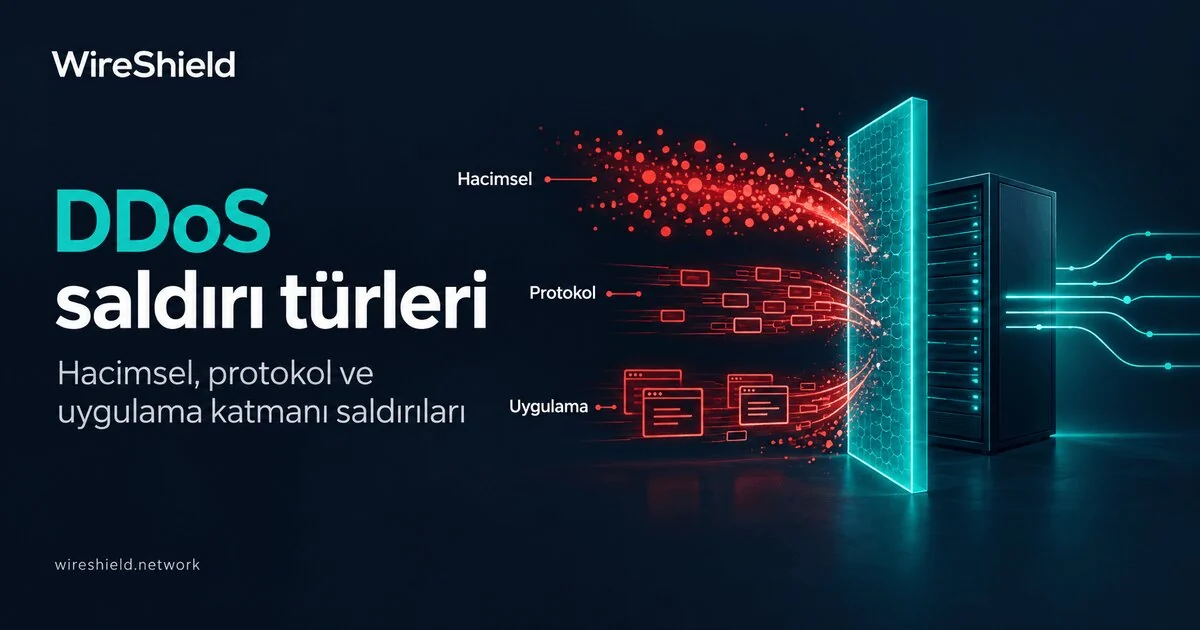
DDoS saldırı türleri, saldırının hedefin hangi kaynağını tükettiğine göre üç ana grupta toplanır: hacimsel saldırılar bant genişliğini, protokol saldırıları ağ cihazlarının bağlantı ve paket işleme kapasitesini, uygulama katmanı saldırıları ise web sunucusu ya da uygulamanın istek kapasitesini hedefler. Doğru savunma, önce saldırının hangi gruba girdiğini anlamaktan geçer; çünkü bir türe iyi gelen önlem diğerinde işe yaramayabilir. Saldırının genel mantığını DDoS nedir yazımızda anlattık; burada türlerin her birine daha yakından bakıyoruz.
| Grup | Hedef kaynak | Örnek saldırılar | Nerede durdurulur? |
|---|---|---|---|
| Hacimsel | Hat bant genişliği | UDP flood, ICMP flood, DNS/NTP/memcached amplification | Hattın önünde (Remote koruma) |
| Protokol | Bağlantı tabloları, paket işleme | SYN flood, ACK/RST flood, parçalanmış paketler | Ağ kenarında (Inline ya da Remote) |
| Uygulama katmanı | Web sunucusu, uygulama, API | HTTP flood, yavaş istek saldırıları, HTTP/2 Rapid Reset | HTTP katmanında (WAF, hız sınırı) |
Hacimsel saldırılar, hedefin internet hattını doldurmaya çalışır. Hat dolduğunda trafik sunucuya ulaşmadan kaybolur, bu yüzden sunucu tarafında alınan hiçbir önlem işe yaramaz.
UDP bağlantısız bir protokoldür; kaynak adresi kolayca sahte yazılabilir. Saldırgan hedefin rastgele portlarına çok sayıda UDP paketi gönderir. Tek tek paketlerin bir anlamı yoktur, zarar toplam hacimden gelir. Kaynak adresler sahte olduğu için tek tek engellemek mümkün değildir. İzlenecek verileri UDP flood rehberimizde ayrıntılı anlattık.
Saldırgan, kurbanın adresini sahte kaynak olarak yazdığı küçük istekleri açık servislere gönderir. Servis, kurbana çok daha büyük yanıtlar yollar. CISA'nın yayımladığı tabloya göre bant genişliği büyütme katsayıları şöyledir:
| Protokol | Büyütme katsayısı |
|---|---|
| NTP | 556,9 |
| CharGEN | 358,8 |
| DNS | 28 – 54 |
| SSDP | 30,8 |
| CLDAP | 56 – 70 |
| Memcached | 10.000 – 51.000 |
Bu yöntemin en bilinen örneği, 28 Şubat 2018'de GitHub'ı 1,35 Tbps ile vuran memcached saldırısıdır. Yansıtma trafiği genellikle 53 ya da 123 gibi meşru servis portlarından ve istemediğiniz büyük yanıtlar olarak gelir.
Ping paketleriyle hattı ya da cihazı doldurma girişimidir. Tek başına küçük bir tehdittir ama diğer yöntemlerle birlikte kullanıldığında etkisini artırır.
Protokol saldırıları bant genişliğini değil, güvenlik duvarı, yük dengeleyici ve sunucuların bağlantı tablolarını hedefler. Düşük hacimle bile ciddi hasar verebilir.
TCP bağlantısı üç adımlı bir el sıkışmayla kurulur. Saldırgan çok sayıda SYN paketi gönderir, el sıkışmayı hiç tamamlamaz. Sunucu yarım açık bağlantıları bekletirken tablo dolar ve yeni gerçek bağlantılar reddedilir. IETF'in RFC 4987 belgesi bu saldırıyı ve yaygın savunmalarını açıklar. Etkili savunma, doğrulanmamış kaynakların SYN paketlerine durum tutmadan yanıt verip gerçek istemciyi doğrulamaktır.
Geçersiz ya da bağlamsız ACK, RST veya anormal bayraklı paketlerle durum izleyen cihazlar yorulur. Savunma, paketin mevcut bir bağlantıya ait olup olmadığını doğrulamaya dayanır.
Saldırgan, birleştirilmesi zor ya da anlamsız parçalanmış paketler gönderir. Birleştirme işlemi cihazın belleğini ve işlemcisini tüketir.
Uygulama katmanı saldırıları, meşru görünen HTTP isteklerini kullanır. Hacim düşük olabilir; bu yüzden hat izleme araçları saldırıyı kaçırabilir. Hedef, veritabanı sorgusu yapan ya da pahalı bir sayfayı üreten uç noktalardır.
Çok sayıda GET ya da POST isteğiyle sunucunun işlem gücü tüketilir. İstekler gerçek tarayıcı gibi görünebilir. Savunma, istek hızı, davranış ve tarayıcı doğrulamasıyla meşru trafiği ayırmaktır.
Slowloris gibi saldırılar bağlantıları çok yavaş göndererek açık tutar. Sunucunun eşzamanlı bağlantı sınırı dolunca yeni ziyaretçiler giremez.
2023'te duyurulan bu saldırı, HTTP/2 akışlarını art arda açıp hemen iptal ederek sunucuyu yorar. Google'a göre Ağustos 2023'te saldırı saniyede 398 milyondan fazla isteğe ulaştı; açık CVE-2023-44487 olarak izlenmektedir. Savunma, sunucu yazılımının güncellenmesini ve istek hızının uygulama katmanında sınırlanmasını gerektirir.
Gerçek saldırıların büyük bölümü tek yöntemle sınırlı kalmaz. Örneğin saldırgan önce UDP amplification ile hattı doldurur, savunma tepki verirken HTTP flood ile uygulamayı hedefler. Bu yüzden korumanın hem ağ hem uygulama katmanını kapsaması gerekir:
Saldırı geçmişi ve kaynak dağılımı için saldırı raporunu okuma rehberimiz yol gösterir.
Hacimsel saldırılar, özellikle UDP tabanlı olanlar, kolay uygulandığı için yaygındır. Ancak uygulama katmanı saldırıları da artmaktadır.
Hedefe göre değişir. Hat kapasitesini aşan hacimsel saldırı sunucu tarafında çözülemez; düşük hacimli bir uygulama saldırısı ise tespit edilmesi zor olduğu için tehlikelidir.
Saldırgan az bant genişliği harcar, açık servisler trafiği katlayarak kurbana gönderir. Memcached örneğinde katsayı on binleri bulabilir.
SYN flood TCP bağlantı tablosunu doldurmayı, UDP flood ise hattı veya cihazın paket işlemesini doldurmayı hedefler. İlki bağlantı odaklı, ikincisi hacim odaklıdır.
Hat düzeyinde saldırılar için Remote ya da Inline koruma, HTTP düzeyindeki saldırılar için WAF ve hız sınırı gerekir. İkisi birbirinin yerini tutmaz.
Yaşadığınız ya da endişe ettiğiniz saldırı türünü anlatın; hangi katmanda hangi korumanın gerektiğini birlikte belirleyelim. Teknik ekiple görüşebilirsiniz.
Saldırı Analizi
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 5 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.