Saldırı Analizi
DDoS saldırı türleri: hacimsel, protokol ve uygulama katmanı saldırıları
 WireShield Teknik Ekibi · 8 dk okuma
Yazıyı Oku


Saldırı Analizi
Web cache deception, bir önbelleği özel bir sayfayı herkese açık saklamaya kandıran saldırıdır. Nasıl işlediğini, gerçek bir örneği ve sitenizi korumanın yollarını öğrenin.
WireShield Teknik Ekibi
7 dk okuma
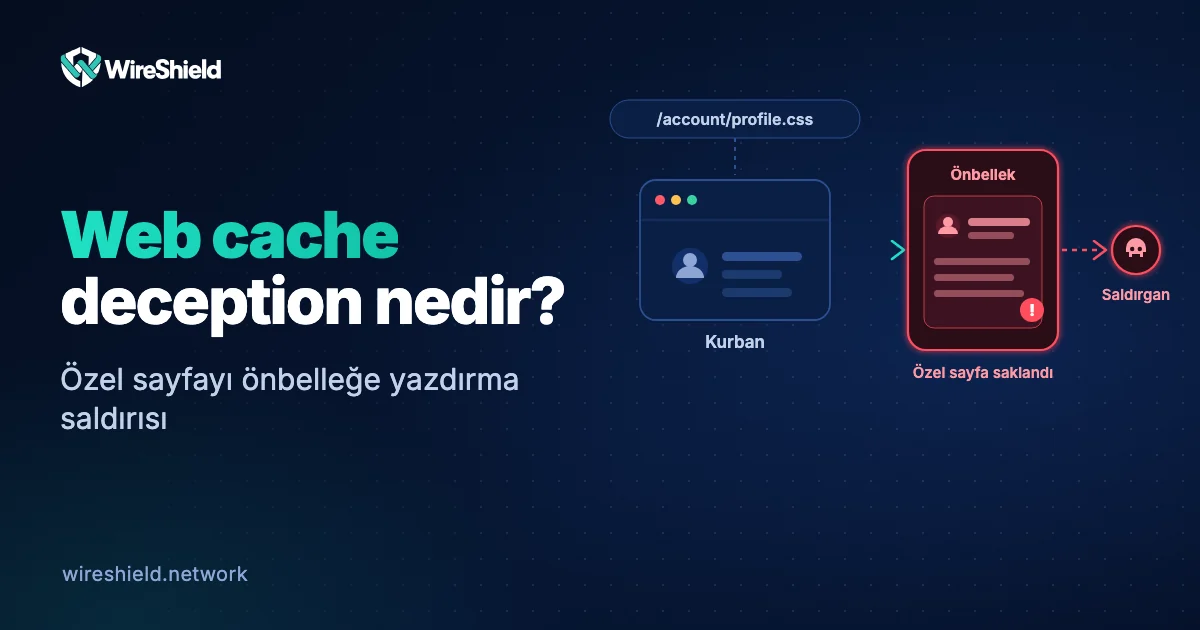
Web cache deception, bir önbelleği kullanıcıya ait özel bir sayfayı herkese açık gibi saklamaya kandıran saldırıdır. Saldırgan, kurbanın oturum açmışken tıklayacağı özel bir adres hazırlar; önbellek bu yanıtı statik dosya sanıp saklar, saldırgan da aynı adresi isteyerek kurbanın hesap bilgilerini önbellekten alır. Güvenlik araştırma kuruluşu PortSwigger bunu, önbelleğin ve kaynak sunucunun istekleri farklı yorumlamasından doğan, önbelleğe hassas ve dinamik içerik yazdıran bir açık olarak tanımlar. Bu yazıda web cache deception nedir, nasıl çalışır ve nasıl önlenir sorularını yanıtlıyoruz.
Önbellek (cache), sık istenen dosyaları kaynak sunucuya gitmeden hızlıca sunan bir katmandır. CDN'ler ve web uygulama güvenlik duvarları (WAF) bunu genellikle dosya uzantısına bakarak yapar: .css, .js, .jpg gibi uzantılı adresler "statik dosya" sayılır ve saklanır.
Saldırının özü şudur: Özel bir sayfa (örneğin profil sayfanız), adresinin sonuna uydurma bir statik uzantı eklendiğinde de açılabiliyorsa, önbellek bu yanıtı da statik dosya sanıp saklar. Saklanan şey, kurbanın kendi oturumuyla gördüğü özel sayfadır.
/hesabim/profil. Sunucunun bu adrese uydurma bir ek yol parçası eklense de aynı sayfayı döndürdüğünü dener: /hesabim/profil/tema.css..css ile bittiği için bunu statik dosya sayar ve yanıtı herkese açık olarak saklar.Saldırgan kurbanın şifresine ya da oturumuna ihtiyaç duymaz; yalnızca kurbanı bir kez doğru adrese yönlendirmesi yeterlidir.
Saldırı, üç koşulun bir araya gelmesiyle çalışır:
/hesabim/profil/tema.css adresini /hesabim/profil olarak ele alır; önbellek ise adresi dosya gibi okur.no-store ya da private dese bile önbellek kuralı bunu ezer.| Web cache deception | Web cache poisoning | |
|---|---|---|
| Saldırgan ne yapar? | Önbelleğe kurbanın özel içeriğini yazdırır | Önbelleğe kötü amaçlı içerik yazdırır |
| Kim zarar görür? | İçeriği önbelleğe yazılan kurban | Önbellekteki içeriği alan tüm ziyaretçiler |
| Saldırgan ne kazanır? | Kurbanın özel verilerini okur | Ziyaretçilere zararlı içerik sunar |
| Dayandığı zayıflık | Önbellek ve sunucunun yolu farklı yorumlaması | Önbellek anahtarının manipüle edilmesi |
Saldırı türünü kamuoyuna güvenlik araştırmacısı Omer Gil tanıttı. Gil bulguyu Şubat 2017'de PayPal'a bildirdi ve 26 Temmuz 2017'de Black Hat USA konferansında "Web Cache Deception Attack" başlıklı bir sunumla ve teknik makaleyle paylaştı. Sunum, saldırının kimliği doğrulanmamış bir saldırganın, oturum açmış kullanıcıların hassas bilgilerine ulaşmasına izin verebildiğini gösterdi. Bildirimden sonra etkilenen servisler sorunu düzeltti.
Yalnızca kendi sitenizde ve izninizle şu kontrolü yapın:
/hesabim/profil/test.css.X-Cache, Age ya da CDN'inizin kendi başlığı. WireShield önbelleğinde bu ws-cache-status başlığıdır.Sunucu tarafında:
Cache-Control: no-store ve private ekleyin. Özel sayfalar hiçbir paylaşımlı önbellekte saklanmamalıdır./hesabim/profil/tema.css gibi uydurma yollar profil sayfasını değil hata döndürmelidir.Önbellek ve CDN tarafında:
Cache-Control başlığını ezmediğinden emin olun.WireShield ile: Web Protection önbelleğinde Cache Deception Armor vardır ve varsayılan olarak açıktır. Hem bulut hem on-premise seçeneğinde ve tüm planlarda geçerlidir; gerekirse kapatabilirsiniz. Ayrıca önbellek zaten yalnızca GET ve HEAD isteklerini saklar; kaynak sunucu no-store ya da private döndürürse, yanıt Set-Cookie içerirse ya da istek Authorization başlığı taşırsa önbellek hiç kullanılmaz. Önbelleğin tüm özelliklerini Web Protection sayfasında bulabilirsiniz.
Önbellekleme ve koruma aynı katmanda yapılıyorsa evet: önbellek yalnızca gerçekten statik olan yanıtları saklayacak şekilde ayarlıysa saldırı işlemez. Bu yüzden WAF'ın önbelleğinde bir deception koruması olup olmadığına bakın.
Evet, saldırının çalışması için kurbanın hedef sitede oturum açmış olması gerekir. Ancak oturum açmış ziyaretçisi olan her site risk altındadır.
Kendi sunucunuzda önbellek yoksa da önünüzde bir CDN ya da WAF önbelleği olabilir. Hosting sağlayıcınızın, CDN'inizin ve WAF'ınızın önbellek ayarlarını kontrol edin.
Önbelleğe yazılan sayfada ne varsa: ad, e-posta, telefon, adres, ödeme bilgilerinin bir bölümü, bazen oturum veya CSRF anahtarları.
Ek bir katmandır. Hassas sayfalara no-store/private eklemek ve bilinmeyen yollarda 404 döndürmek kaynağı da düzeltir; ikisini birlikte kullanın.
Web uygulamanızın önbellek ve koruma ayarlarını birlikte gözden geçirelim. Web Protection sayfasına bakabilir ya da teknik ekiple görüşebilirsiniz.
Saldırı Analizi
WireShield Teknik Ekibi · 8 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 5 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.