Saldırı Analizi
Web cache deception nedir? Saldırı nasıl çalışır, nasıl önlenir?
 WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku


Saldırı Analizi
DDoS saldırı raporundaki tarih, hedef, vektör, tepe değer ve kaynak dağılımı ne anlatır? bps ile pps farkını ve raporu ekibinize nasıl sunacağınızı adım adım öğrenin.
WireShield Teknik Ekibi
5 dk okuma
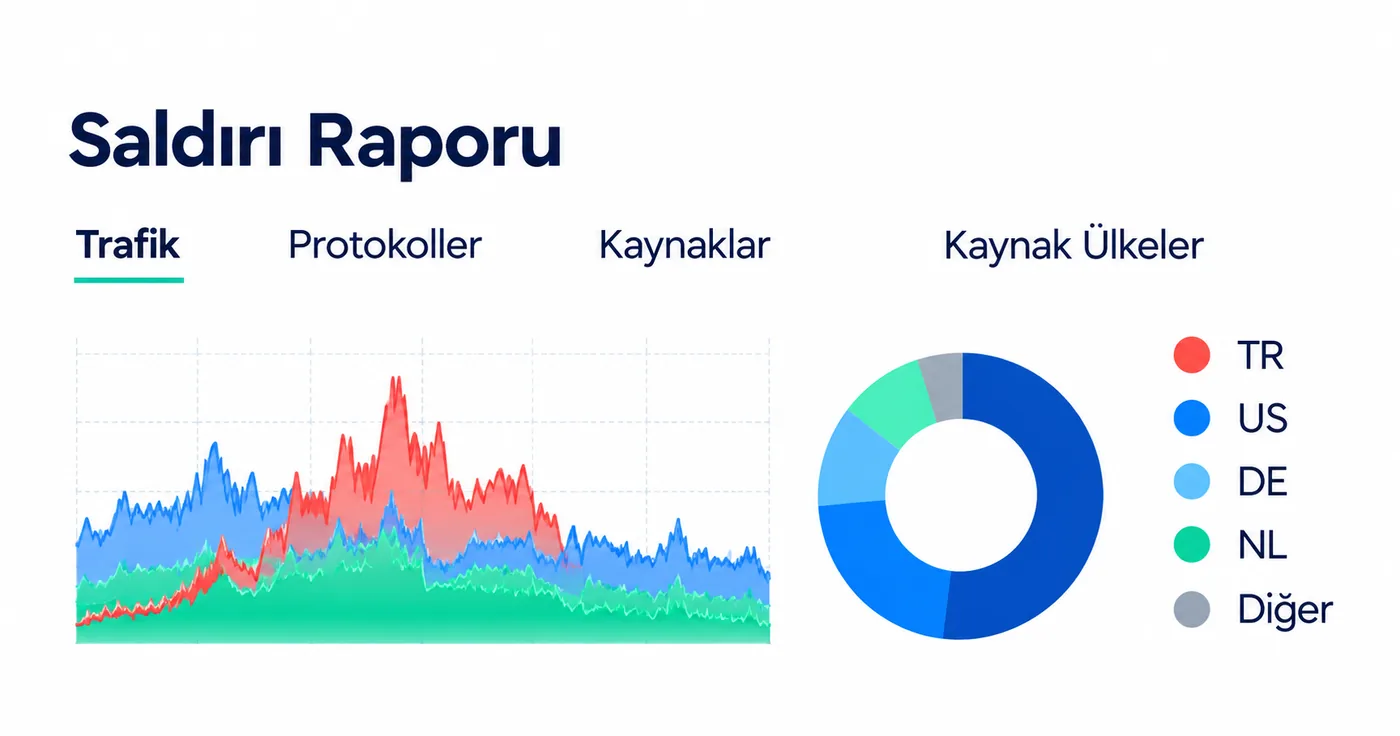
Saldırı bittiğinde asıl iş başlar: ne oldu, ne kadar sürdü, nereye yöneldi ve koruma ne yaptı? Cevaplar saldırı raporundadır, ama rapor ancak doğru okunursa işe yarar. Bu yazıda bir DDoS saldırı raporundaki temel alanları ve bps ile pps gibi sık karıştırılan göstergeleri açıklıyoruz.
Her saldırı için portalda bir kayıt ve indirilebilir bir rapor oluşur. Müşteri Portalı'ndaki son saldırılar tablosunda şu alanlar yer alır:
| Alan | Ne anlatır? |
|---|---|
| Tarih / saat | Saldırının başlangıcı |
| Hedef IP | Saldırının yöneldiği adres |
| Saldırı türü ve vektör | Örneğin UDP flood (UDP/123), SYN flood (TCP/SYN), DNS amplification (UDP/53) |
| Tepe değer | Saldırı sırasındaki en yüksek bps veya pps |
| Süre | Saldırının ne kadar sürdüğü |
| Durum | Engellendi mi, sürüyor mu? |
| Rapor | Ayrıntılı PDF raporu indirme bağlantısı |
Tepe değerde ikisini birlikte okuyun. bps (saniyedeki bit) hattın bant genişliği üzerindeki yükü, pps (saniyedeki paket) ise router, güvenlik duvarı ve sunucunun paket işleme yükünü gösterir. Büyük paketli bir saldırı yüksek bps üretir; küçük paketli bir saldırı ise bps düşükken bile pps'i çok yükseltebilir ve cihazları zorlar. Yalnızca birine bakmak yanıltıcıdır. Hangi verilere neden bakılması gerektiğini UDP flood rehberinde ayrıntılı anlattık.
Grafikte üç çizgi vardır: gelen, temiz ve engellenen trafik.
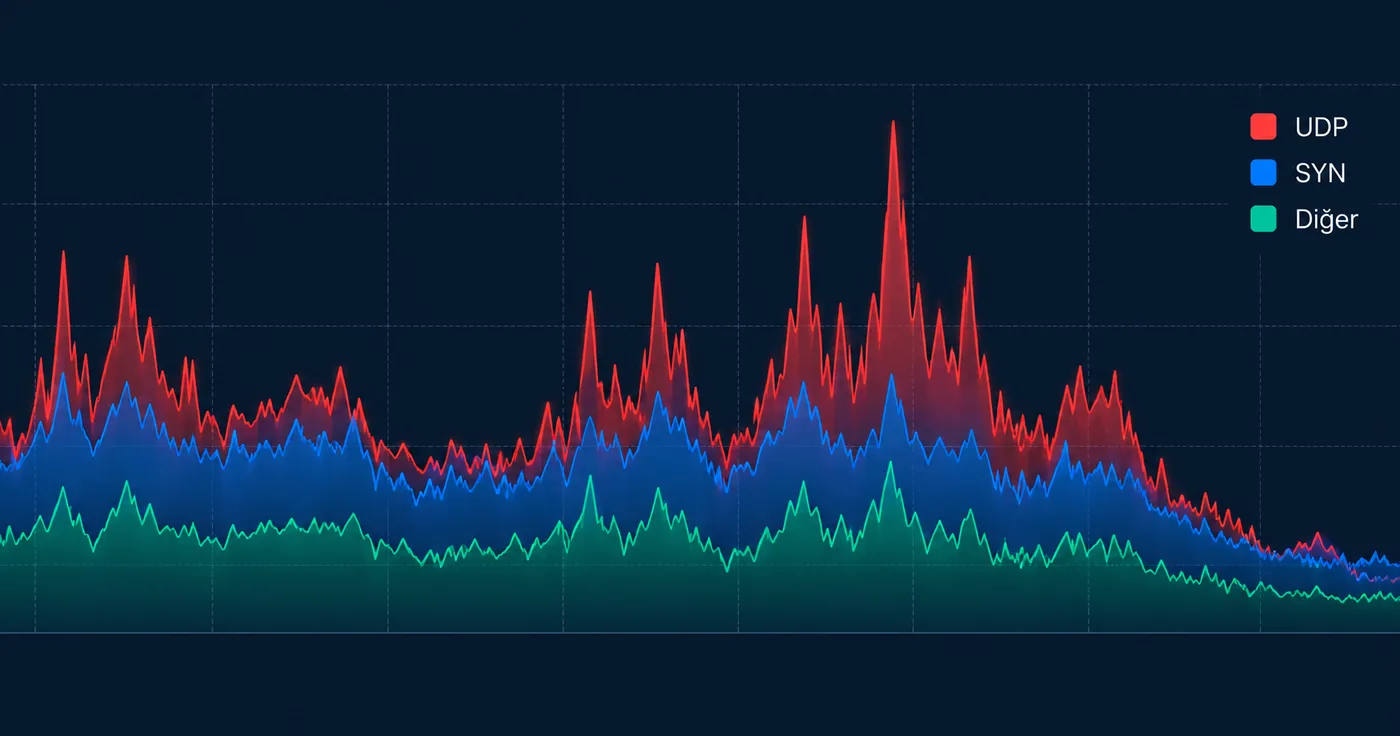
UDP, TCP, ICMP ve diğer protokollerin oranı saldırının doğasını açıklar. UDP oranının ani artışı UDP tabanlı bir flood'a, TCP içinde SYN yoğunluğu SYN flood'a işaret eder. Saldırı öncesi ve sırasındaki dağılımı karşılaştırarak baz çizgiden sapmayı görürsünüz.
Kaynak dağılımı saldırının belirli ağlardan mı yoksa her yerden mi geldiğini gösterir. Dar bir ASN havuzu, kaynağa yönelik şikâyet veya filtre için işe yarar; her yerden gelen trafik ise çoğu zaman botnet ya da sahte (spoofed) kaynak demektir. Sahte kaynaklarda tek tek IP engellemenin neden işe yaramadığını UDP flood yazımızda bulabilirsiniz.
Müşteri Portalı'nda saldırı geçmişini, canlı trafiği ve her saldırının PDF raporunu bulursunuz. Saldırı detay sayfasında canlı trafik, vektörler, kaynaklar, hedefler ve uygulanan önlemler tek ekranda görünür. Operatör tarafında otomatik saldırı raporları, aylık özet ve SLA raporları da zamanlanabilir. Bildirimler e-posta ve webhook ile gelir. Portal özellikleri için Platform sayfasına, ayrıntılı kullanım için dokümantasyondaki izleme, bildirim ve raporlar rehberine bakabilirsiniz. Verileri kendi sistemlerinize almak için API referansı kullanılabilir.
Müşteri Portalı'ndaki saldırı listesinde her satırda rapor indirme bağlantısı bulunur.
Canlı ekran saldırı sürerken izleme içindir; rapor saldırı sonrası paylaşılabilir ve arşivlenebilir özettir.
Hayır. Özellikle sahte kaynaklı ve botnet tabanlı saldırılarda kaynak dağılımı yalnızca trafiğin geldiği ağları gösterir.
Raporları kendi operasyonunuza nasıl entegre edeceğinizi konuşmak için teknik ekiple görüşün ya da korumanın nasıl çalıştığını Remote DDoS koruması sayfasında inceleyin.
Saldırı Analizi
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 8 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.