Saldırı Analizi
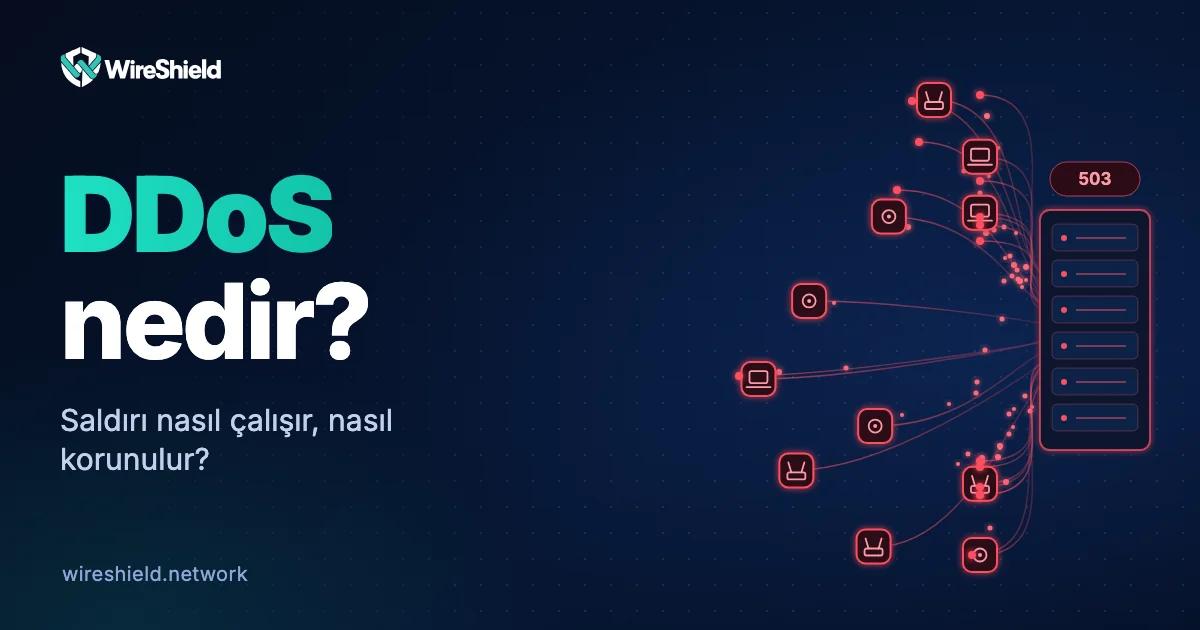
DDoS nedir? Saldırı nasıl çalışır, nasıl korunulur?
 WireShield Teknik Ekibi · 8 dk okuma
Yazıyı Oku


Saldırı Analizi
DoS saldırısı tek bir kaynaktan, DDoS saldırısı ise çok sayıda cihazdan gelir. İkisinin farkını, neden DDoS'un engellenmesinin daha zor olduğunu ve nasıl savunulacağını öğrenin.
WireShield Teknik Ekibi
6 dk okuma
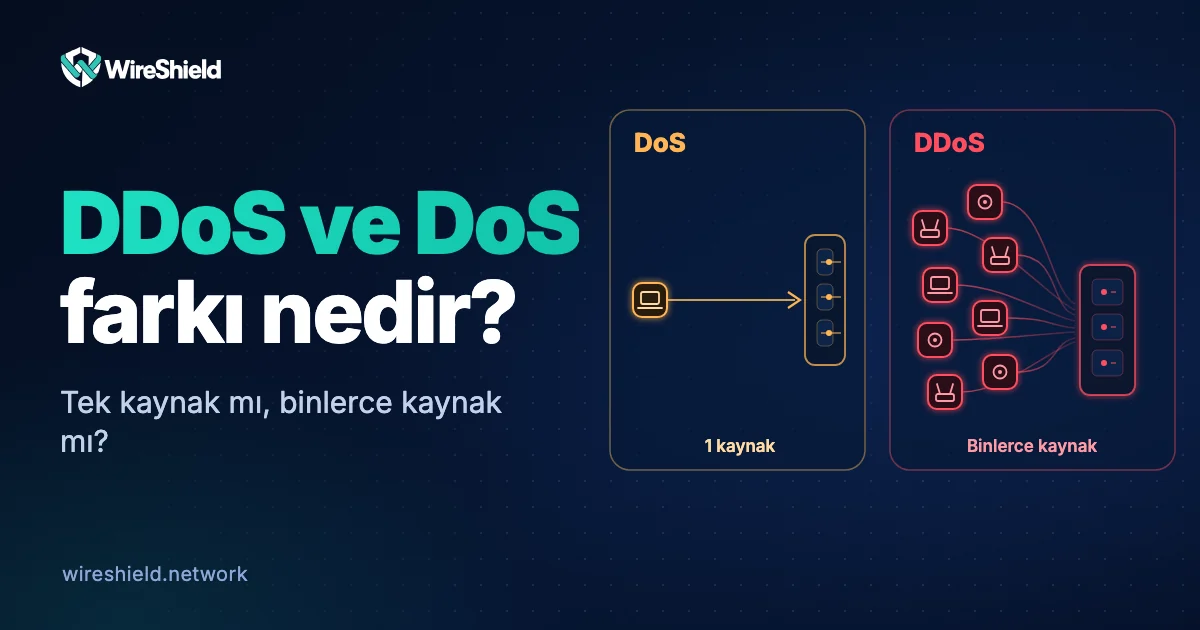
DoS ve DDoS arasındaki temel fark saldırının kaynak sayısıdır: DoS (hizmet engelleme) saldırısı tek bir kaynaktan gelir, DDoS (dağıtık hizmet engelleme) saldırısı ise birlikte hareket eden çok sayıda cihazdan. Sonuç aynıdır, yani hizmet meşru kullanıcılar için erişilemez hale gelir, ama savunma zorluğu çok farklıdır. ABD siber güvenlik kurumu CISA da bu ayrımı yapar: standart bir DoS tek kaynaktan gelirken, DDoS "birlikte çalışan birden fazla makinenin" tek bir hedefe saldırmasıdır.
DoS saldırısında saldırgan tek bir bilgisayardan ya da tek bir bağlantıdan hedefe zarar vermeye çalışır. İki ana şekilde olur:
Tek kaynaktan geldiği için DoS saldırısı genellikle kaynak IP adresinin engellenmesiyle durdurulabilir.
DDoS saldırısında trafik, çoğu kez ele geçirilmiş binlerce cihazdan oluşan bir botnet üzerinden gelir. Saldırgan cihazları uzaktan yönetir ve hepsine aynı anda hedef bildirir. Başka bir yöntem olarak, açık servisler üzerinden yansıtma ve büyütme saldırısı yapılabilir; bu durumda trafik saldırganın cihazlarından değil, üçüncü taraf sunuculardan gelir. Genel mantık için DDoS nedir yazımıza bakabilirsiniz.
| DoS | DDoS | |
|---|---|---|
| Kaynak sayısı | Tek | Yüzlerce, binlerce, bazen milyonlarca |
| Trafik hacmi | Genellikle sınırlı | Yüksek, Tbps seviyesine çıkabilir |
| Kaynağı engelleme | Tek IP engellenerek durdurulabilir | Tek tek engellemek pratikte mümkün değil |
| Saldırganın izini sürmek | Görece kolay | Zor, çünkü kaynaklar dağınık ve çoğu zaman sahte |
| Saldırı maliyeti | Düşük, etkisi de düşük | Botnet ya da kiralık hizmetle ucuz, etkisi yüksek |
| Tipik savunma | IP engelleme, yazılım yaması | Hattın önünde filtreleme, davranış analizi |
DoS için:
DDoS için:
Hayır. Açık temelli bir DoS tek bir paketle hizmeti çökertebilir. Fark, hacim ve engelleme zorluğundadır; zarar yazılımdaki açığa göre değişir.
Evet. DDoS, DoS'un dağıtık biçimidir; her DDoS saldırısı bir hizmet engelleme saldırısıdır, ama her DoS saldırısı dağıtık değildir.
Trafik ya da istekler çok az sayıda IP adresinden geliyorsa, büyük olasılıkla DoS'tur. Kaynak dağılımı geniş ve çok ülkeliyse DDoS düşünülmelidir.
Sınırlı olarak. Kaynak sayısı çok olduğunda ve adresler sahteyse, tek tek engelleme işe yaramaz. Hat önünde filtreleme ve davranışa dayalı kurallar gerekir.
Günümüzde karşılaşılan hacimsel saldırıların büyük çoğunluğu dağıtık yapıdadır. Tek kaynaklı hacim saldırıları, modern hatlar karşısında nadiren etkilidir.
Saldırının kaynak dağılımını ve hacmini birlikte inceleyelim. Elinizdeki trafik verilerini paylaşın, doğru koruma modelini önerelim. Teknik ekiple görüşebilirsiniz.
Saldırı Analizi
WireShield Teknik Ekibi · 8 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Saldırı Analizi
WireShield Teknik Ekibi · 8 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.