Teknik Rehber
Simetrik ve Asimetrik DDoS Koruması
 WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku


Teknik Rehber
WAF, web uygulamanıza giden HTTP isteklerini inceleyip zararlı olanları engeller. Nasıl çalıştığını, güvenlik duvarından farkını, neleri koruduğunu ve nasıl seçileceğini öğrenin.
WireShield Teknik Ekibi
7 dk okuma
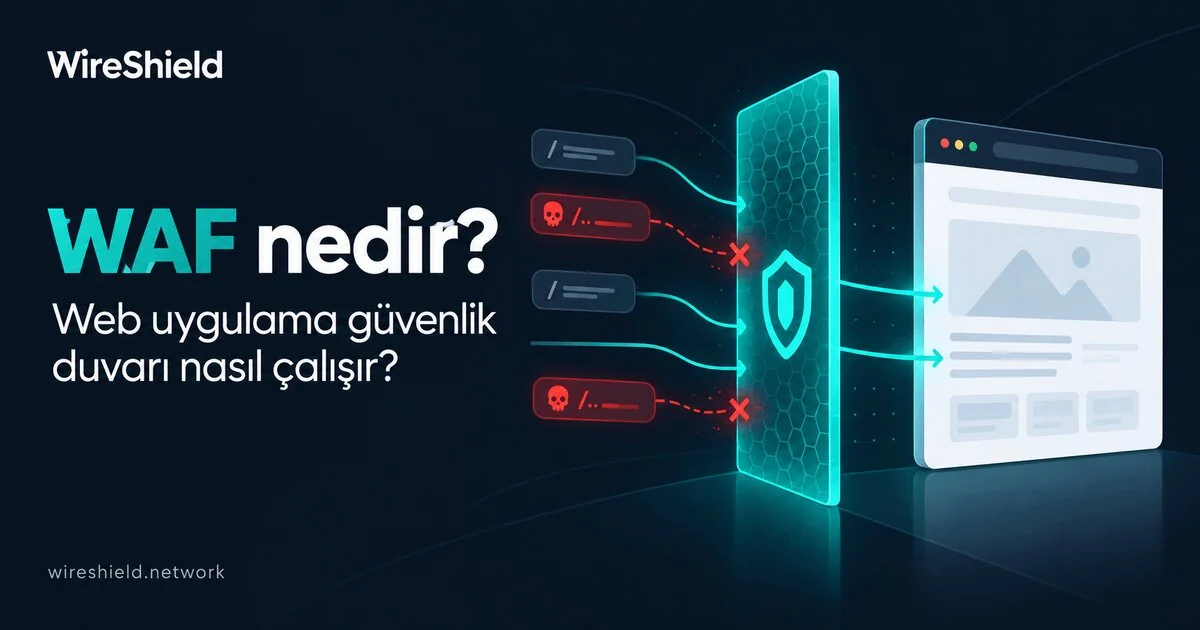
WAF (Web Application Firewall), yani web uygulama güvenlik duvarı, web uygulamanız ile internet arasında durup HTTP ve HTTPS isteklerini inceleyen ve zararlı olanları engelleyen bir güvenlik katmanıdır. Ağ güvenlik duvarı hangi IP'nin hangi porta bağlanabileceğine bakarken, WAF isteğin içeriğine bakar: URL, başlıklar, çerezler ve gövdeyi okuyarak bir isteğin SQL injection, XSS gibi bir saldırı olup olmadığına karar verir. Bu yazıda WAF nedir, nasıl çalışır, neleri korur ve nasıl seçilir sorularını yanıtlıyoruz.
WAF, uygulama katmanında (OSI modelinin 7. katmanı) çalışan bir filtredir. Kullanıcı ile uygulama sunucusu arasında bir ters vekil (reverse proxy) gibi durur. Gelen her istek önce WAF'tan geçer; kurallara uyan istekler uygulamaya iletilir, uymayanlar engellenir, yavaşlatılır ya da bir doğrulama sayfasına yönlendirilir.
WAF'ın değeri, uygulamanın kodunu değiştirmeden bilinen saldırı kalıplarını dışarıda tutabilmesidir. Bir açık yamalanana kadar geçen sürede geçici bir kalkan görevi görür.
Bir WAF üç temel şey yapar:
' OR 1=1) arar ve engeller; pozitif model yalnızca tanımlı, beklenen isteklere izin verir. Çoğu WAF, ikisinin karışımını kullanır.Kurallar iki kaynaktan gelir: sağlayıcının güncel tuttuğu yönetilen kurallar ve sizin kendi uygulamanıza göre yazdığınız özel kurallar. Açık kaynak dünyasında yaygın bir örnek, ModSecurity ve uyumlu WAF'lar için "genel saldırı tespiti kuralları" sunan OWASP Core Rule Set'tir.
OWASP Top 10, web uygulamalarındaki en kritik güvenlik risklerini listeleyen, sektörde yaygın bir başvuru kaynağıdır. Bir WAF'ın tipik olarak yardımcı olduğu saldırılar:
| Ağ güvenlik duvarı | WAF | |
|---|---|---|
| Çalıştığı katman | Ağ ve taşıma (L3/L4) | Uygulama (L7) |
| Neye bakar? | IP, port, protokol | URL, başlık, çerez, istek gövdesi |
| Ne zaman yeter? | Erişimi servis düzeyinde kısıtlamak için | Web uygulamasına yönelik saldırıları ayıklamak için |
| Örnek saldırı | Port taraması, UDP flood | SQL injection, XSS, HTTP flood |
İkisi birbirinin yerini tutmaz, birbirini tamamlar.
DDoS koruması, hat ve ağ düzeyindeki hacimsel ve protokol saldırılarını hattınızın önünde durdurur. WAF ise HTTP düzeyindeki istekleri değerlendirir. Hat dolmuşsa WAF'a ulaşmadan trafik kaybolur; bu yüzden hacimsel saldırılar için Remote DDoS koruması ya da Inline koruma gerekir. WAF'ın hız sınırı ve doğrulama özellikleri ise HTTP flood gibi uygulama katmanı saldırılarında devreye girer. Bu saldırı türlerini DDoS saldırı türleri yazımızda karşılaştırdık.
WireShield Web Protection, web siteleri, müşteri portalları ve HTTP API'leri için tek panelden yönetilen bir L7 koruma katmanıdır:
Web Protection, ağ ve taşıma katmanındaki L3/L4 koruma ile birbirini tamamlar.
Hayır. WAF bilinen saldırı kalıplarını engeller ama kodun içindeki açığı gidermez. Açığı yamalamak hâlâ gereklidir; WAF bu sürede ek bir koruma sağlar.
İstek incelemesi çok küçük bir gecikme ekler. Önbellek de sunan bir WAF, statik dosyaları kendi düğümlerinden vererek sitenizi genellikle hızlandırır.
Giriş formu, ödeme ya da müşteri verisi olan sitelerde evet. Basit bir tanıtım sitesinde ise ihtiyaç, tehdit seviyenize ve bakım düzeninize bağlıdır.
Hız sınırı, davranış analizi ve doğrulama sayfalarıyla büyük bölümünü hafifletir. Saldırı hattınızı dolduracak hacme ulaşırsa ağ katmanında filtreleme de gerekir.
Genellikle hayır. Alan adı DNS kaydını sağlayıcıya yönlendirir, kaynak sunucu bilgilerinizi tanımlarsınız; hosting'iniz yerinde kalır.
Hangi alan adlarını ve uygulamaları koruyacağınızı, trafiğinizi ve politika ihtiyaçlarınızı anlatın; birlikte teknik bir değerlendirme yapalım. Web Protection sayfasına bakabilir ya da teknik ekiple görüşebilirsiniz.
Teknik Rehber
WireShield Teknik Ekibi · 5 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.