Teknik Rehber
WAF nedir? Web uygulama güvenlik duvarı nasıl çalışır?
 WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku


Teknik Rehber
Simetrik korumada yanıt trafiği de filtreleme katmanından geçer, asimetrik korumada yalnızca gelen trafik filtrelenir. İki yaklaşımın farklarını, avantajlarını ve nasıl seçileceğini öğrenin.
WireShield Teknik Ekibi
7 dk okuma
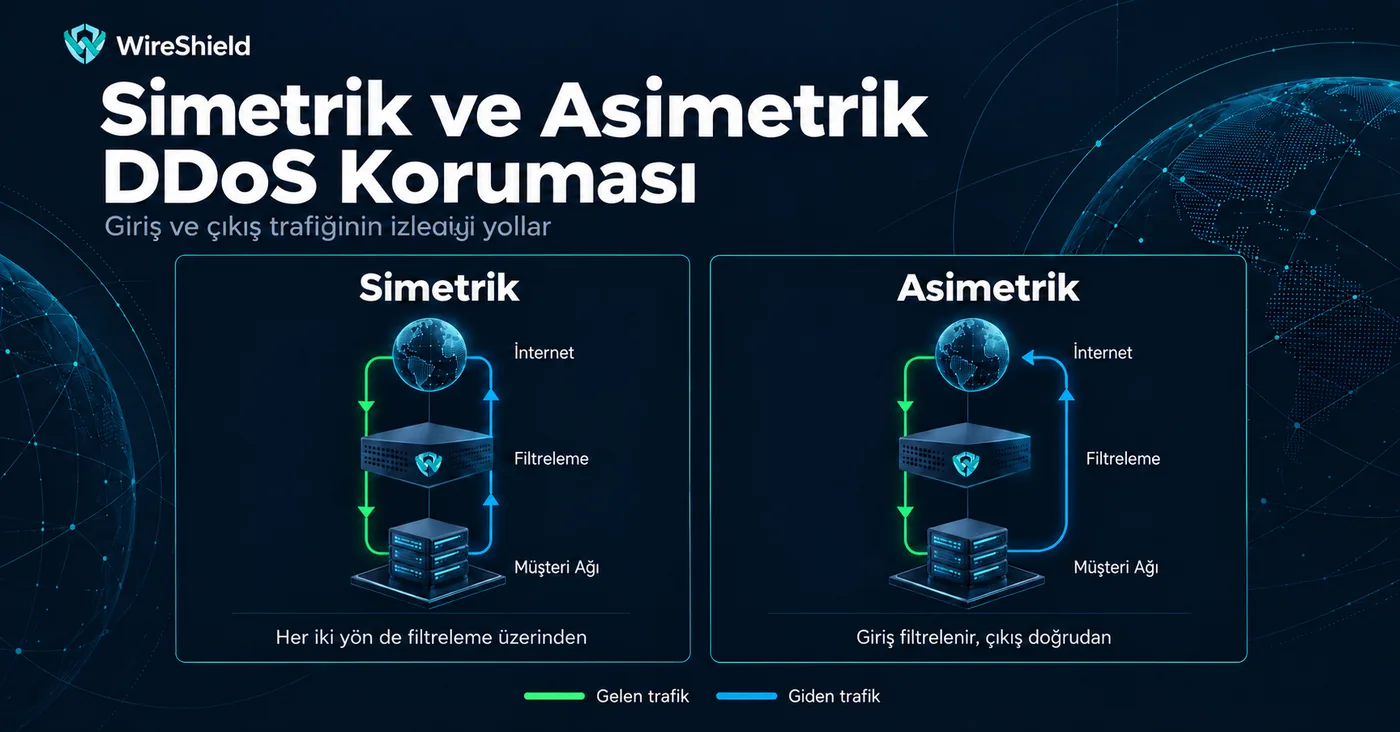
DDoS koruması seçerken "gelen trafiği filtrelemek yeterli mi, yoksa giden trafiği de görmek gerekir mi?" sorusu sık atlanır. Oysa bu soru, korumanın hangi saldırıları ne kadar isabetle durduracağını belirler. Cevap, trafiğin ağınıza girerken ve çıkarken izlediği yollara bağlıdır: simetrik mi, asimetrik mi?
Bir bağlantıda iki yön vardır: size gelen istekler ve sizden çıkan yanıtlar. DDoS korumasında soru, filtreleme katmanının bu yönlerden hangilerini gördüğüdür.
Bu fark, koruma katmanının bir paketin "ağınızın başlattığı bir konuşmanın parçası mı, yoksa kimsenin istemediği trafik mi" olduğunu bilip bilemeyeceğini belirler.
Asimetrik korumada koruma katmanı yalnızca gelen trafiği görür. Her paket, tek başına incelenir ve kurallara, eşiklere ve filtrelere göre karara bağlanır. Bu yaklaşım şu araçlarla çalışır:
Avantajı: Kurulumu basittir ve yönlendirmenizde değişiklik gerektirmez; yanıt trafiğiniz her zamanki yolundan çıkar. Pek çok hosting, ISP ve kurumsal ağ için başlangıç noktası budur.
Sınırı: Koruma katmanı yanıt yönünü görmediği için bir paketin, ağınızın başlattığı bir bağlantıya cevap olup olmadığını bilemez. Tek paketle ayırt edilemeyen yansıtma ve sahte kaynaklı flood'lara karşı filtreler gerekir; bu da kuralların daha dikkatli ayarlanmasını ister. Bu saldırıların neden zor ayırt edildiğini UDP flood rehberimizde anlattık.
Simetrik korumada yanıtlarınız da filtreleme katmanından geçtiği için katman, ağınızın hangi bağlantıları başlattığını bilir. Gelen trafik yalnızca şu durumlarda geçer:
Bunların dışındaki her şey "isteyen yok" diye elenir. Sonuç: tek bir paketin ele vermediği yansıtma ve sahte kaynaklı flood'lar kendiliğinden durur, çünkü kimse o trafiği istememiştir.
İpucu: Simetrik korumada, korumanın ilk günden eksik hizmet yüzünden meşru trafiği kesmemesi için önce İzleme modunda çalıştırın ve "düşürülecekti" sayaçlarını inceleyin. Ayrıntılar için Teknoloji sayfasındaki prefix modlarına bakın.
| Asimetrik koruma | Simetrik koruma | |
|---|---|---|
| Filtreden geçen trafik | Yalnızca gelen | Gelen ve giden |
| Yanıt trafiği | Ağınızdan doğrudan çıkar | Koruma katmanından geçer |
| Kurulum | Basit, yönlendirme değişikliği az | Yanıt yolunun düzenlenmesi gerekir |
| Yansıtma ve sahte kaynaklı flood | Kural ve filtrelerle durdurulur | Konuşma bilgisiyle doğal olarak elenir |
| Hizmet listesi | Gerekmez | Dışarıya açık TCP/UDP hizmetleri tanımlanır |
| Uygun olduğu durum | Çok sayıda ve değişken hizmet, karmaşık yönlendirme | Az sayıda bilinen hizmet sunan prefix'ler |
Bir prefix için seçim zamanla değişebilir; birçok ağ asimetrikle başlayıp ihtiyaç doğdukça simetriğe geçer.
WireShield iki yaklaşımı da destekler. Remote DDoS korumasında ve WireShield Edge ile yerinde (inline) korumada ağınıza uygun olanı seçersiniz. Simetrik koruma prefix bazında ayarlanır; Always On modunda filtreler her zaman uygulanır, Otomatik modda yalnızca saldırı sırasında, İzleme modunda ise yalnızca sayılır. Yanıt trafiği henüz görülmediyse trafik kesilmez, koruma yanıt trafiğini görene kadar bekler. Hangi seçeneğin ağınızda nasıl kurulacağını teknik değerlendirmede birlikte belirleriz.
Daha fazla bilgi için Teknoloji sayfasındaki trafik yolu bölümüne ve dokümantasyondaki koruma seçenekleri rehberine bakabilirsiniz. İki koruma modelinin genel karşılaştırması için Inline ve Remote koruma yazımızı okuyabilirsiniz.
Daha iyi değil, farklıdır. Simetrik, konuşma bilgisi sayesinde yansıtma ve sahte kaynaklı saldırıları doğal olarak eler ama hizmet listesi ve yanıt yolu gerektirir. Asimetrik daha basit kurulur ama kuralların daha dikkatli ayarlanmasını ister.
Evet, amplification filtresi ve kaynak port kurallarıyla durdurur. Ancak her yansıtma türü tek paketle ayırt edilemez; bu yüzden eşiklerin ve kuralların doğru ayarlanması önemlidir.
Seçim prefix bazındadır. Farklı prefix'ler için farklı yaklaşımlar kullanılabilir.
Topolojinizi, sunduğunuz hizmetleri ve yanıt trafiğinizin yolunu bilmek yeterlidir; teknik değerlendirmede birlikte belirleriz.
Topolojinizi ve sunduğunuz hizmetleri paylaşın, size uygun yaklaşımı birlikte seçelim. Teknik ekiple görüşün ya da Edge değerlendirmesi isteyin.
Teknik Rehber
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Teknik Rehber
WireShield Teknik Ekibi · 5 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.