Teknik Rehber
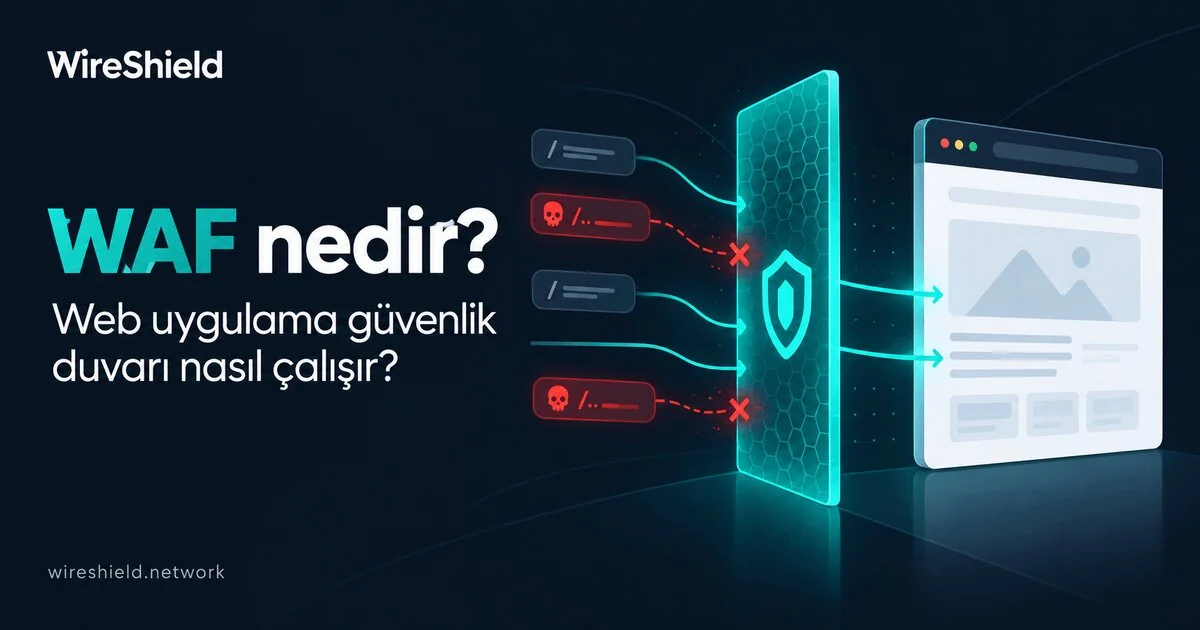
WAF nedir? Web uygulama güvenlik duvarı nasıl çalışır?
 WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku


Teknik Rehber
Güvenlik duvarı, ağlar arasındaki trafiği kurallara göre geçiren ya da engelleyen bir güvenlik katmanıdır. Türlerini, WAF ile farkını ve DDoS karşısındaki sınırlarını öğrenin.
WireShield Teknik Ekibi
7 dk okuma
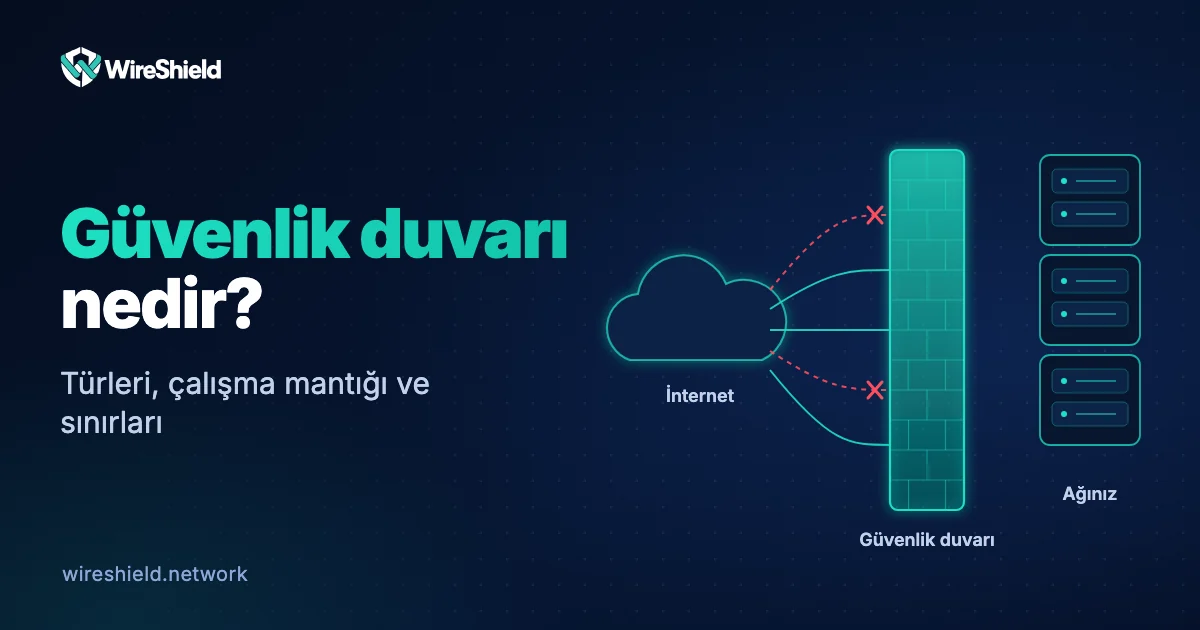
Güvenlik duvarı (firewall), farklı güvenlik düzeyindeki ağlar ya da bilgisayarlar arasındaki trafiği önceden tanımlı kurallara göre geçiren veya engelleyen bir güvenlik katmanıdır. ABD standartlar kurumu NIST de güvenlik duvarlarını, farklı güvenlik duruşuna sahip ağlar veya ana bilgisayarlar arasındaki trafik akışını denetleyen cihazlar ya da programlar olarak tanımlar. Bu yazıda güvenlik duvarı nedir, nasıl çalışır, hangi türleri vardır ve neden tek başına DDoS saldırılarını durduramaz sorularını yanıtlıyoruz.
Güvenlik duvarı, "içeri kim girebilir, dışarı kim çıkabilir" sorusunun cevabını kurallar halinde uygular. Her kural bir koşul (kaynak ve hedef IP, port, protokol) ile bir eylemden (izin ver, engelle) oluşur. Güvenli bir yapılandırmada varsayılan davranış "engelle"dir; yalnızca gerekli trafiğe açıkça izin verilir.
Güvenlik duvarları iki biçimde bulunur: ağın kenarında duran ağ güvenlik duvarları (donanım ya da sanal cihaz) ve tek bir sunucunun üzerinde çalışan ana bilgisayar (host) güvenlik duvarları.
Gelen ve giden her paket, kural listesinde yukarıdan aşağıya taranır; eşleşen ilk kural uygulanır. Hiçbir kural eşleşmezse varsayılan eylem uygulanır. Kuralların ne kadar derin bir inceleme yaptığı, firewall'un türünü belirler.
| Tür | Neye bakar? | Güçlü yanı | Sınırı |
|---|---|---|---|
| Paket filtreleme | Her paketin IP, port ve protokolüne | Hızlı, basit | Bağlantı bağlamını bilmez |
| Durum denetimli (stateful) | Paketin mevcut bir bağlantıya ait olup olmadığına | Bağlantı tablosu tutar, sahte yanıtları ayıklar | Tablo kapasitesi sınırlıdır |
| Vekil / uygulama geçidi | Uygulama protokolünün içeriğine | Derin inceleme | Daha yavaş, protokole özgü |
| Yeni nesil (NGFW) | Uygulama, kullanıcı, izinsiz giriş imzaları | Zengin görünürlük | Daha pahalı, yönetimi karmaşık |
| Web uygulama güvenlik duvarı (WAF) | HTTP istekleri: URL, başlık, çerez, gövde | SQL injection, XSS gibi web saldırılarını durdurur | Yalnızca web trafiği |
WAF'ın nasıl çalıştığını WAF nedir yazımızda ayrıntılı anlattık.
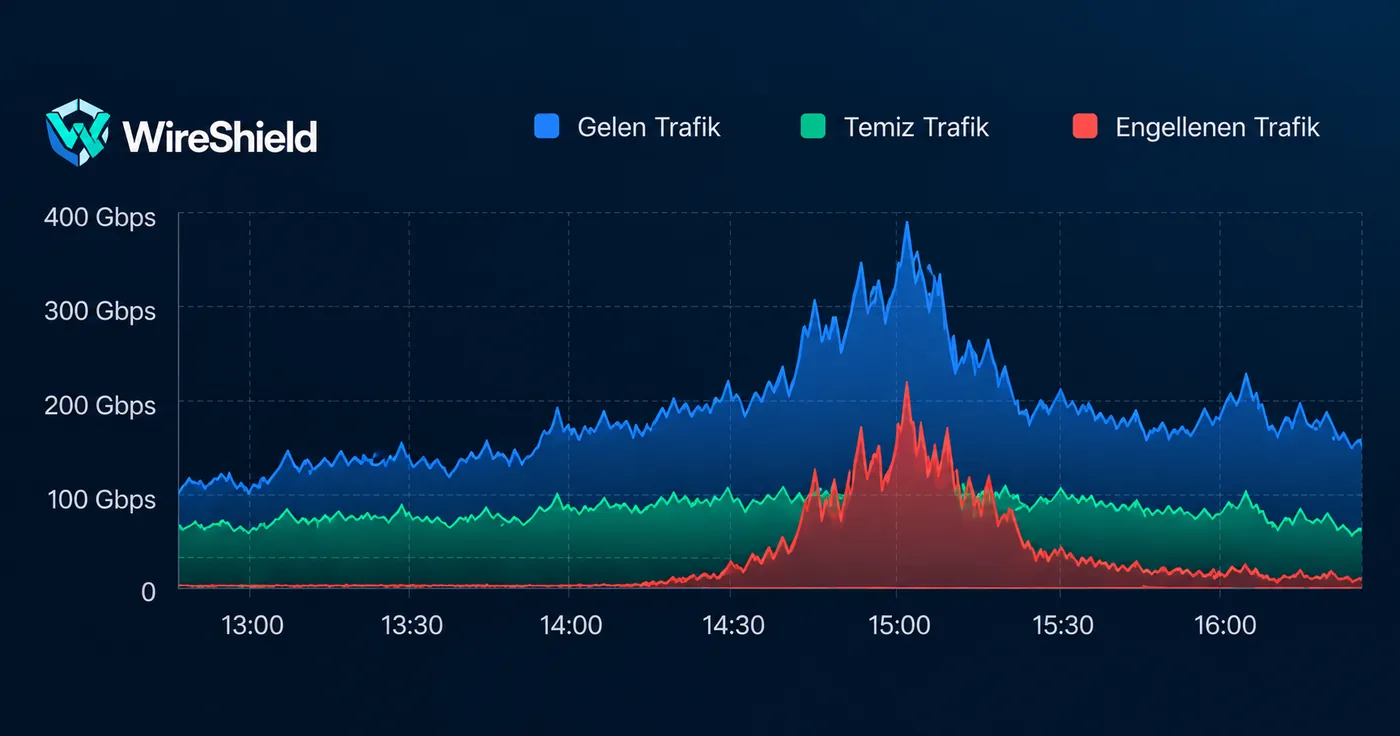
Firewall hattınızın arkasında durur. Saldırı trafiği hattı doldurduysa, paketler cihaza ulaşmadan kaybolur. Daha küçük saldırılarda bile sorun şudur:
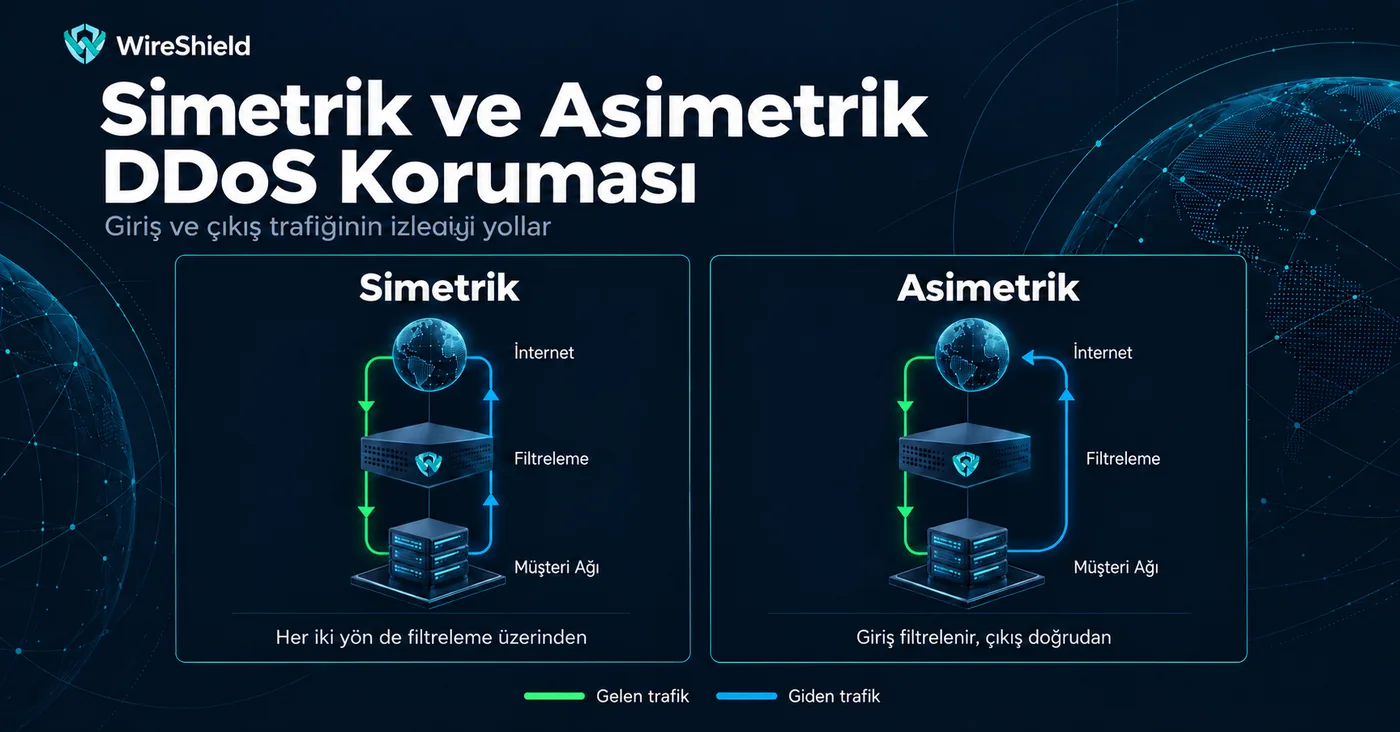
Bu nedenle firewall, DDoS koruması yerine değil onunla birlikte kullanılır. Hacimsel ve protokol saldırılarını hattınızın önünde durdurmak için Remote DDoS koruması trafiği önce filtreleme ağına yönlendirir; hat dolmadan çalışan saldırılar için WireShield Edge ağ kenarında filtre uygular. Saldırı türlerini DDoS saldırı türleri yazımızda karşılaştırdık.
| Güvenlik duvarı | WAF | DDoS koruması | |
|---|---|---|---|
| Katman | L3/L4 (NGFW'de L7'ye kadar) | L7 (HTTP) | L3/L4 ve L7 |
| Konum | Ağ kenarı veya sunucu | Web uygulamasının önü | Hattın önü veya ağ kenarı |
| Tipik hedef | Erişim kontrolü | Web uygulaması saldırıları | Hizmeti erişilemez kılan saldırılar |
| Hacimsel saldırıda | Yetersiz | Yetersiz | Asıl görevi |
NIST SP 800-41, firewall türlerini karşılaştıran, politika yazımı ve işletimi için rehberlik sunan bir kaynaktır.
Hayır. Firewall ağ trafiğini kurallarla süzer; antivirüs cihaz üzerindeki zararlı yazılımı bulur. İkisi farklı katmanlarda çalışır ve birbirini tamamlar.
Hayır. Tek başına yetersizdir: yazılım güncellemeleri, güçlü kimlik doğrulama, WAF ve DDoS koruması gibi katmanlarla birlikte kullanılmalıdır.
Küçük ve basit saldırıları durdurabilir. Hattı dolduran ya da durum tablosunu tüketen saldırılarda yetersiz kalır; bunun için filtrelemenin hattın önünde yapılması gerekir.
Firewall IP, port ve protokole bakar; WAF HTTP isteğinin içeriğine bakar. Birincisi erişimi, ikincisi web uygulamasına yönelik saldırıları ele alır.
Evet. Bulut sağlayıcılar kendi güvenlik gruplarını sunar, ancak bunlar da erişim kuralıdır; web saldırıları ve DDoS için ayrı koruma gerekir.
Güvenlik duvarınızın DDoS karşısında nerede yetersiz kaldığını birlikte değerlendirelim. Ağınızı ve trafiğinizi anlatın, size uygun katmanlı korumayı önerelim. Teknik ekiple görüşebilirsiniz.
Teknik Rehber
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.