Teknik Rehber
WAF nedir? Web uygulama güvenlik duvarı nasıl çalışır?
 WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku


Teknik Rehber
Anti-DDoS, saldırı trafiğini tespit edip süzen, yalnızca temiz trafiği hedefe ileten koruma sistemidir. Nasıl çalıştığını, çözüm modellerini ve seçim kriterlerini öğrenin.
WireShield Teknik Ekibi
6 dk okuma
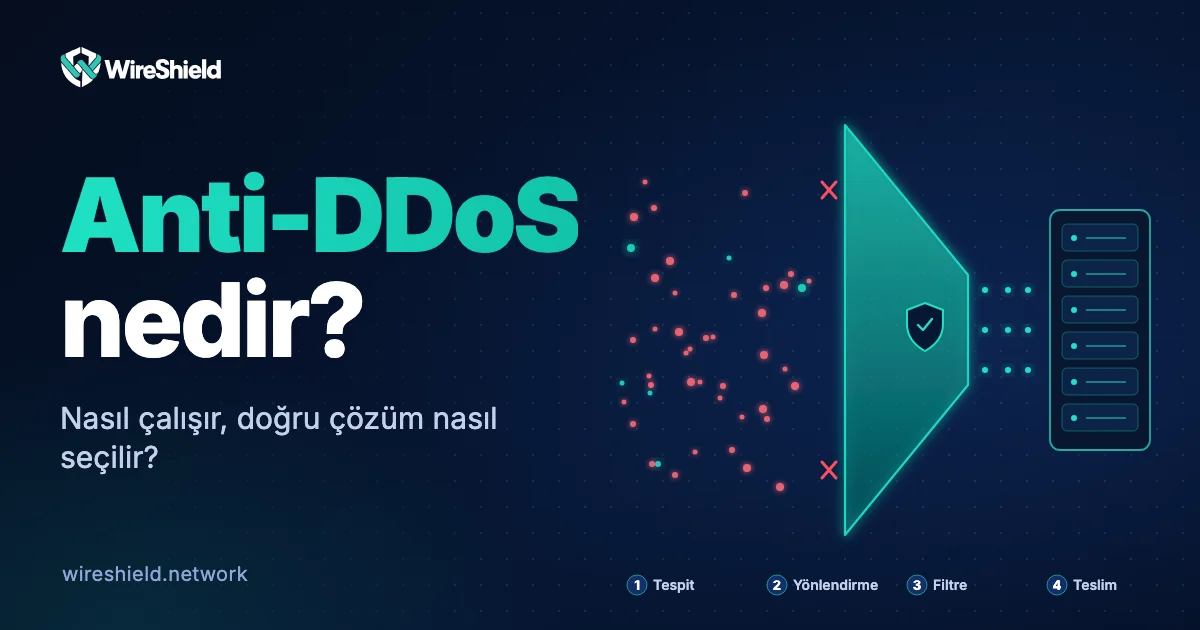
Anti-DDoS, dağıtık hizmet engelleme saldırılarını tespit eden, saldırı trafiğini süzen ve yalnızca meşru trafiği hedefe ileten koruma sistemlerine verilen addır. "Anti-DDoS koruması", "DDoS azaltma" ya da "DDoS temizleme" olarak da anılır. Amaç, saldırı sürerken bile hizmetin kullanıcılar için erişilebilir kalmasıdır. Bu yazıda anti-DDoS nedir, hangi adımlarla çalışır, hangi çözüm modelleri vardır ve doğru çözümü seçerken nelere bakılmalıdır sorularını yanıtlıyoruz. Saldırının kendisini önce DDoS nedir yazımızdan okuyabilirsiniz.
Bir anti-DDoS çözümü, trafiğin hedefe ulaşmadan önce analiz edildiği ve saldırı olarak sınıflanan kısmın düşürüldüğü bir katmandır. Ağ güvenlik duvarından farkı, hacimsel ve protokol saldırılarını hattınızın önünde ya da ağ kenarında, çok yüksek paket hızlarında ele alabilmesidir. Güvenlik duvarının neden tek başına yetmediğini güvenlik duvarı nedir yazısında anlattık.
Çoğu çözüm dört adımda çalışır:
WireShield koruma profillerinde şu filtreler birlikte çalışır:
Bu filtrelerin işleyişini kurallar, listeler ve tehdit istihbaratı dokümanında ayrıntılı bulabilirsiniz.
| Model | Nasıl çalışır? | Kime uygun? |
|---|---|---|
| Remote (hat dışı) | Trafik BGP ile filtreleme ağına yönlendirilir, temiz kısmı size döner | Mevcut veri merkezini ve prefix'leri korumak isteyenler, hacimsel risk yüksek olanlar |
| Inline (ağ kenarı) | Cihaz uplink ile iç ağ arasına yerleşir, trafik yerinde filtrelenir | Trafiğin ağdan çıkmamasını isteyenler |
| Web (L7) koruması | DNS kaydı yönlendirilir; WAF, hız sınırı ve doğrulama sayfaları HTTP trafiğini süzer | Web siteleri, API'ler, müşteri portalları |
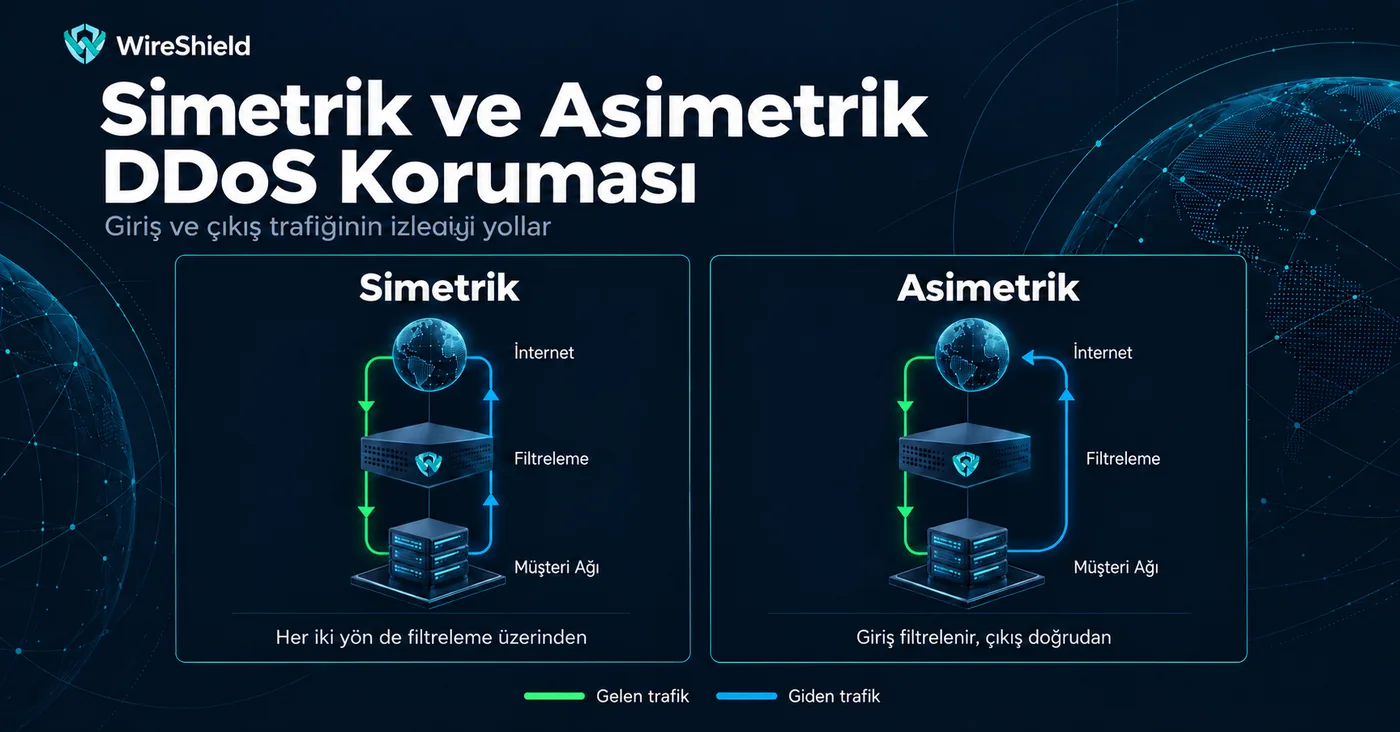
Karar vermek için Inline mı Remote mu yazısına bakın. Modeller birlikte de planlanabilir; hangi trafiğin nerede filtreleneceğini teknik görüşmede belirleriz. WireShield'ın üç koruma modeli Remote koruma, WireShield Edge ve Web Protection sayfalarında anlatılır.
Güvenlik duvarı kurallara göre trafiğe izin verir ya da engeller; hat dolduğunda işe yaramaz. Anti-DDoS ise saldırı trafiğini hattın önünde ya da kenarında yüksek hızda ayıklamak için tasarlanmıştır.
Trafik bir filtreleme ağından geçtiği için çok küçük bir gecikme eklenebilir. Bu etki, saldırı altında hizmetin tamamen erişilemez olmasıyla karşılaştırılamaz.
Sürekli (always-on) koruma saldırıya anında tepki verir; talep üzerine (on-demand) koruma yalnızca gerektiğinde devreye girer. Risk profilinize göre teknik görüşmede birlikte karar veririz.
Remote koruma kendi ASN ve prefix'lerinizle BGP üzerinden çalışır. ASN'iniz yoksa durumunuzu anlatın, seçenekleri birlikte değerlendirelim. Inline koruma ASN gerektirmez.
Evet. HTTP flood gibi uygulama katmanı saldırıları için ayrıca WAF ve hız sınırı gerekir; bunu Web Protection sağlar.
Ağınızı, prefix'lerinizi ve web uygulamalarınızı anlatın; size uygun anti-DDoS modelini ve bağlantı yöntemini önerelim. WireShield ana sayfasından hizmetleri inceleyebilir ya da teknik ekiple görüşebilirsiniz.
Teknik Rehber
WireShield Teknik Ekibi · 7 dk okuma
Yazıyı Oku
Teknik ihtiyaçlarınızı konuşmak için ekibimizle iletişime geçin.